

Hemos descubierto varias campañas que distribuyen un programa de robo de información que identificamos como NWHStealer , utilizando desde descargas falsas VPN hasta utilidades de hardware y modificaciones de juegos. Lo que distingue a esta campaña no es solo el malware, sino la amplitud y la contundencia con la que se está propagando.
Una vez instalado, puede recopilar datos del navegador, contraseñas guardadas e información de monederos de criptomonedas, que los atacantes pueden utilizar para acceder a cuentas, robar fondos o llevar a cabo ataques adicionales.
Detectamos múltiples campañas que utilizan diferentes plataformas y señuelos para distribuir NWHStealer. El ladrón se carga y ejecuta de varias maneras, como la autoinyección o la inyección en otros procesos como RegAsm (Herramienta de registro de ensamblados de Microsoft). A menudo, se utilizan contenedores adicionales como MSI o Node.js como cargador inicial.
El programa malicioso se distribuye utilizando señuelos (lo que el archivo afirma ser), tales como:
- VPN instaladores
- Utilidades de hardware (por ejemplo
OhmGraphite,Pachtop,HardwareVisualizer,Sidebar Diagnostics) - Software de minería
- Juegos, trucos y modificaciones (por ejemplo
Xeno)
Se aloja o se comparte a través de múltiples canales de distribución, entre los que se incluyen:
- Sitios web falsos que suplantan la identidad de servicios legítimos, como Proton. VPN
- Plataformas de alojamiento de código como GitHub y GitLab
- Servicios de alojamiento de archivos como MediaFire y SourceForge
- Enlaces y redirecciones de sitios relacionados con juegos y seguridad YouTube videos
Aunque existen muchos métodos de distribución, en este blog analizaremos dos casos:
- Caso 1: Un proveedor de alojamiento web gratuito distribuye un archivo ZIP malicioso que carga el programa malicioso mediante autoinyección.
- Caso 2: Sitios web falsos que cargan el programa malicioso mediante el secuestro de DLL y la inyección en el proceso RegAsm.
Caso 1: El proveedor de alojamiento web gratuito distribuye el programa de robo.
El primer caso es el más inesperado. Descubrimos que un proveedor de alojamiento web gratuito, onworks[.]net, aloja archivos ZIP en su sección de descargas que, en última instancia, distribuyen el programa malicioso.
El sitio web, que se encuentra entre los 100.000 primeros, permite a los usuarios ejecutar máquinas virtuales completamente en el navegador.
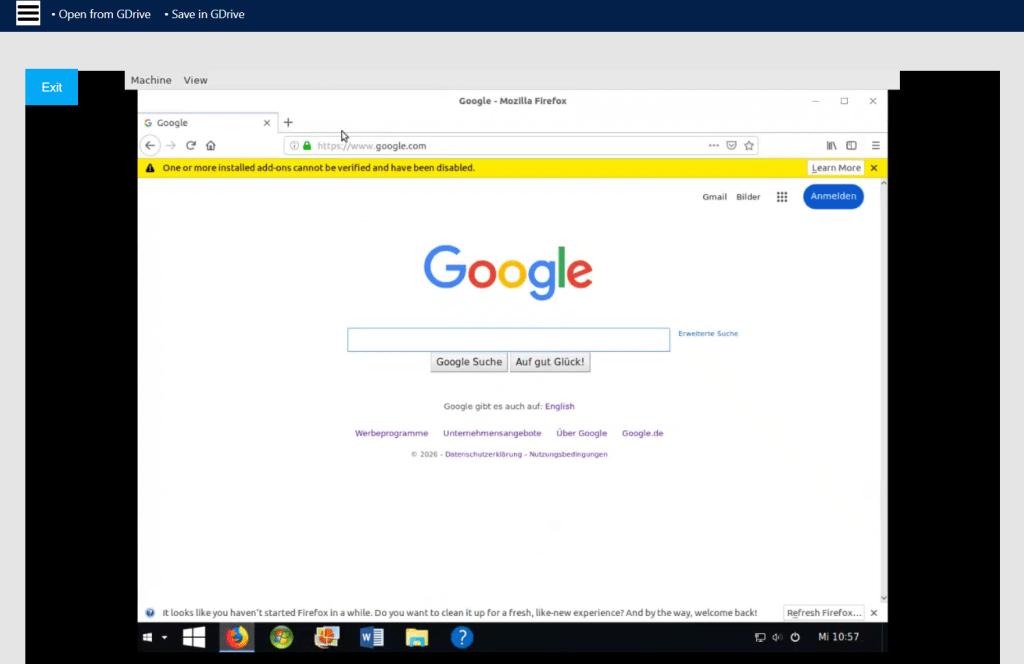
A través de este sitio, los usuarios descargan un archivo ZIP malicioso con nombres como:
OhmGraphite-0.36.1.zipSidebar Diagnostics-3.6.5.zipPachtop_1.2.2.zipHardwareVisualizer_1.3.1.zip
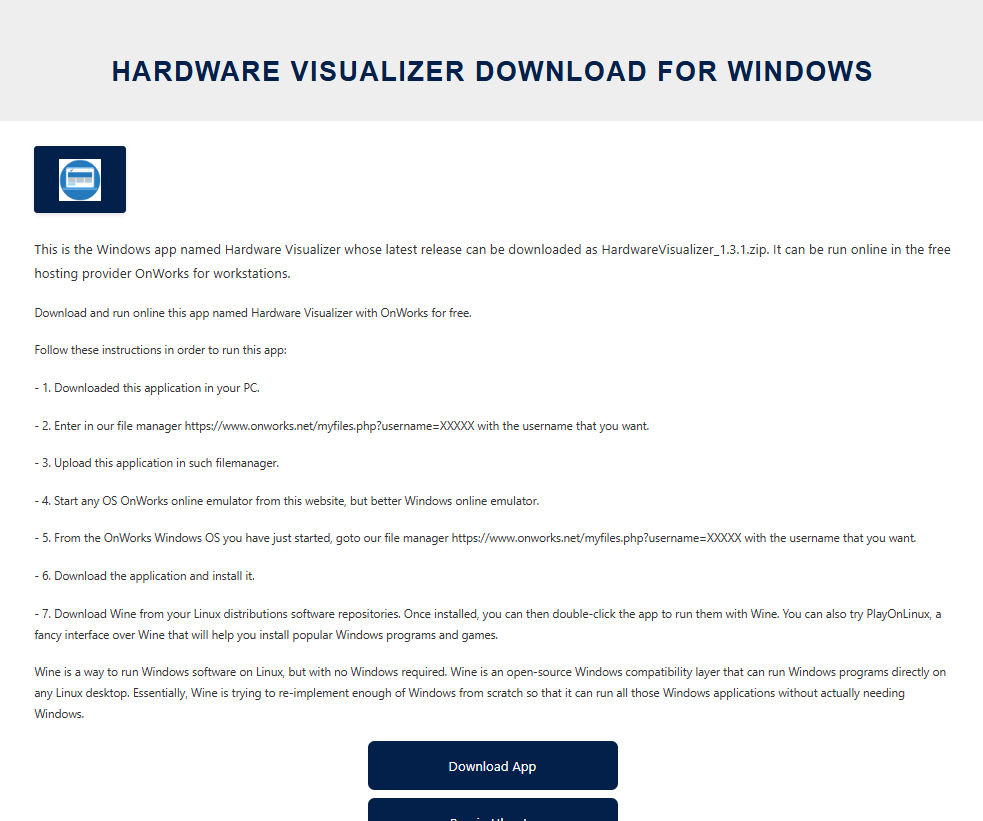
En este caso, el código malicioso responsable de cargar el programa de robo está incrustado en el ejecutable, por ejemplo HardwareVisualizer.exe.
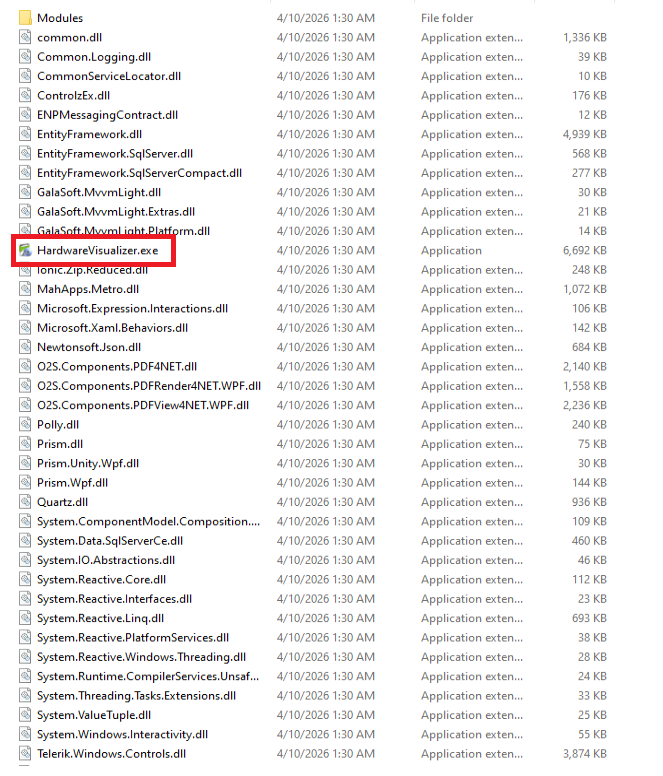
El cargador contiene código basura para dificultar el análisis y realiza varias operaciones, entre ellas:
- Comprobar el entorno en busca de herramientas de análisis y finalizar si se detectan.
- Implementación de una función de descifrado personalizada para cadenas de texto.
- Resolver funciones usando
LoadLibraryAyGetProcAddress - Descifrado y carga de la siguiente etapa mediante AES-CBC a través de las API de BCrypt.
Esta no es la única forma en que se distribuye el programa malicioso. Encontramos señuelos similares, con los mismos nombres de archivos ZIP, que distribuyen el programa malicioso mediante el secuestro de DLL.
En este caso, HardwareVisualizer.exe En realidad es el ejecutable de WinRAR, y el código malicioso reside en WindowsCodecs.dll.
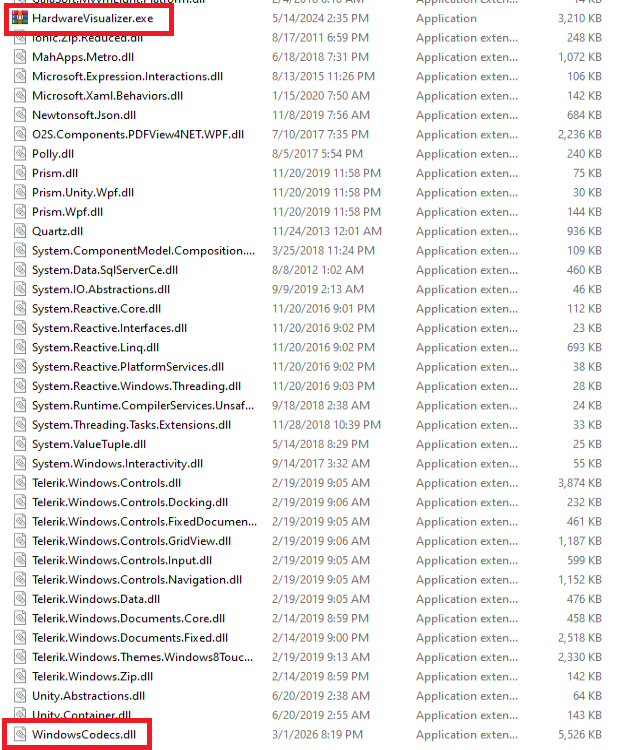
Durante el seguimiento del cargador DLL, también observamos su distribución en otras campañas con diferentes señuelos. Por ejemplo, en el segundo caso analizado, esta DLL maliciosa se distribuye a través de sitios web falsos.
Caso 2: Protón falso VPN sitio web y cargador de DLL
En el segundo caso, detectamos un sitio web que suplantaba la identidad de Proton. VPN que distribuye un archivo ZIP malicioso. Este archivo ejecuta el programa malicioso mediante el secuestro de DLL o un archivo MSI. Para que quede claro, esto no tiene ninguna relación con Proton. VPN y nos hemos puesto en contacto con ellos para informarles de lo que hemos encontrado.
Los enlaces al sitio web aparecen en varios sitios comprometidos. YouTube canales, junto con vídeos generados por IA que demuestran el proceso de instalación:

Canales de YouTube con Proton malicioso VPN campo de golf. 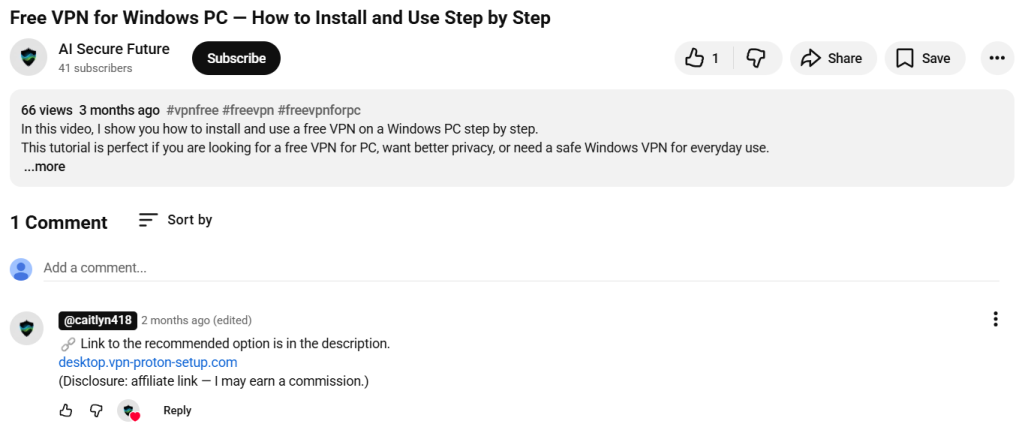
Canales de YouTube con Proton malicioso VPN campo de golf. 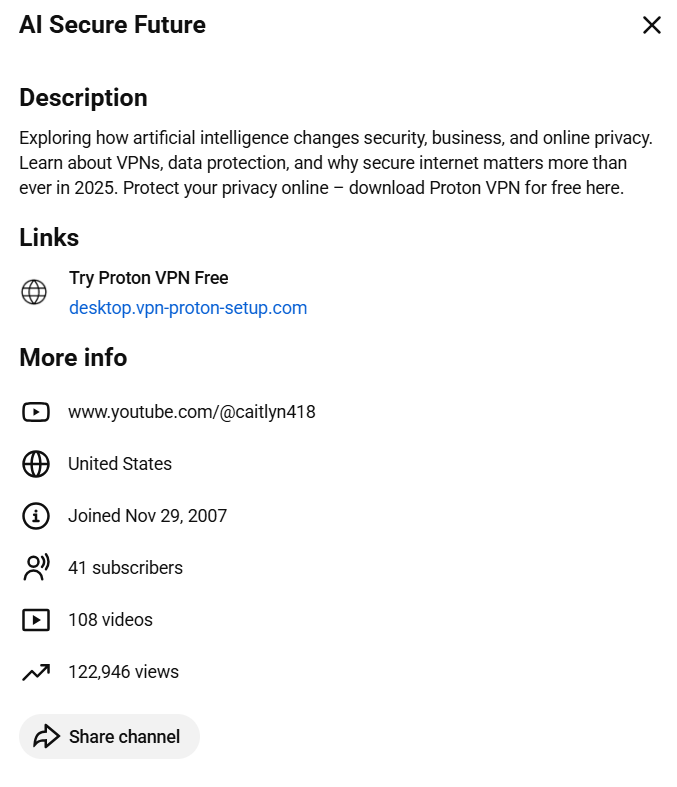
Canales de YouTube con Proton malicioso VPN campo de golf. 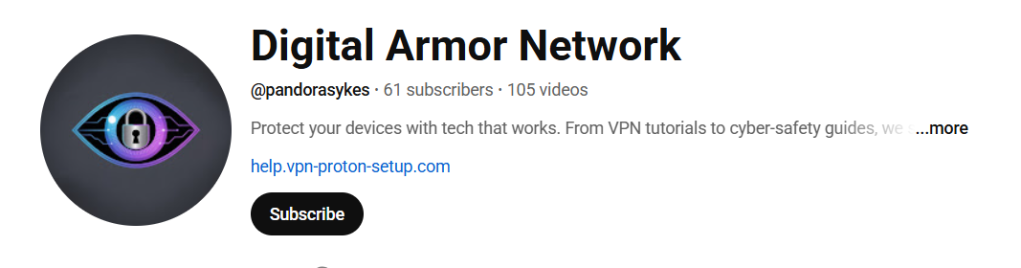
Canales de YouTube con Proton malicioso VPN campo de golf. 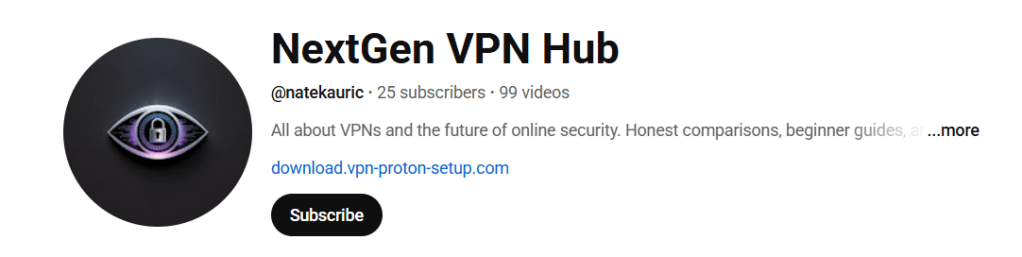
Canales de YouTube con Proton malicioso VPN campo de golf. 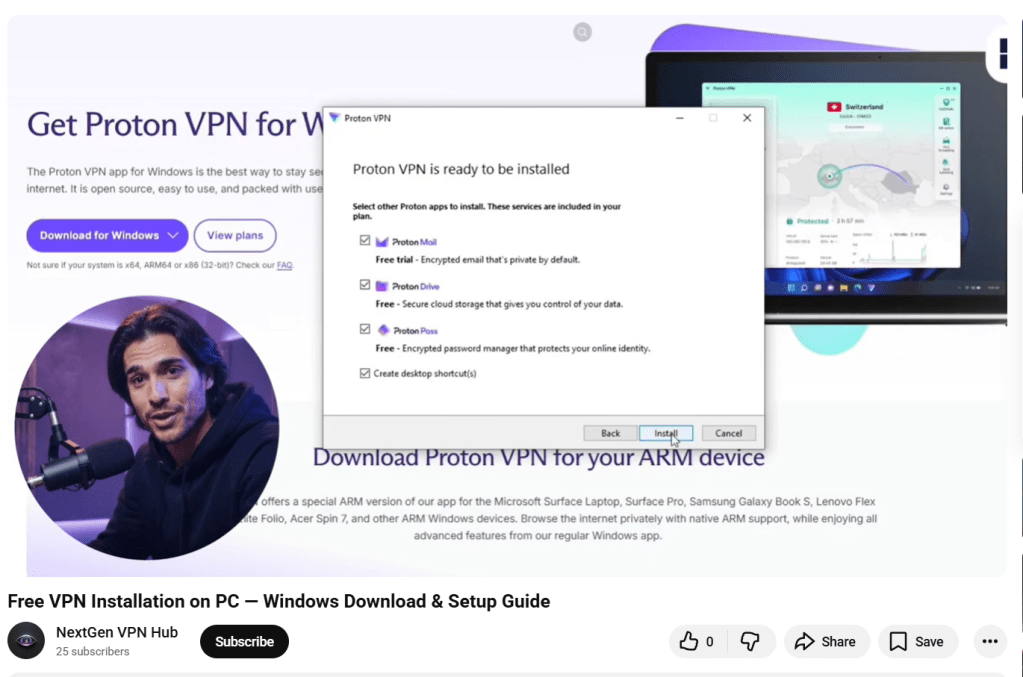
Canales de YouTube con Proton malicioso VPN campo de golf.
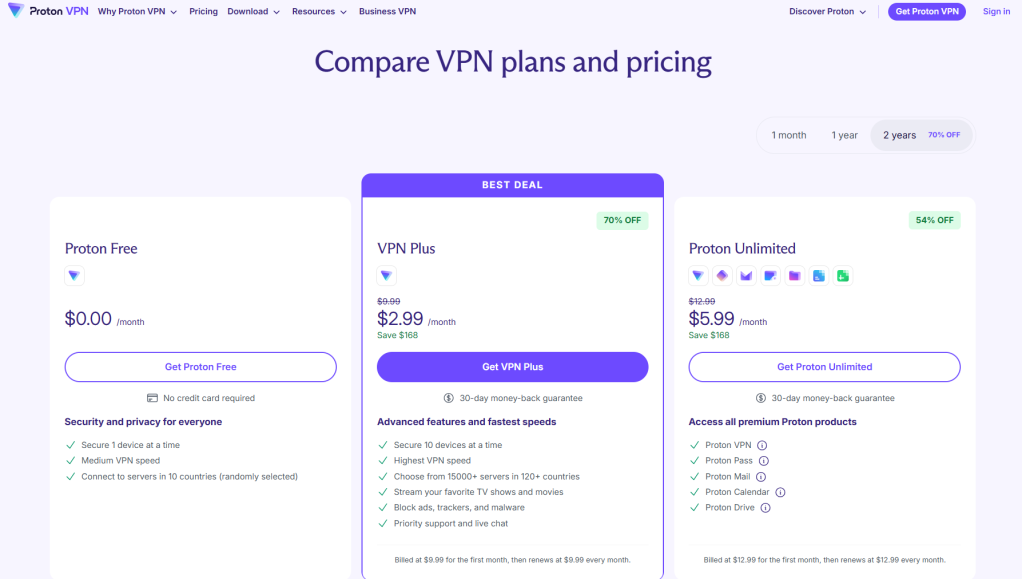
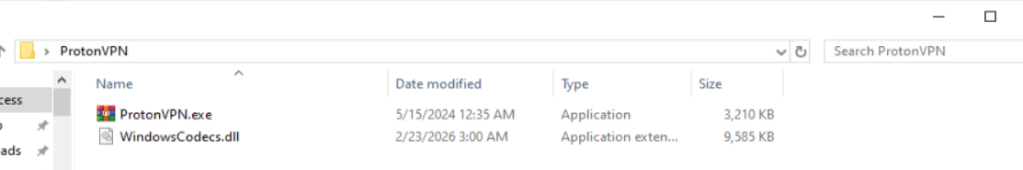
En otras cadenas de infección, esta DLL aparece con nombres diferentes, como por ejemplo:
iviewers.dllTextShaping.dllCrashRpt1403.dll
Esta DLL descifra dos recursos incrustados. El método de descifrado varía entre los ejemplos: algunos utilizan implementaciones AES personalizadas, mientras que otros se basan en la biblioteca OpenSSL.
Uno de los recursos descifrados es una DLL de segunda etapa, runpeNew.dll, que se carga y ejecuta a través del GetGet método.
La DLL de segunda etapa inicia un proceso (como RegAsm) y realiza el vaciado del proceso utilizando API de bajo nivel, que incluyen:
NtProtectVirtualMemoryNtCreateUserProcessNtUnmapViewOfSectionNtAllocateVirtualMemoryNtResumeThread
La carga útil final: NWHStealer
Al final de estas cadenas de infección, el atacante despliega NWHStealer. El ladrón se ejecuta directamente en la memoria o se inyecta en otros procesos como RegAsm.exe.
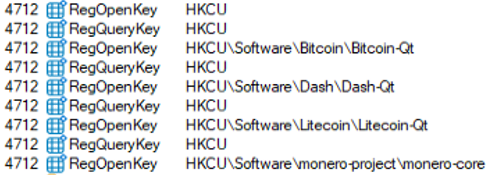
Enumera más de 25 carpetas y claves de registro asociadas con monederos de criptomonedas.
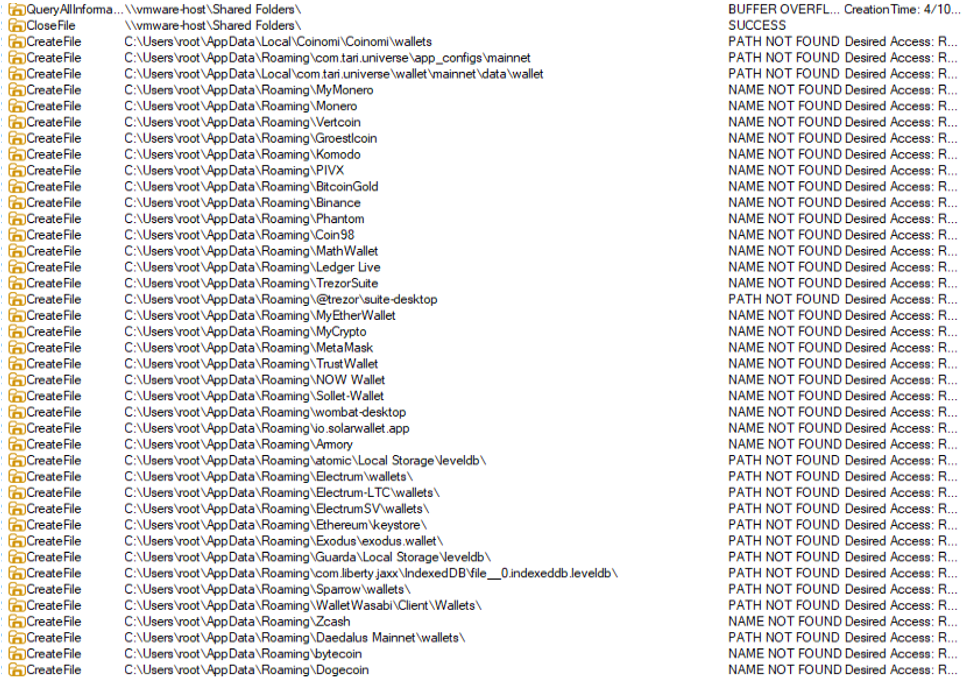
El programa espía también recopila y extrae datos de múltiples navegadores, incluyendo: Edge , Chrome Opera, 360 Browser, K-Melon, Brave, Chromium y Chromodo.
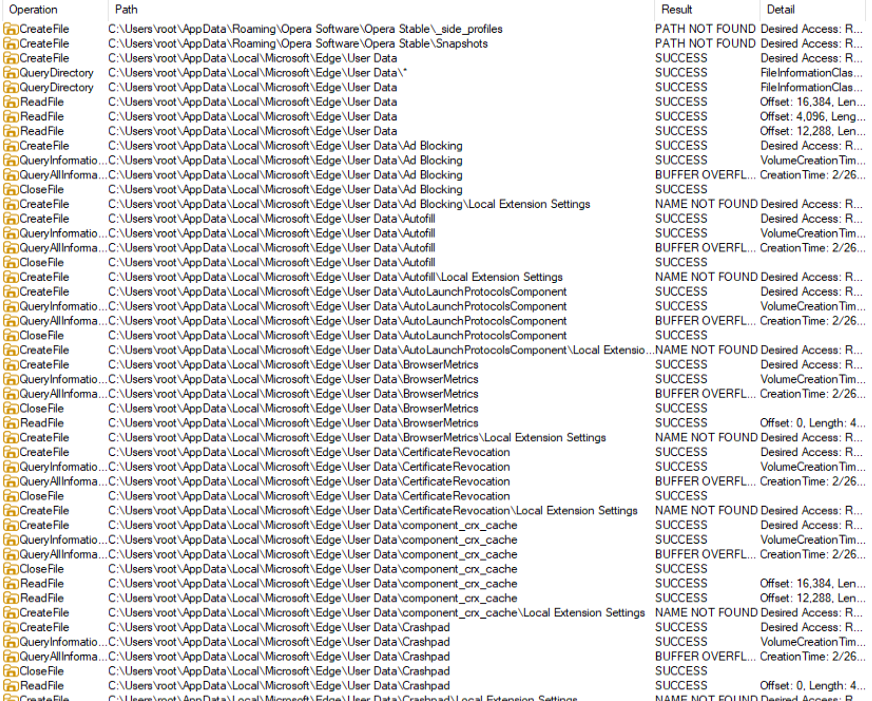
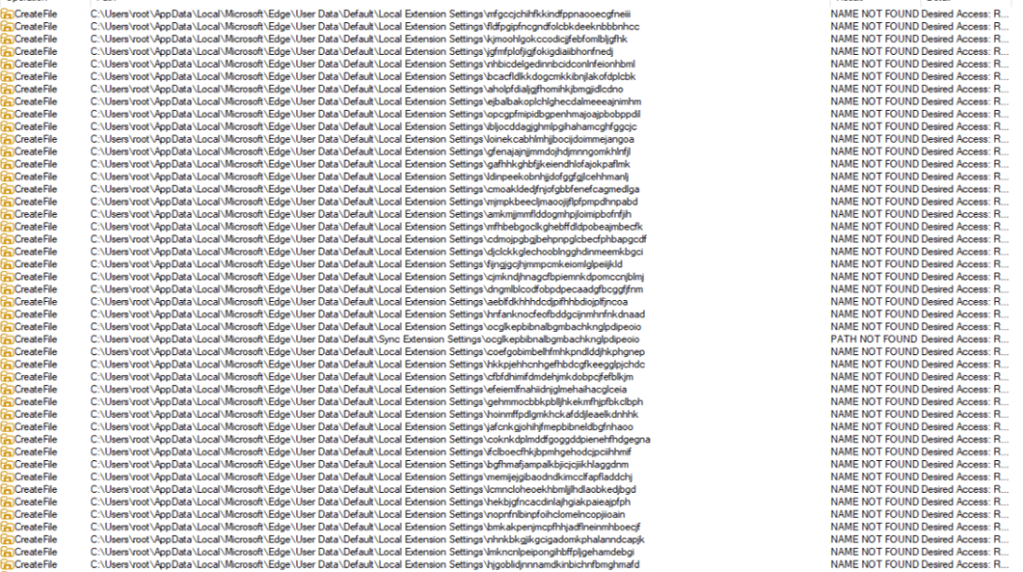
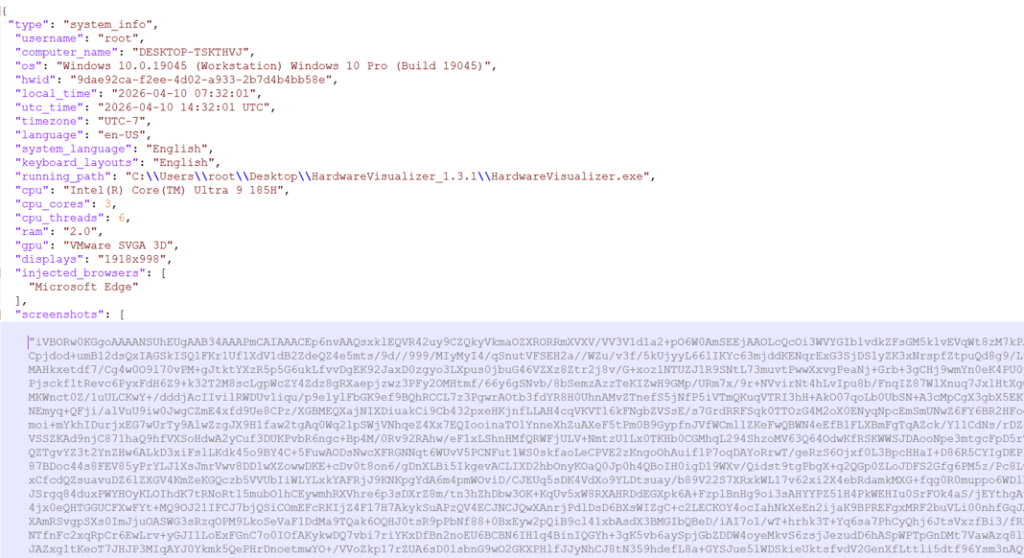
Además, inyecta una DLL en procesos del navegador como msedge.exe, firefox.exe, o chrome.exeEsta DLL extrae y descifra los datos del navegador antes de enviarlos al servidor de comando y control (C2).
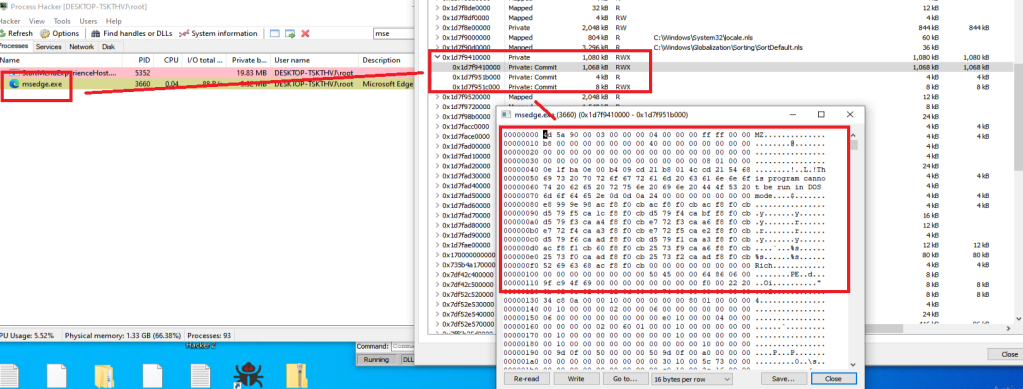
La DLL inyectada también ejecuta un comando de PowerShell que:
- Crea directorios ocultos en
LOCALAPPDATA - Agrega esos directorios a Windows exclusiones del defensor
- Obliga a actualizar la directiva de grupo.
- Encripta un
getPayloadrealiza la solicitud y la envía al C2. - Recibe y ejecuta cargas útiles adicionales disfrazadas de procesos del sistema (por ejemplo,
svchost.exe,RuntimeBroker.exe) - Crea tareas programadas para ejecutar la carga útil al iniciar sesión el usuario con privilegios elevados.
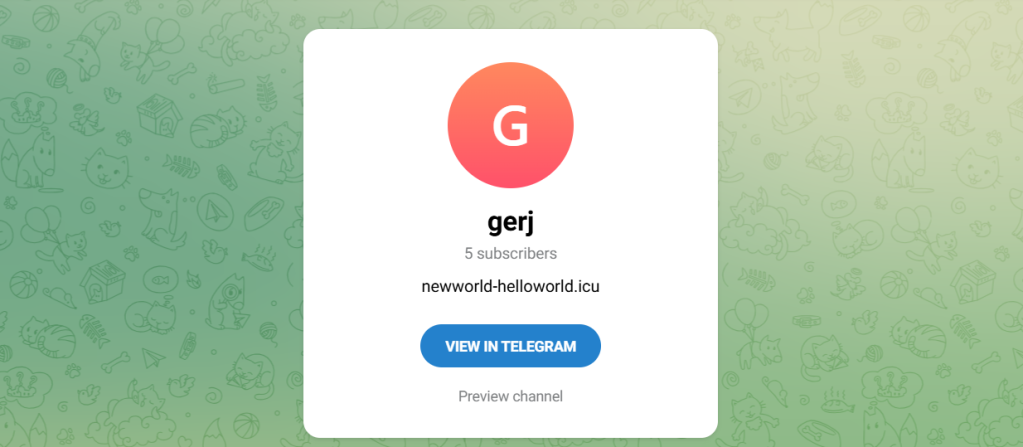
Los datos enviados al servidor C2 se cifran mediante AES-CBC. Si el servidor principal no está disponible, el malware puede obtener un nuevo dominio C2 a través de un punto de entrega seguro basado en Telegram.
El atacante también utiliza una técnica conocida para eludir el Control de cuentas de usuario (UAC) de CMSTP para ejecutar comandos de PowerShell:
- Genera un número aleatorio
.infarchivo en la carpeta temporal - Usos
cmstp.exeelevar privilegios - Confirma automáticamente la solicitud mediante Windows API
Cómo mantenerse a salvo
En lugar de recurrir a correos electrónicos de phishing o estafas obvias, los atacantes detrás de esta campaña están ocultando malware dentro de herramientas que la gente busca activamente y en las que confía. Al propagarse a través de plataformas como GitHub, SourceForge y YouTube , aumentan las posibilidades de que los usuarios bajen la guardia.
Una vez instalada, el impacto puede ser grave. El robo de datos del navegador, contraseñas guardadas e información de monederos de criptomonedas puede provocar el acceso no autorizado a cuentas, pérdidas financieras y mayores riesgos.
Aquí tienes nuestros consejos para evitar caer en la trampa:
- Descarga el software únicamente desde sitios web oficiales.
- Tenga cuidado al descargar archivos de GitHub, SourceForge o plataformas para compartir archivos, a menos que confíe en la fuente.
- Verifique las firmas de los archivos y los detalles del editor antes de ejecutar cualquier cosa.
- Evite descargar herramientas desde enlaces en YouTube descripciones
- Consejo profesional: Instala Malwarebytes Browser Guard en tu navegador para bloquear las URL maliciosas.
Indicadores de Compromiso (IOC)
Verifique la firma y la versión del software en archivos sospechosos.
Hashes
e97cb6cbcf2583fe4d8dcabd70d3f67f6cc977fc9a8cbb42f8a2284efe24a1e3
2494709b8a2646640b08b1d5d75b6bfb3167540ed4acdb55ded050f6df9c53b3
Dominios
vpn-proton-setup[.]com (Sitio web falso)
get-proton-vpn[.]com (Sitio web falso)
newworld-helloworld[.]icu (dominio C2)
https://t[.]me/gerj_threuh (Telegrama de entrega secreta)
URLs
https://www.onworks[.]net/software/windows/app-hardware-visualizer
https://sourceforge[.]net/projects/sidebar-diagnostics/files/Sidebar%20Diagnostics-3.6.5.zip
https://github[.]com/PieceHydromancer/Lossless-Scaling-v3.22-Windows-Edition/releases/download/Fps/Lossless.Scaling.v3.22.zip
Esta es solo una lista parcial de URL maliciosas. Descarga el complemento Malwarebytes Browser Guard para obtener protección completa y bloquear las URL maliciosas restantes.





