Los ciberdelincuentes están abusando de la infraestructura de Adobe en un LinkedIn campaña de phishing que roba contraseñas y redirige a las víctimas al sitio legítimo LinkedIn sitio después.
El correo electrónico de phishing se disfraza de consulta comercial diseñada para parecer que proviene de LinkedIn e incluye un archivo adjunto que simula un “contrato”. Pero contiene varias señales de alerta:
- El nombre del remitente, la dirección de correo electrónico y la firma de correo electrónico no coinciden.
- La empresa remitente existe, pero no en Estados Unidos.
- El nombre del remitente existe, pero no pertenece a esa empresa.
- El archivo adjunto tiene una doble extensión:
pdf.html
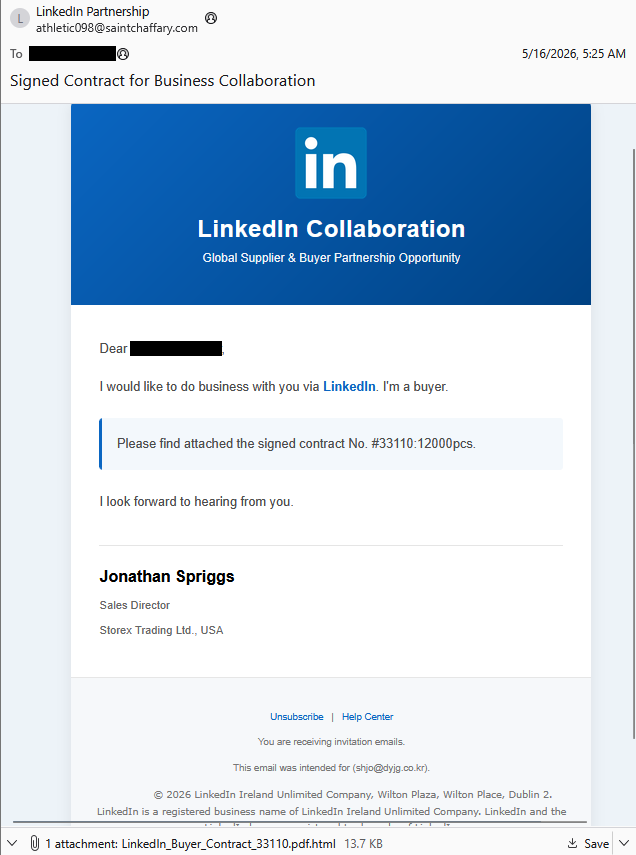
“Me gustaría hacer negocios con ustedes a través LinkedIn . Soy comprador.”
Adjunto encontrará el contrato firmado n.º 33110: 12000 unidades.
Espero escuchar de usted. "

¿Estafa o legítimo? Scam Guard lo sabe.
Las extensiones de archivo dobles se utilizan a menudo para engañar a los destinatarios y hacerles creer que un archivo es algo distinto de lo que realmente es. El archivo HTML adjunto está altamente ofuscado. Básicamente, es una sola línea de JavaScript.
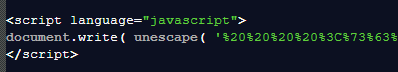
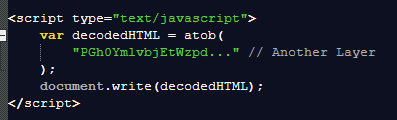
El script utiliza dos métodos comunes de ofuscación: codificación URL y Base64. El script está dividido en dos secciones codificadas en Base64.
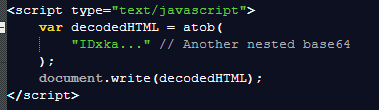
Al abrir el archivo adjunto, encontrará un sencillo formulario de inicio de sesión.
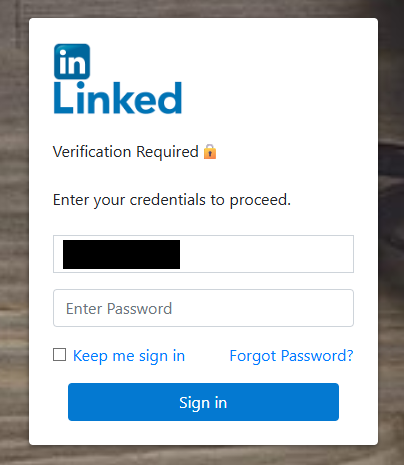
La dirección de correo electrónico del objetivo está predefinida y no se puede cambiar ni eliminar. Posiblemente porque algunos investigadores no tienen reparos en saturar el canal de recepción con credenciales falsas.
Pero descubrir el canal de recepción es donde se pone interesante. El análisis de red revela esta URL:
https://lnkd.tt.omtrdc.net/rest/v1/delivery
Este dominio pertenece a Adobe y está asociado con la plataforma de pruebas A/B Adobe Target. Sin embargo, la campaña no utiliza Adobe Target para obtener las credenciales robadas mediante phishing. En cambio, los atacantes utilizan Adobe Target como punto de redirección y ataque en el flujo de phishing, probablemente para rastrear a las víctimas que cayeron en la trampa del correo electrónico fraudulento.
Al final, redirige al objetivo al legítimo. business.linkedin.com sitio para reducir cualquier sospecha que la persona objetivo aún pueda tener.
Tras desofuscar los scripts, encontramos el destino de las credenciales enviadas:

En definitiva, incluso con el nivel de ofuscación, el método es muy básico y sencillo:
PUBLICAR en: http://a1263367.xsph.ru/taam/Ln.php
Con datos:
- AA = dirección de correo electrónico codificada
- BB = cualquier contraseña que haya ingresado el usuario
El archivo PHP alojado en un .ru El dominio gestiona la redirección a LinkedIn , haciendo creer a la víctima que acaba de iniciar sesión correctamente.
Cómo mantenerse a salvo
La buena noticia: Una vez que sepas qué buscar, estos ataques son mucho más fáciles de detectar y bloquear. La mala noticia: Son baratos, escalables y probablemente seguirán circulando.
Así que, la próxima vez que un archivo PDF te pida tu contraseña en el navegador, detente un momento y piensa en lo que podría estar oculto.
Además de evitar los archivos adjuntos no solicitados, aquí hay algunas maneras de mantenerse a salvo:
- Acceda a sus cuentas únicamente a través de las aplicaciones oficiales o escribiendo la dirección web oficial directamente en su navegador.
- Comprueba atentamente las extensiones de archivo. Aunque un archivo parezca un PDF, puede que no lo sea.
- Habilita la autenticación multifactor para tus cuentas críticas.
- Utilice una solución antimalware actualizada y en tiempo real con un módulo de protección web.
Consejo profesional: Malwarebytes Scam Guard identificó este correo electrónico como una estafa.
Los estafadores no necesitan hackearte. Solo necesitan que hagas clic una vez.
Malwarebytes Identity Theft Protection detecta la actividad sospechosa antes de que se convierta en un problema.