

La mayoría de la gente ha oído hablar de la web oscura, pero pocos entienden cómo es realmente o qué ocurre en ella. Para distinguir la realidad de la ficción, nuestro equipo de investigación dedicó 48 horas a explorarla de primera mano y documentar sus hallazgos.
La web oscura no es intrínsecamente mala. También cumple funciones legítimas, proporcionando privacidad a periodistas, denunciantes, activistas y otras personas que necesitan comunicarse de forma anónima. Para acceder a ella, normalmente se requiere el navegador Tor, y varias organizaciones de renombre gestionan sitios web oficiales en la web oscura. Por ejemplo, el sitio web de noticias de la BBC está disponible a través de la siguiente dirección Tor: http://bbcweb3hytmzhn5d532owbu6oqadra5z3ar726vq5kgwwn6aucdccrad.onion
Pero junto a estos usos legítimos existe un próspero ecosistema criminal.
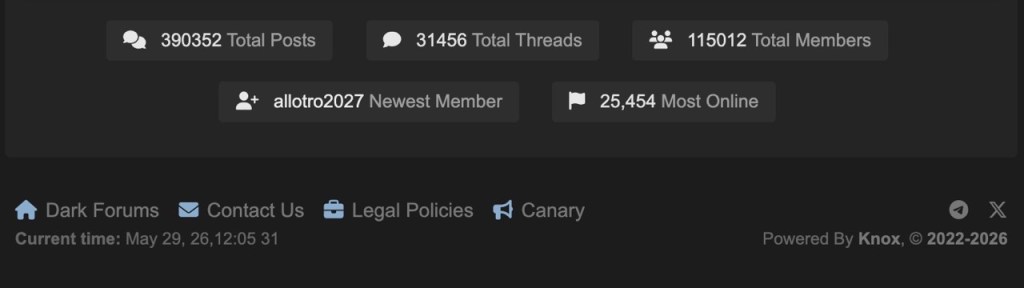
Lo que descubrimos fue una economía sumergida organizada y activa que opera de maneras que la mayoría de la gente jamás imaginaría. Los ciberdelincuentes no trabajan solos. Se reúnen en foros clandestinos de ciberdelincuencia donde discuten métodos de ataque emergentes, comparten técnicas y colaboran para atacar a personas en todo el mundo.
Piensa en ello menos como un callejón oscuro y más como una red profesional para ciberdelincuentes.
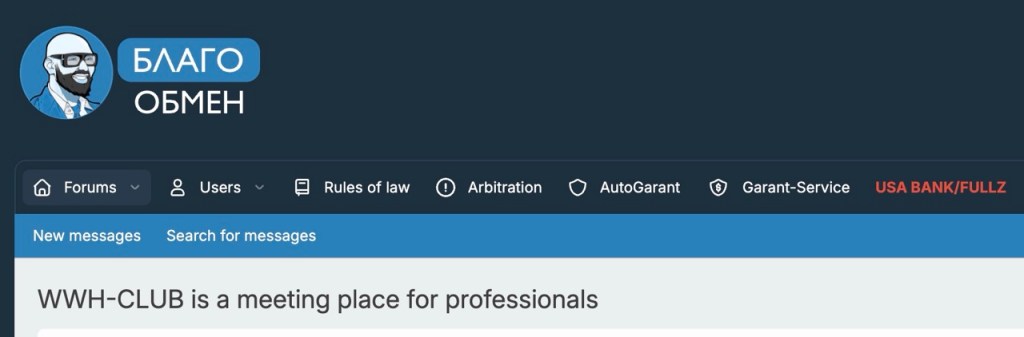
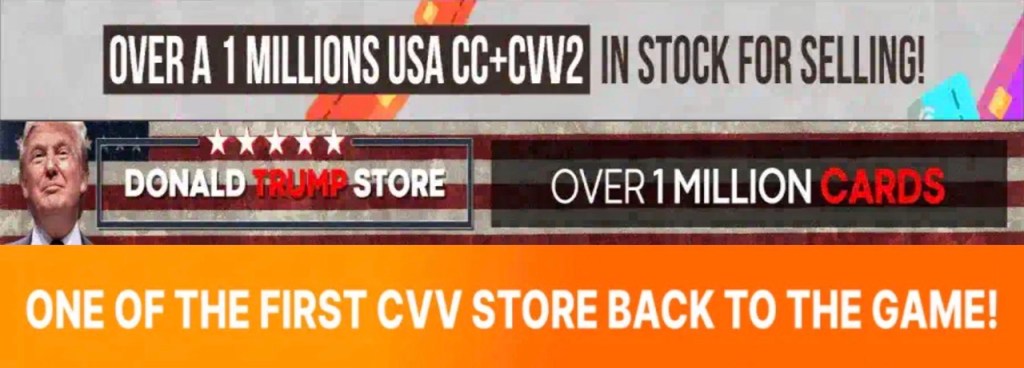
Más allá de estos foros, encontramos mercados dedicados al cibercrimen. Estos funcionan como tiendas en línea donde hackers Los estafadores pueden comprar y vender una variedad de bienes digitales comprometidos, desde credenciales de cuentas robadas hasta herramientas de pirateo, todo ello de forma anónima mediante criptomonedas.
Dato curioso: Muchos de estos mercados llevan el nombre de figuras públicas muy conocidas, incluido el presidente estadounidense Donald Trump.
La brújula de la web oscura
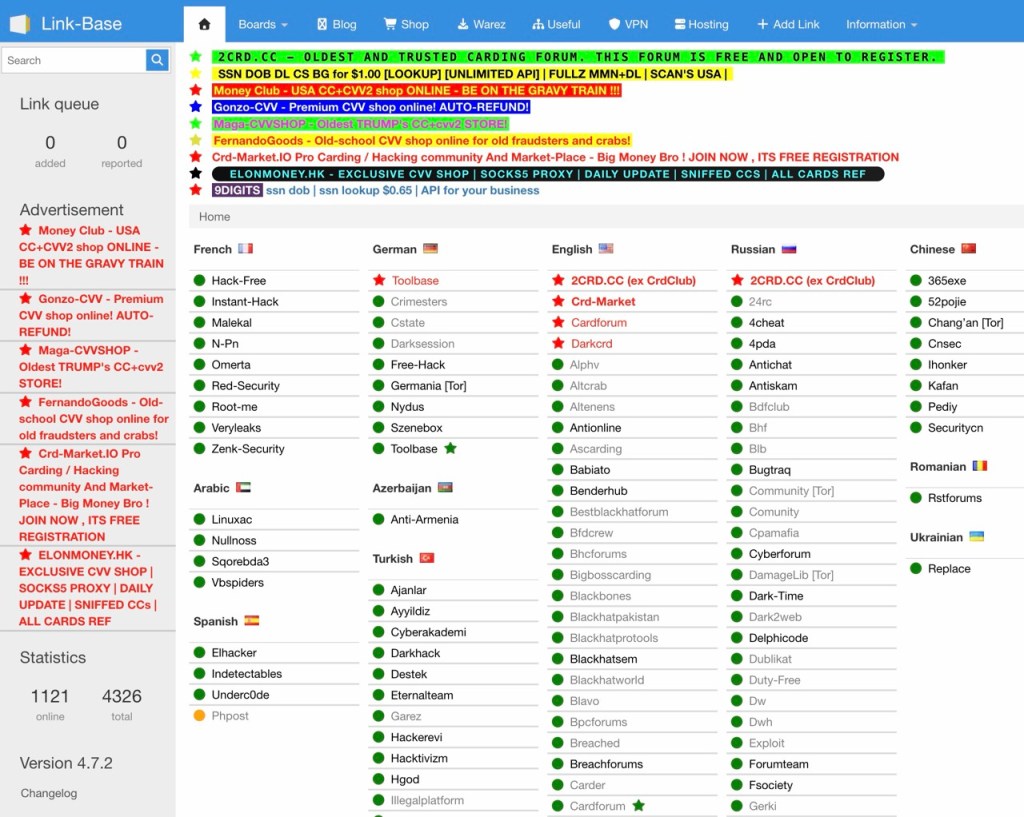
Los ciberdelincuentes provienen de todos los rincones del mundo y, como cualquier comunidad global, necesitan una forma de conectarse entre sí. Ahí es donde entran en juego los foros de enlaces.
Los directorios de enlaces recopilan cientos de foros y mercados clandestinos. Están organizados por idioma y funcionan como una brújula en la web oscura.
Un ciberdelincuente puede operar dentro de una comunidad que hable su idioma nativo o unirse a foros más grandes en inglés que atraen a una audiencia internacional.
Sin embargo, no todos los foros tienen la misma relevancia. En 2026, la comunidad se concentra principalmente en plataformas dominantes como BreachForums y DarkForums. Los foros más exclusivos en ruso, como Exploit y XSS, suelen atraer a algunos de los ciberdelincuentes más sofisticados del submundo.
Datos comprometidos: Es posible que su información ya esté circulando.
La mayoría de la gente desconoce cuánta información personal suya circula ya en la web oscura. En muchos casos, el primer desafío es simplemente saber si su información ha sido expuesta. Puede comprobarlo aquí.
Para comprender la magnitud del problema, resulta útil comparar lo que se sabe públicamente con lo que hemos descubierto bajo la superficie.
Las violaciones reportadas públicamente son solo una parte de la historia. Desde principios de 2026, Malwarebytes Los investigadores han identificado más de 7.500 conjuntos de datos comprometidos que contienen más de 8.400 millones de registros. Estos incluyen datos robados en filtraciones de datos, obtenidos mediante campañas de phishing, extraídos de servicios en línea y expuestos a través de sistemas mal configurados.
Entre las organizaciones afectadas se encuentran nombres tan conocidos como SoundCloud, ADT, Hallmark, Amtrak, Vimeo y Instagram .
Pero por significativas que sean esas cifras, solo cuentan una parte de la historia.
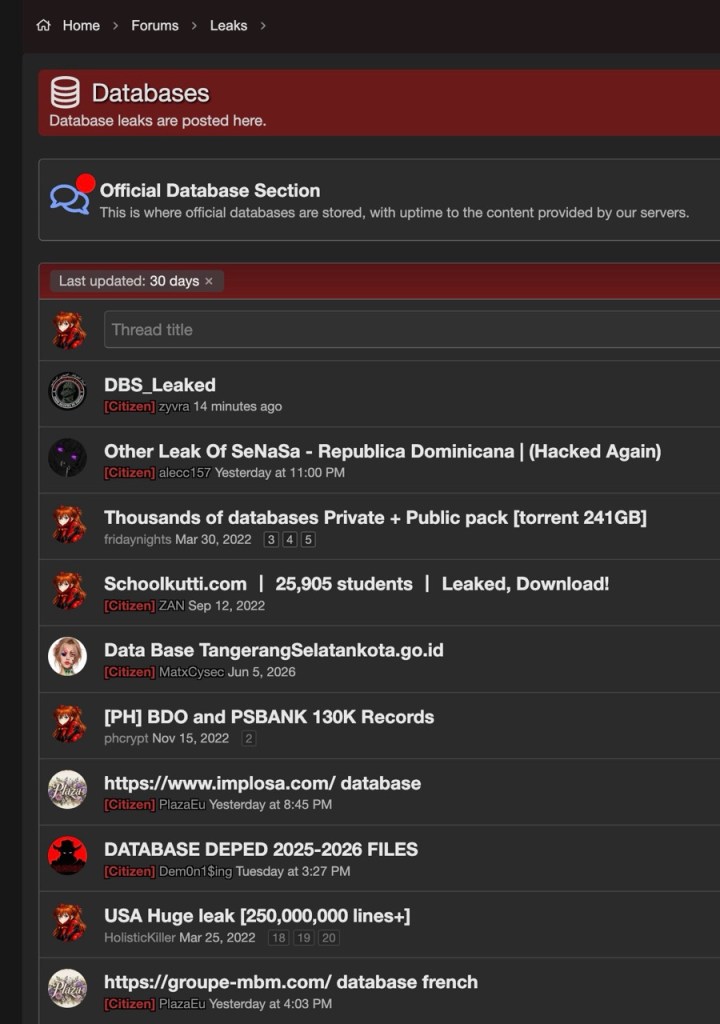
Al examinar la sección de bases de datos de DarkForums, una de las plataformas más activas del mundo clandestino, encontramos 63 páginas de listados publicados desde principios de 2026. Con 20 listados por página, eso supone más de 1200 filtraciones de datos de pequeña y mediana envergadura, la mayoría de las cuales nunca llegaron a los titulares.
La situación en BreachForums era similar. Desde principios de año, la plataforma ha acumulado 37 páginas de listados de bases de datos, cada una con 20 entradas, lo que añade más de 700 bases de datos comprometidas adicionales al ya enorme conjunto de datos robados.
En conjunto, las filtraciones de datos que se hacen públicas son solo la punta del iceberg. Gran parte de los datos personales robados que se intercambian en línea cambian de manos discretamente y sin ser detectados.
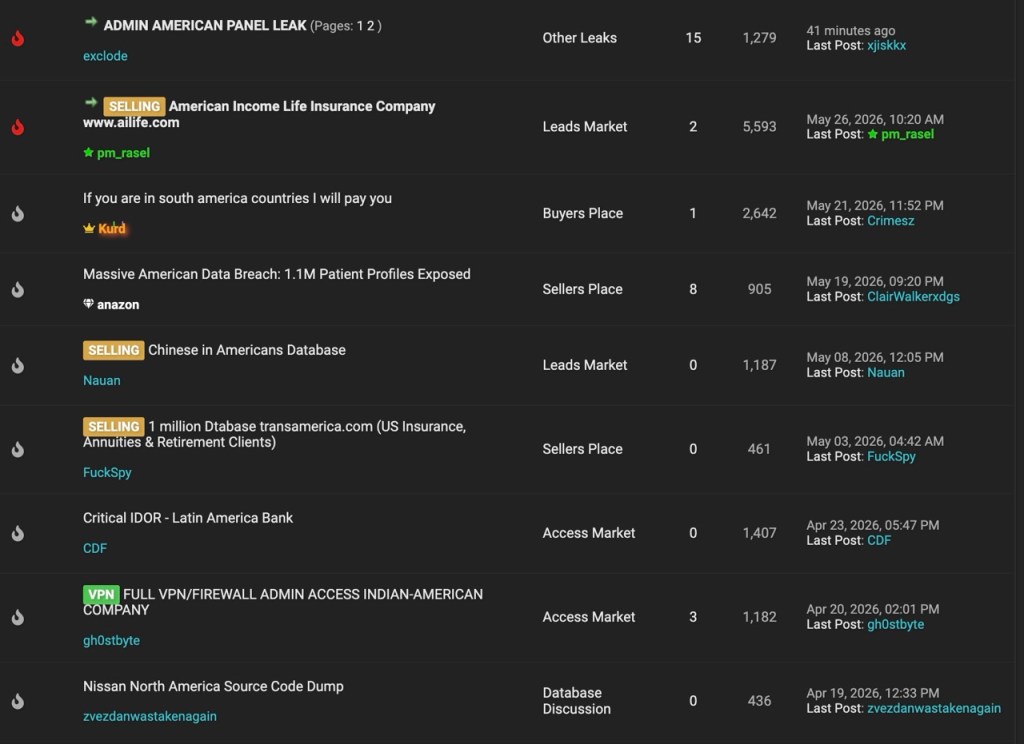
Identidades estadounidenses en venta
Uno de los bienes más buscados constantemente en el submundo del cibercrimen es algo hackers Se denomina "fullz": un paquete completo de información de identidad de una persona real. En 2026, las identidades estadounidenses siguen siendo especialmente valiosas debido a la infraestructura financiera del país, los altos límites de crédito y la amplia gama de servicios que pueden ser explotados para cometer fraude.
Un paquete típico de datos personales (fullz) incluye nombre completo, número de seguro social (SSN), fecha de nacimiento, dirección y otros datos personales. En manos equivocadas, esta información se convierte en una herramienta indispensable para el fraude de identidad. Permite a los ciberdelincuentes abrir cuentas de crédito fraudulentas, presentar declaraciones de impuestos falsas, acceder a cuentas financieras e incluso obtener servicios médicos a nombre de otra persona.
Lo que hace que el robo de identidad sea particularmente peligroso es que las víctimas a menudo no se dan cuenta de que su identidad ha sido comprometida hasta mucho después de que el daño ya está hecho. A veces, esto ocurre meses o incluso años después, cuando los cobradores de deudas llaman a su puerta o se les deniega inesperadamente una solicitud de crédito.
No sorprende que Estados Unidos siga siendo uno de los países más afectados por el robo de identidad. Solo en los primeros tres trimestres de 2025, se reportaron más de 1,15 millones de casos de robo de identidad a la Comisión Federal de Comercio (FTC), superando ya el total reportado durante todo 2024.
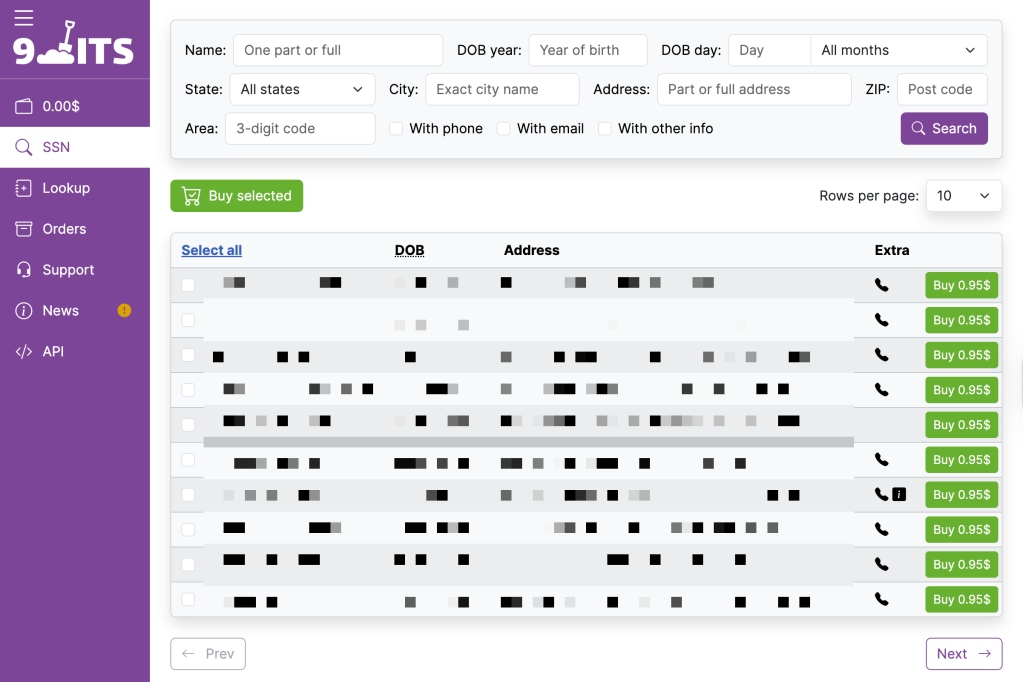
Durante nuestra investigación, nos topamos con 9-Digits Market, uno de los muchos mercados de la web oscura especializados en la venta de datos de identidad robados. Lo que más nos llamó la atención fue el precio. Un perfil de identidad completo de EE. UU. se ofrecía por tan solo 0,95 dólares.
Por menos de lo que cuesta una taza de café, un ciberdelincuente puede comprar suficiente información como para arruinar la vida financiera de alguien.
Cómo los ciberdelincuentes utilizan el malware para atacar su ordenador
Las filtraciones de datos no son la única forma en que tu información personal termina en la web oscura. A veces, el origen está mucho más cerca: tu propio ordenador. Durante nuestra experiencia en la web oscura, nos topamos con los desarrolladores de una categoría de malware particularmente peligrosa conocida como infostealers, o simplemente «ladrones». El concepto es sencillo, y en parte por eso es tan efectivo.
Una vez instalado, un programa espía busca silenciosamente en el dispositivo cualquier dato valioso. Esto puede incluir nombres de usuario y contraseñas guardados, datos de autocompletado, detalles de pago almacenados, monederos de criptomonedas y otra información confidencial. Los datos robados se envían posteriormente al atacante.
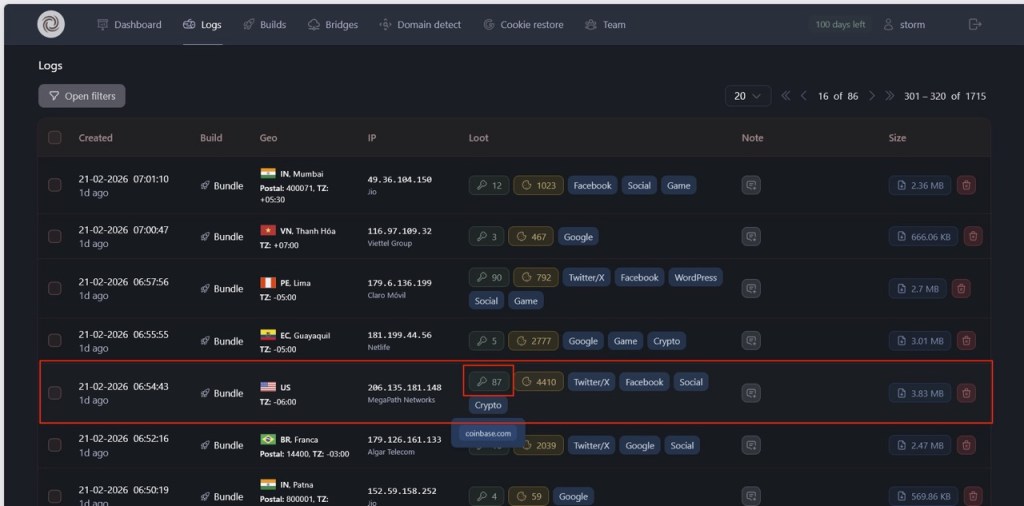
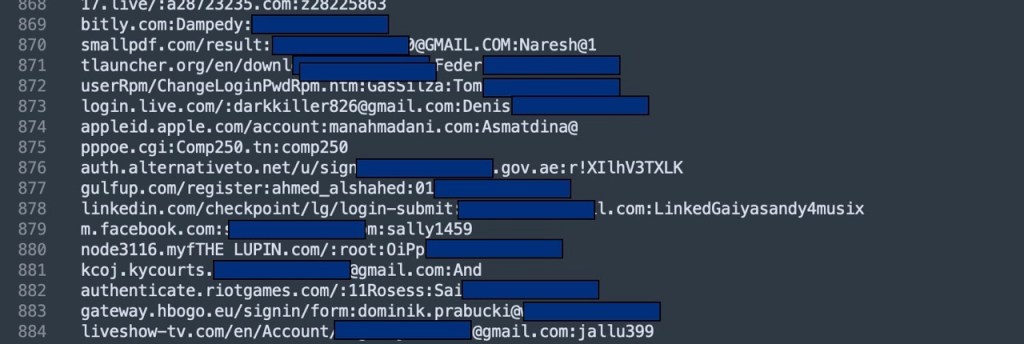
A continuación, se muestra un adelanto del panel de seguridad STORM, que comprometió un ordenador ubicado en Estados Unidos y robó 87 combinaciones de nombre de usuario y contraseña del dispositivo.
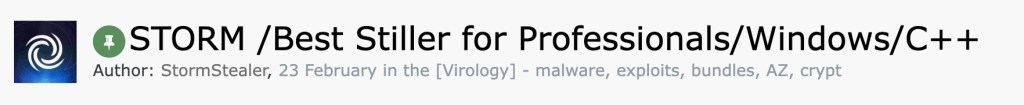
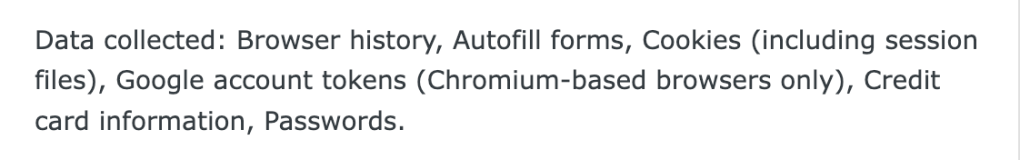
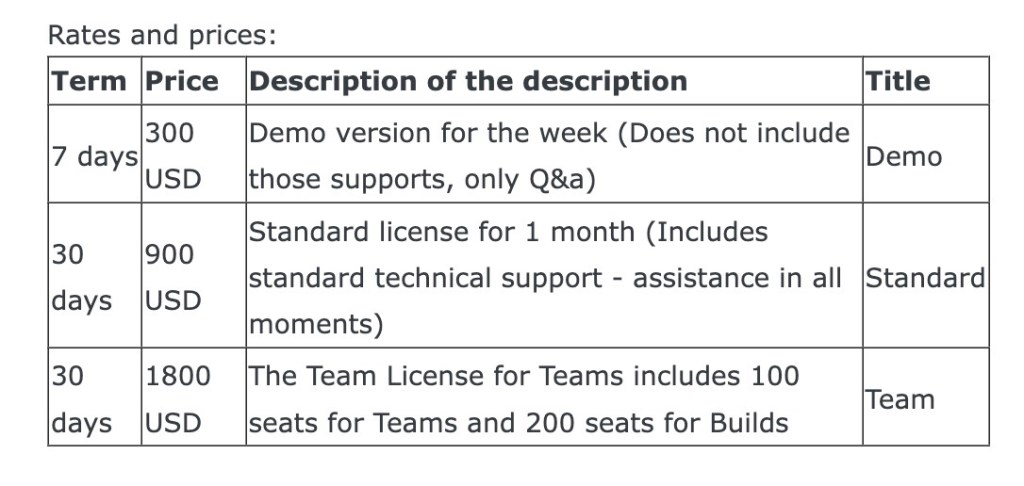
Quizás lo más alarmante sea la accesibilidad que ha alcanzado este tipo de malware. En 2026, cualquier aspirante a ciberdelincuente podrá alquilar un programa de robo de información mediante suscripción, requiriendo escasos conocimientos técnicos y sin una gran inversión económica. El cibercrimen como servicio ha reducido drásticamente las barreras de entrada.
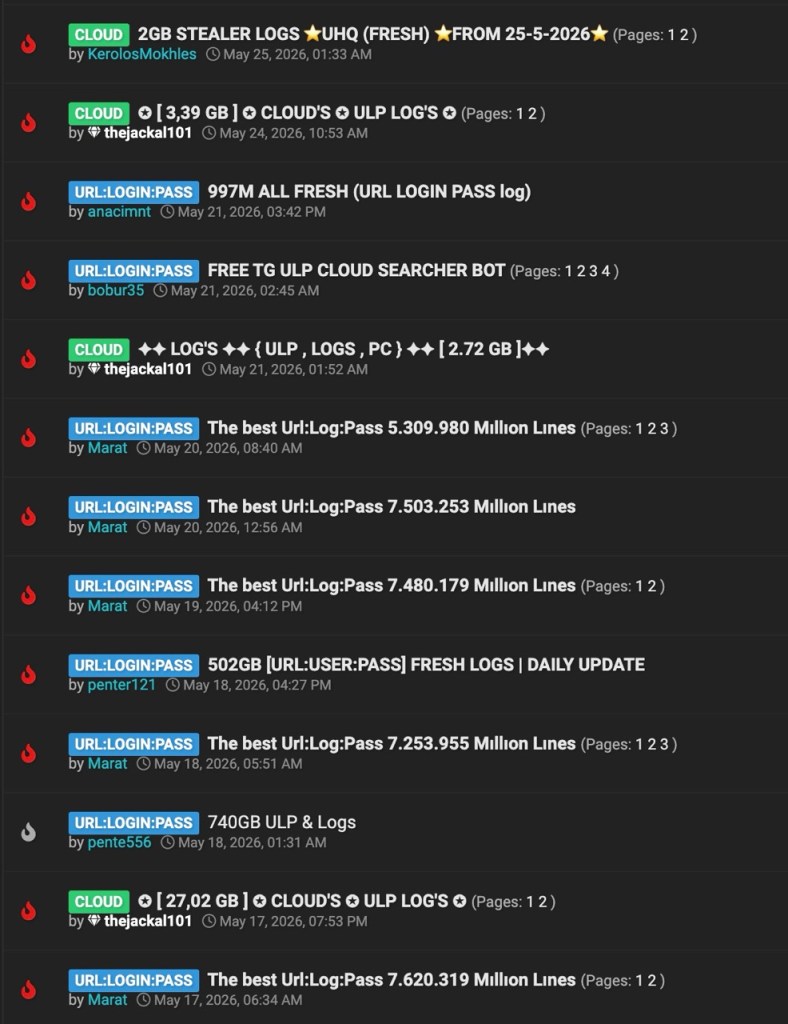
Los datos robados se venden o se filtran en foros y mercados clandestinos. Nos sorprendió la enorme cantidad involucrada.
Cada día, millones de credenciales robadas se comparten a través de estas plataformas. Detrás de cada una de ellas hay una persona real, completamente ajena a que su vida digital está siendo analizada y comercializada como si fuera una mercancía.
Inversiones falsas y estafas con criptomonedas
No todos los delitos cibernéticos giran en torno a contraseñas robadas o bases de datos filtradas. Algunos delincuentes buscan ganancias mucho más lucrativas a través de estafas de ingeniería social cuidadosamente planificadas. Uno de los ejemplos más sofisticados y dañinos que encontramos fueron las estafas de inversión en criptomonedas, también conocidas como pig butchering .
La táctica empleada es sumamente eficaz. Los delincuentes invierten mucho tiempo y esfuerzo en construir lo que parece ser una relación genuina con su víctima a través de aplicaciones de citas, redes sociales o plataformas de mensajería.
Son pacientes, amables y convincentes, ganándose poco a poco la confianza de la víctima a lo largo de días o incluso semanas. Solo después de ganarse su confianza, le presentan lo que parece ser una atractiva oportunidad de inversión. Para cuando la víctima se da cuenta de que algo anda mal, su dinero ha desaparecido y la persona en la que confiaba se ha esfumado sin dejar rastro.
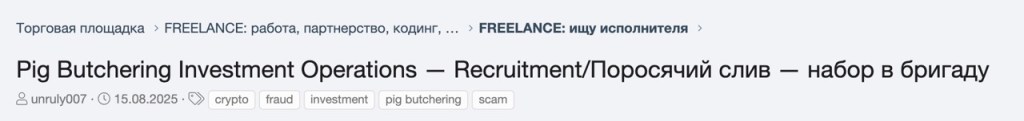
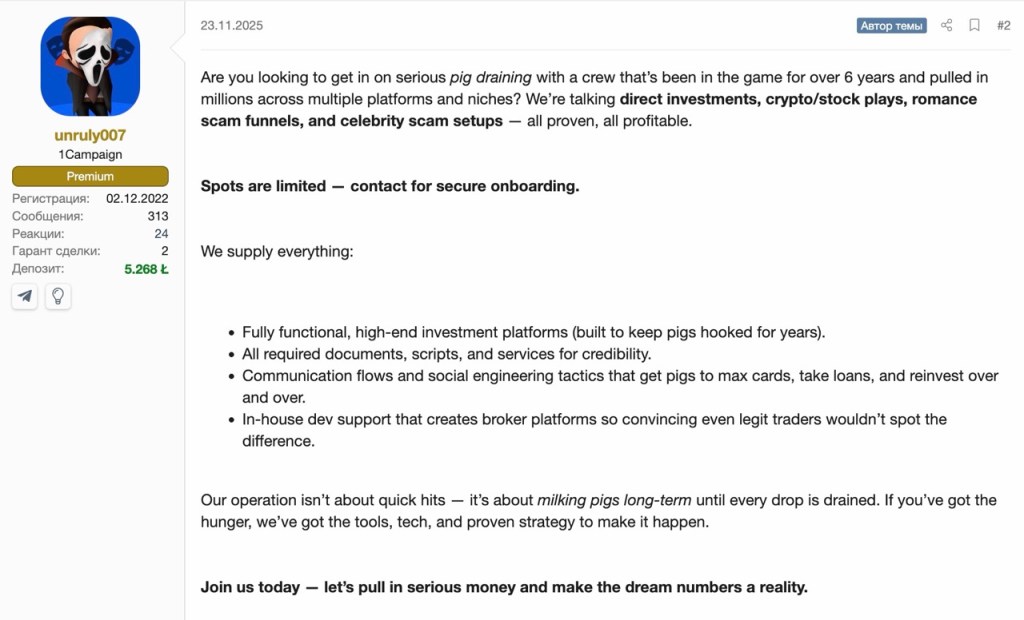
Durante nuestra investigación, observamos una operación de fraude con criptomonedas a gran escala que ya estaba en pleno funcionamiento, dirigida a nuevas víctimas con plataformas de inversión falsas, sofisticadas y de alta gama, diseñadas específicamente para mantener a las víctimas enganchadas durante largos períodos.
La operación ofrecía:
- Documentación completa, guiones y elementos que aporten credibilidad. Todo lo necesario para parecer legítimo desde el primer día.
- Guías de comunicación y manuales de ingeniería social cuidadosamente elaborados, diseñados para presionar psicológicamente a las víctimas a agotar el límite de sus tarjetas de crédito, solicitar préstamos e invertir repetidamente más dinero.
- Equipos de desarrollo internos que crean plataformas de negociación falsas que imitan fielmente los servicios de inversión legítimos.
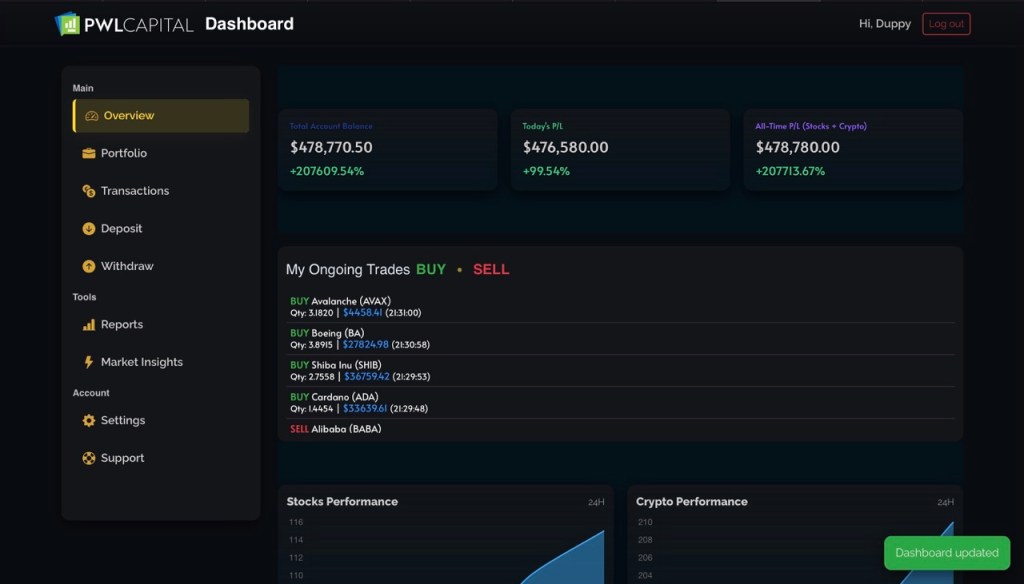
Nuestros investigadores también lograron acceder a una de estas plataformas fraudulentas, y nos inquietó el nivel de sofisticación.
No se trata de operaciones amateur. Son organizaciones criminales bien financiadas y dirigidas profesionalmente que tratan el engaño como un negocio.
En tan solo 48 horas, detectamos identidades robadas, malware por encargo, contraseñas filtradas y operaciones de fraude a gran escala. Si bien la mayoría de las personas nunca visitarán la web oscura, sus efectos pueden alcanzarlas mediante filtraciones de datos, infecciones de malware y estafas.
Malwarebytes Ayuda a protegerte contra cada una de esas amenazas. Nuestro servicio de monitoreo de filtraciones de datos te alerta si tu información personal aparece en una filtración conocida. La protección Theft Identity monitorea información confidencial, incluido tu número de Seguro Social, mientras que Scam Guard utiliza detección con inteligencia artificial para ayudar a identificar mensajes de texto, correos electrónicos, enlaces y números de teléfono sospechosos antes de que puedan causar daño.
La web oscura se nutre de información robada. Saber cuándo tus datos están expuestos es el primer paso para protegerte.








