Una nueva estafa está dirigida a personas que publican Chrome extensiones.
La estafa llega como una "solicitud de eliminación de derechos de autor" de apariencia oficial que afirma que su extensión está a punto de ser eliminada de la Chrome Tienda en línea y que tienes 48 horas para apelar.
Incluso parece personalizado. Después de ingresar el ID de tu extensión para "verificarla", la página muestra el nombre y el ícono reales de la misma. Pero todo forma parte de un ataque de phishing diseñado para robar tu nombre de usuario y contraseña de Google.
Si los atacantes consiguen acceder a una cuenta de desarrollador, podrían tomar el control de la extensión, acceder a los recursos para desarrolladores o, potencialmente, enviar actualizaciones maliciosas a los usuarios.
¿Qué está pasando realmente?
Si has publicado un Chrome Si utilizas una extensión, es posible que te encuentres con una página que parezca un aviso oficial de Google que te advierte de que tu extensión se está eliminando por infracción de derechos de autor.
La página te pide que introduzcas el ID de tu extensión y, a continuación, muestra los detalles reales de la misma junto con un número de reclamación y un temporizador. Te presiona para que inicies sesión con Google y presentes una apelación antes de que se acabe el plazo.
Nada de esto es real. La página no pertenece a Google. La queja, la fecha límite y la cuenta regresiva son falsas. El objetivo es engañarte para que ingreses tu nombre de usuario y contraseña de Google en una ventana de inicio de sesión falsa controlada por el estafador.
La regla más importante a recordar : Las advertencias genuinas sobre su extensión aparecen en su Chrome Panel de control para desarrolladores de la tienda web, no en un sitio web de terceros.
Por qué los estafadores quieren cuentas de desarrollador
Chrome Las extensiones tienen acceso a los navegadores de los usuarios y pueden actualizarse automáticamente.
Si los atacantes obtienen el control de una cuenta de desarrollador, podrían modificar una extensión, acceder a los recursos para desarrolladores o, potencialmente, distribuir actualizaciones maliciosas a los usuarios existentes.
Eso es lo que hace que las cuentas de desarrollador sean objetivos tan atractivos, y por eso este tipo de estafas son tan frecuentes .
Cómo se ve la estafa
La página está alojada en un dominio que no tiene nada que ver con Google. En la versión que analizamos, el sitio utilizaba la dirección dmca-chrome-extensions[.]click.
A pesar de ello, utiliza la marca de Google y se presenta como un “ Chrome Centro de políticas para desarrolladores de tiendas web.
La página primero solicita el enlace o la ID de tu extensión. Esto parece inofensivo, y precisamente por eso funciona.
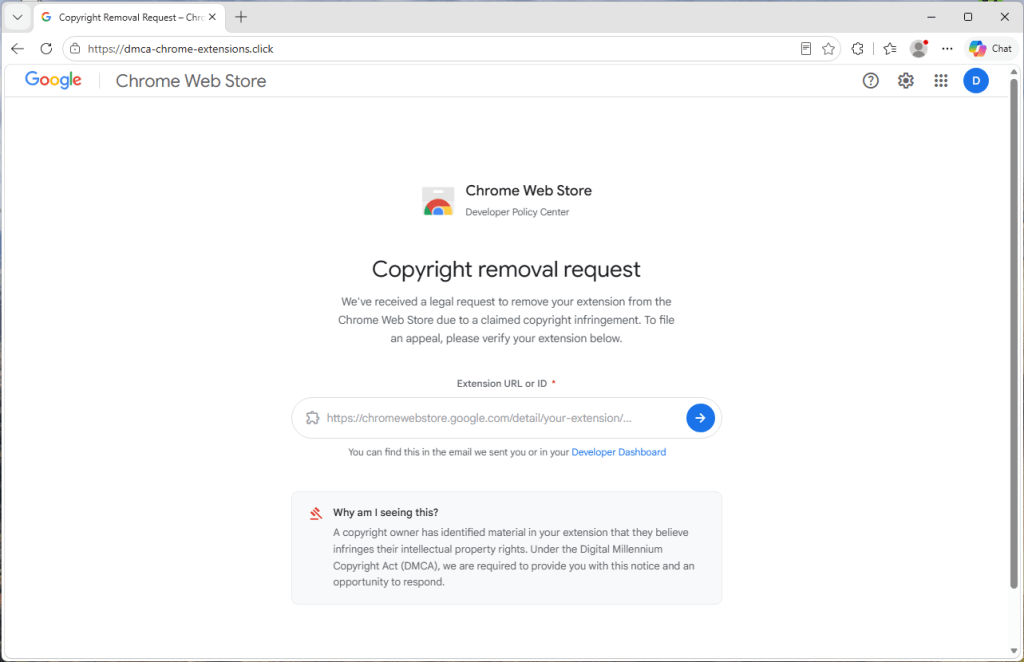
Utiliza tu propia extensión para parecer convincente.
Después de ingresar el ID de su extensión, la página muestra brevemente un mensaje de "Buscando extensión..." y luego crea un aviso de eliminación falso en torno a su extensión real.
Cuando probamos la estafa con Malwarebytes Browser Guard , mostró nuestro nombre de extensión genuino, icono y Chrome Listado de la tienda web junto con la queja falsa.
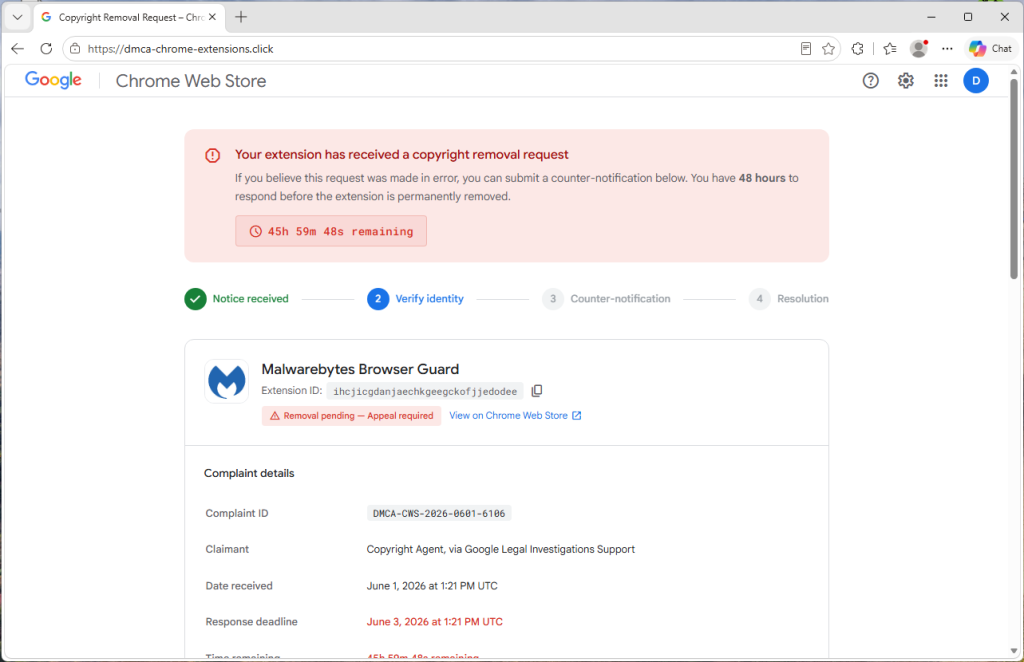
El sitio simplemente extrae información disponible públicamente de su extensión. Chrome Página de la tienda en línea. Cualquiera puede ver esa información. Los estafadores la utilizan para que el aviso falso parezca legítimo.
Todo lo demás es inventado.
El número de denuncia, la "fecha de recepción", el plazo de 48 horas, el temporizador de cuenta atrás y la cronología de los hechos son generados por la propia página web fraudulenta.
La cuenta regresiva está ahí para presionarte
Un banner rojo de advertencia indica que tu extensión será eliminada permanentemente a menos que actúes en un plazo de 48 horas, y un reloj marca la cuenta regresiva segundo a segundo. Todo el diseño te dirige hacia un único botón: iniciar sesión con Google para “verificar tu identidad” y presentar tu apelación.
La urgencia está diseñada para crear presión y que reacciones antes de tomarte el tiempo necesario para verificar la afirmación.
La ventana de inicio de sesión falsa
Cuando haces clic en "Continuar con la verificación", aparece una ventana de inicio de sesión de Google con una barra de título, un candado y la dirección que se muestra accounts.google.com.
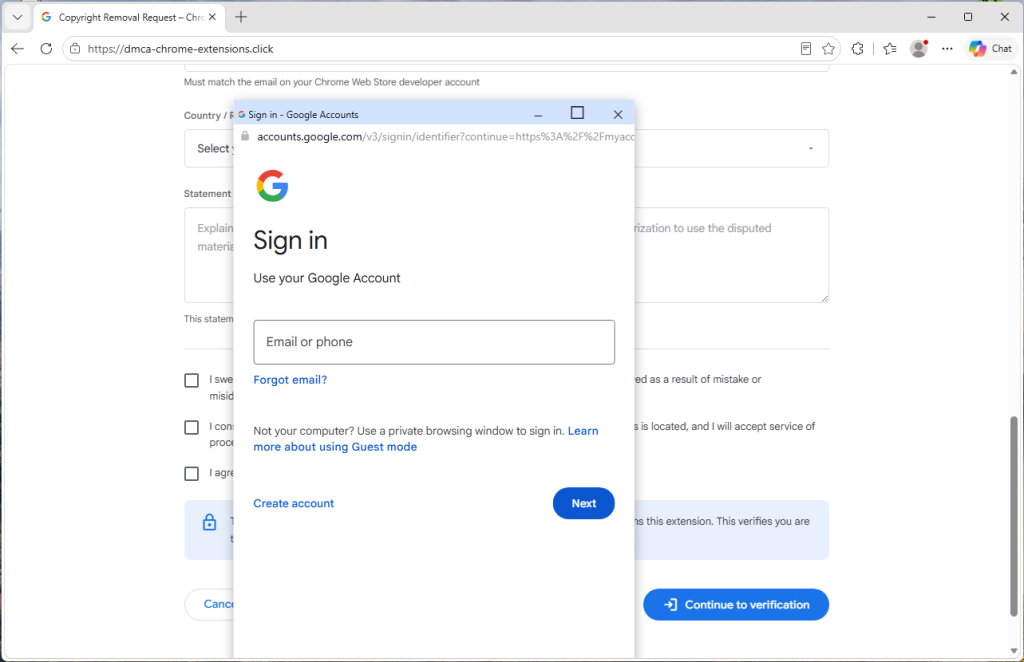
Parece auténtico, pero no lo es.
La “ventana” forma parte de la propia página web. El candado y la dirección son simplemente elementos gráficos diseñados para simular una ventana de navegador real.
Los estafadores incluso adaptan la apariencia para que coincida con su sistema operativo, mostrando Mac -estilo windows en macOS y Windows -estilo windows en Windows dispositivos.
Todo lo que se escriba en este formulario de inicio de sesión falso se envía directamente a los estafadores.
Una señal reveladora es que la ventana no puede salir de la página del navegador. Si intentas arrastrarla hasta el borde de la pantalla, se detiene en el borde del navegador. Si minimizas el navegador, también desaparece.
Lo más importante es que la barra de direcciones real de tu navegador sigue mostrando la dirección del sitio web fraudulento, no la de Google.
Cómo mantenerse a salvo
La buena noticia es que con unos pocos hábitos sencillos se puede acabar con esta estafa.
- No confíes en el enlace. Si recibes una advertencia sobre tu extensión, ve directamente a tu Chrome Panel de control para desarrolladores de la tienda web y revise allí.
- Desconfía de la urgencia. Los procesos políticos legítimos no se basan en plazos ajustados para forzar una acción inmediata.
- Comprueba la barra de direcciones. En la barra de direcciones de tu navegador, aparece una página de inicio de sesión de Google real en accounts.google.com.
- Prueba la ventana. Si una ventana de inicio de sesión no se puede arrastrar fuera del navegador o desaparece al minimizarlo, probablemente sea falsa.
- Activa una protección de inicio de sesión más robusta. Las claves de acceso y las llaves de seguridad de hardware hacen que las contraseñas robadas sean mucho menos útiles para los atacantes.
- Utilice software de seguridad con protección contra phishing y web. Nuestro Browser Guard , que también forma parte de Malwarebytes Premium puede ayudarle a bloquear sitios web maliciosos y páginas de phishing antes de que introduzca información confidencial.
Esta no es una página de phishing burda. Utiliza los datos reales de tu extensión, imita la imagen de marca de Google y crea una convincente sensación de urgencia.
Si recibe una advertencia sobre su extensión, no siga el enlace y no intente que se repita la cuenta regresiva. Vaya directamente a su Chrome Acceda al panel de control para desarrolladores de la tienda web y verifique la reclamación allí.
Ante la duda, cierra la pestaña.
Si ya ingresaste tus datos
Actúa con rapidez.
- Cambia tu contraseña de Google inmediatamente desde un dispositivo de confianza.
- Cierra sesión en todas las sesiones activas en la configuración de seguridad de tu cuenta de Google.
- Revisa las aplicaciones y dispositivos conectados para detectar cualquier elemento desconocido.
- Active la verificación en dos pasos, preferiblemente utilizando una clave de acceso o una clave de seguridad.
- Verifique su Chrome Listados de la tienda web para cambios, cargas o nuevas versiones que no hayas publicado.
Indicadores de Compromiso (IOC)
Dominio
dmca-chrome-extensions[.]click
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →