Una convincente campaña de phishing está en marcha YouTube creadores, y si funciona, los atacantes no solo roban tu inicio de sesión de Google. Pueden tomar el control de toda tu cuenta de Google, incluyendo Gmail, tus archivos y pagos, y luego secuestrar tu YouTube canalizar y usar a tu audiencia para realizar estafas.
El engaño consiste en una notificación falsa de infracción de derechos de autor, tan convincente que incluso los usuarios más precavidos podrían caer en la trampa. El sitio web malicioso obtiene tus datos reales del canal, como tu foto de perfil, el número de suscriptores y tu último vídeo, para crear una página de alerta personalizada. Te redirige a una página de inicio de sesión diseñada para robar tu cuenta de Google.
La operación funciona como una franquicia: varios atacantes comparten la misma plataforma, cada uno llevando a cabo sus propias campañas contra diferentes creadores.
¿Por qué tu YouTube El canal vale más de lo que piensas.
Para los creadores a tiempo completo, un YouTube Este canal no es solo un pasatiempo, es un negocio. Genera ingresos a través de anuncios, patrocinios y venta de productos. Y todo se gestiona con una única cuenta de Google que también controla tu Gmail, Google Drive y tus datos de pago.
Por eso, los creadores se convierten en objetivos tan atractivos. Los atacantes que secuestran un canal suelen cambiarle el nombre en cuestión de minutos, generalmente para suplantar la identidad de una empresa de criptomonedas, y utilizan a la audiencia existente para transmitir estafas en directo. El creador original queda bloqueado y ve cómo años de trabajo se utilizan para estafar a sus propios suscriptores.
Una reclamación por derechos de autor es el cebo perfecto porque explota el mayor temor de los creadores: perder su canal de la noche a la mañana.
“Comprueba al instante el estado de tus derechos de autor en YouTube”
La campaña se desarrolla desde un sitio llamado dmca-notification[.]infoLa pestaña del navegador dice “Youtube | Infracciones de derechos de autor”, y la página en sí se ve limpia y profesional, completa con YouTube logotipo, barra de búsqueda e instrucciones útiles.
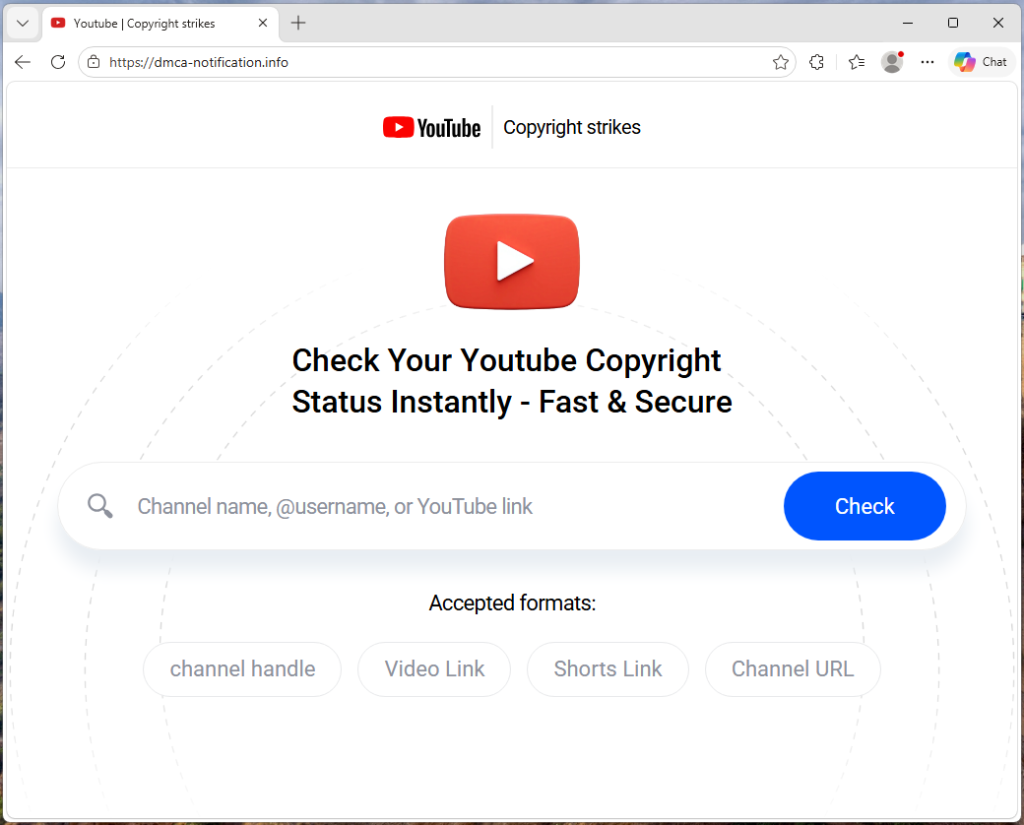
Te invita a ingresar el nombre de tu canal, tu usuario (@handle) o el enlace de tu video para verificar el estado de tus derechos de autor. Nada en ello resulta sospechoso a primera vista.
Cada enlace de phishing incluye el identificador del canal de la víctima directamente en la URL, por lo que la página ya sabe quién eres antes de que escribas nada.
El código fuente contiene una bandera de seguimiento llamada suppressTelegramVisit, que modifica la forma en que se registran las visitas según si está presente un parámetro de afiliación. Esto sugiere que los operadores podrían estar coordinando el tráfico a través de Telegram, aunque el kit podría distribuirse a través de cualquier plataforma.
Tus propios vídeos, usados en tu contra.
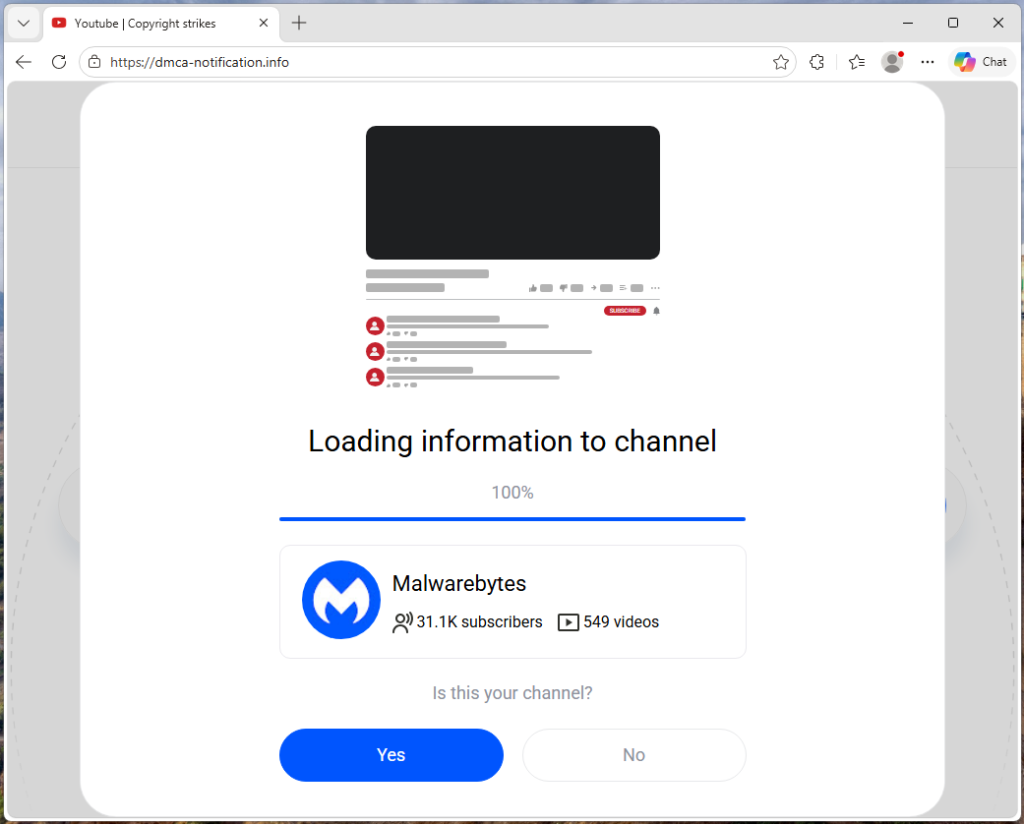
Una vez que la página tiene el nombre de su canal, obtiene datos reales de YouTube Tu avatar, número de suscriptores, número de vídeos y tu último vídeo subido (incluidos el título, la miniatura y el número de visualizaciones). Esta información se utiliza para crear una denuncia falsa por infracción de derechos de autor.
Verás tu marca junto a una notificación que indica que un segmento específico de tu último video ha sido denunciado por infracción de derechos de autor. Las marcas de tiempo se generan dinámicamente para cada víctima según la duración del video, lo que hace que cada notificación parezca única y legítima. Es similar a recibir una notificación legal falsa que incluye tu dirección particular. Los datos personales dificultan que se descarte como spam.
“Responda en un plazo de tres días o se enfrentará a medidas coercitivas”.
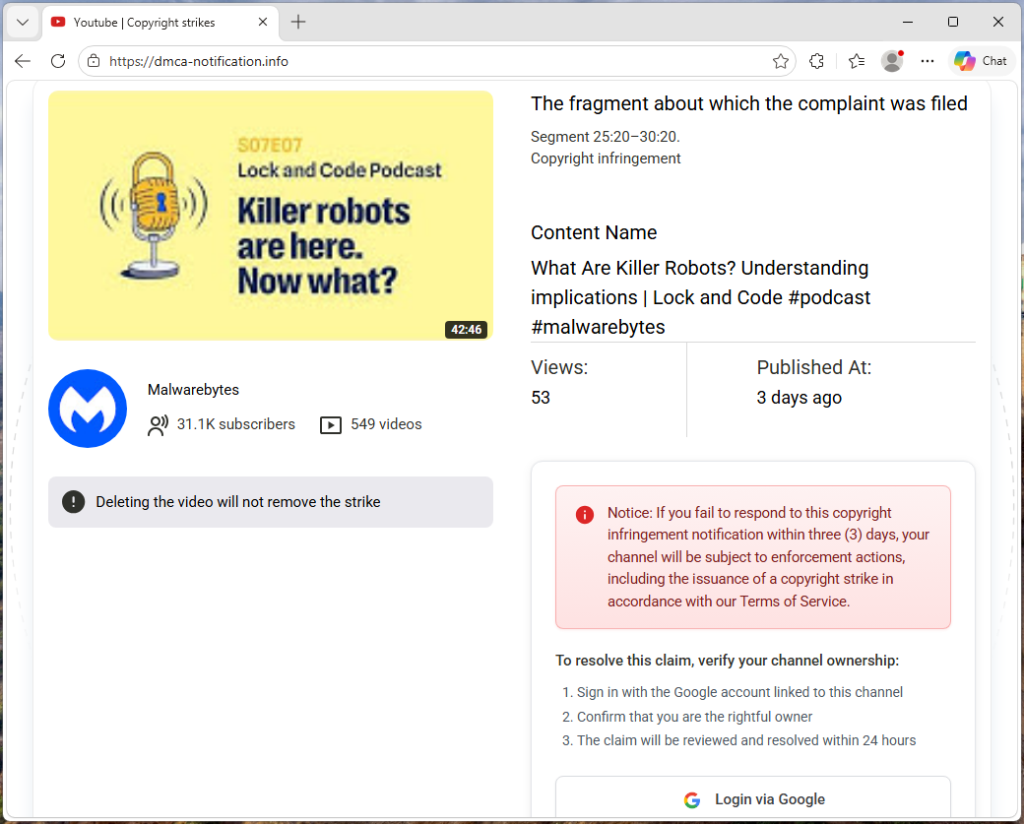
La página aumenta la presión. Una advertencia indica que borrar el video no eliminará la infracción. Un aviso en rojo amenaza con que, si no respondes en tres días, tu canal enfrentará medidas coercitivas. La solución propuesta es sencilla: inicia sesión con Google para verificar que eres el propietario del canal y la reclamación se resolverá en 24 horas.
Cada elemento de la página está diseñado para empujarte hacia el botón "Iniciar sesión con Google" antes de que te detengas a pensar.
La página de inicio de sesión que roba tu cuenta
Al hacer clic en ese botón, el sitio se conecta a su propio servidor backend para obtener la dirección de una página de phishing externa, que el atacante puede cambiar por un nuevo dominio en cualquier momento.
En el tráfico observado, la solicitud a /api/get-active-domain devolvió el dominio blacklivesmattergood4[.]com, que luego se cargó dentro de una superposición de pantalla completa encima de la página del aviso de derechos de autor.
Lo que aparece a continuación es un clásico ataque de navegador dentro del navegador: un falso Chrome Ventana emergente renderizada completamente en HTML y CSS. Incluye una barra de título que dice "Iniciar sesión - Cuentas de Google - Google". Chrome ”, un icono de candado y una URL que se parece a accounts.google.comNada de eso es real. Son solo gráficos. La única barra de direcciones real es la que está en la parte superior de tu navegador, que todavía muestra dmca-notification[.]info.
Dentro de la ventana falsa se encuentra una réplica convincente de la página de inicio de sesión de Google. Luce exactamente igual que la original, pero cada pulsación de tecla va a parar al atacante.

La captura de tráfico también mostró intentos de contactar con dominios adicionales.dopozj[.]net, ec40pr[.]net, y xddlov[.]net—que devolvió errores 502 en el momento de la captura. Estos podrían deberse a infraestructura de respaldo o servidores de retransmisión de credenciales que estaban fuera de línea.
La estrategia de rotación de dominios es lo que hace que esta campaña sea resistente. El dominio de phishing se obtiene en tiempo real sin almacenamiento en caché, lo que permite a los atacantes rotar la infraestructura rápidamente. Si un dominio se desactiva, la siguiente víctima es redirigida a uno nuevo.
Una vez introducidas las credenciales, la ventana emergente se cierra y la víctima regresa a la página de aviso de derechos de autor sin confirmación ni error. Esto le da tiempo al atacante para usar las credenciales robadas antes de que la víctima se dé cuenta de lo sucedido.
Los grandes canales reciben un trato preferencial (a propósito ).
Un detalle interesante: el kit comprueba si el canal objetivo tiene más de tres millones de suscriptores. Si es así, se omite todo el proceso de phishing. En lugar de la advertencia de infracción de derechos de autor y el botón de inicio de sesión, la página muestra un mensaje inofensivo: «Tu canal está en regla. No es necesario realizar ninguna otra acción».
Esto es casi con toda seguridad una táctica de evasión. Es más probable que los canales muy grandes tengan equipos de seguridad dedicados y relaciones con YouTube El personal de confianza y seguridad, o la visibilidad para activar una rápida eliminación si denuncian públicamente la estafa. Al eximirlos automáticamente, el kit reduce el riesgo de llamar la atención precisamente de las personas más capaces de desmantelar la operación.
No es solo un estafador
El código fuente revela que no se trata de una sola página de phishing gestionada por una sola persona. El kit incluye un sistema de seguimiento de afiliados donde cada atacante obtiene su propio ID incrustado en los enlaces de phishing que envía. Un backend central rastrea qué operador entregó a qué víctima y hasta dónde llegó cada objetivo en el embudo. Nuestra captura de tráfico lo confirma: el enlace de phishing incluía un ID de referencia (ref=huyznaetdmca), la etiqueta de afiliado predeterminada, que parece ser una transliteración de una frase rusa. Nombres de marcas como Google y YouTube Además, en el código fuente se utilizan caracteres cirílicos similares para eludir los escáneres de seguridad automatizados.
En resumen, esto es phishing como servicio: una plataforma compartida que múltiples atacantes pueden usar para ejecutar campañas en contra de los usuarios. YouTube creadores a gran escala.
Cómo protegerse
Esta campaña nos recuerda que el phishing ha evolucionado mucho más allá de los correos electrónicos con faltas de ortografía enviados por un príncipe nigeriano. Los kits de phishing actuales son plataformas diseñadas profesionalmente con infraestructura rotativa, personalización en tiempo real y distribución tipo franquicia.
Para YouTube creadores, la regla clave es simple: las advertencias de derechos de autor solo aparecen en YouTube Estudio.
Si recibes una advertencia en cualquier otro lugar, considérala sospechosa.
- Desconfía de la urgencia. Los procesos reales de derechos de autor no te presionan para que actúes.
- Ve directamente a studio.youtube.com o a través de canales de confianza para comprobar tu estado.
- Nunca inicies sesión a través de un enlace en un correo electrónico o mensaje.
Detecta una ventana de navegador falsa
- Intenta arrastrarla: una ventana real se mueve libremente. Una falsa se queda atascada dentro de la página.
- Minimiza tu navegador: una ventana emergente real permanece abierta, una falsa desaparece.
- Comprueba la URL: si no puedes interactuar con ella, es solo una imagen.
Aunque todo parezca correcto, compruebe siempre la barra de direcciones antes de introducir su nombre de usuario y contraseña.
Si ya has introducido tus datos, actúa con rapidez:
- Cambia tu contraseña de Google inmediatamente.
- Revoca las sesiones activas en la configuración de seguridad de tu cuenta.
- Verifique su YouTube canal para cambios no autorizados
Indicadores de Compromiso (IOC)
Dominio
dmca-notification[.]info(sitio principal de phishing)blacklivesmattergood4[.]com(dominio de recolección de credenciales: activo en el momento de la captura)dopozj[.]net(infraestructura asociada: 502 en el momento de la captura)ec40pr[.]net(infraestructura asociada: 502 en el momento de la captura)xddlov[.]net(infraestructura asociada: 502 en el momento de la captura)
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .