

CrashStealer es un nuevo programa para robar información en macOS que se hace pasar por el componente CrashReporter de Apple, utiliza un instalador certificado por Apple para eludir Gatekeeper, engaña a los usuarios para que revelen sus contraseñas y, a continuación, roba sistemáticamente navegadores, gestores de contraseñas, monederos de criptomonedas y secretos del llavero antes de extraerlos en paquetes cifrados con AES.
Los investigadores han estado siguiendo el desarrollo de CrashStealer desde mayo de 2026. Este programa suplanta la identidad del componente CrashReporter de Apple adoptando el nombre CrashReporter.app . Además, crea un LaunchAgent llamado com.apple.crashreporter.helper y utiliza el icono y los metadatos de la herramienta legítima para parecer lo más confiable posible.
Gatekeeper, que actúa como el portero de macOS, comprueba si una aplicación parece segura antes de permitir su ejecución. Al usar un instalador certificado (que Apple ha analizado y aprobado), Gatekeeper tiene más probabilidades de permitir su instalación sin generar alertas. El hecho de que un instalador esté certificado no significa que Apple haya aprobado intencionadamente el malware. Significa que el instalador superó las comprobaciones automatizadas de Apple y que los atacantes abusaron de esa confianza.
El instalador certificado, llamado "Werkbit Setup", se distribuye desde un sitio web de software falso registrado a finales de junio y está protegido por un PIN (Número de Identificación Personal) para reuniones, lo que sugiere una campaña dirigida y solo por invitación.
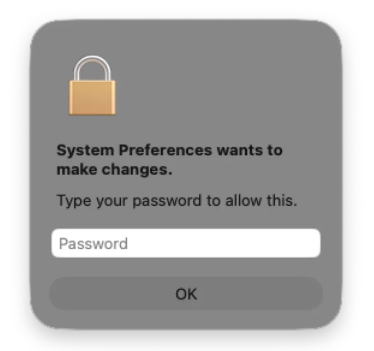
Al ejecutarse, el malware muestra una solicitud de contraseña falsa de macOS, similar a la que se ve al realizar una operación legítima del sistema que requiere privilegios de administrador. En realidad, el malware utiliza esa contraseña para desbloquear el Llavero del usuario, que almacena contraseñas y otros datos confidenciales en la bóveda de contraseñas cifrada de macOS.
El malware roba las credenciales del navegador y las cookies, las extensiones de la billetera de criptomonedas, los datos del gestor de contraseñas y pequeños archivos de los directorios de usuario habituales. Los datos robados se cifran y se envían a un servidor de comando y control (C2).
CrashStealer nos recuerda que macOS está en el punto de mira de las operaciones de robo de credenciales. La certificación y Gatekeeper reducen muchos tipos de riesgo, pero no eliminan la necesidad de implementar defensas por capas, un comportamiento prudente por parte del usuario y una monitorización continua de las amenazas.
Cómo mantenerse a salvo
Hay algunas cosas que puedes hacer para protegerte de CrashStealer y otros ladrones de información.
- Desconfía de las descargas de "CrashReporter". Las herramientas de informes de errores de Apple vienen incluidas con macOS, por lo que nunca deberías necesitar descargar una aplicación de CrashReporter aparte desde un sitio de terceros.
- Tenga cuidado con los instaladores protegidos con PIN. Si una invitación a una reunión o una herramienta de colaboración le exige descargar software de un dominio desconocido e introducir un PIN privado para desbloquear el instalador, verifique la solicitud con el organizador a través de un canal de confianza independiente.
- Considere una señal de alerta cualquier solicitud de contraseña que aparezca inmediatamente después de abrir una aplicación nueva o desconocida, especialmente una que afirme ser un componente del sistema.
- Utilice un software de seguridad de buena reputación que sea compatible con macOS . Manténgalo actualizado, al igual que macOS.
- Separe sus riesgos. Evite, en la medida de lo posible, guardar monederos de criptomonedas de alto valor, bóvedas de contraseñas y credenciales de navegación cotidianas en el mismo equipo y perfil de usuario.
Malwarebytes detecta CrashStealer como MacOS.Stealer.Crash .
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .








