Bitrefill es una empresa legítima que vende tarjetas de regalo para tiendas populares como Amazon Deliveroo, Apple, Nintendo y miles de otras empresas. También venden eSIM y recargas móviles. Puedes pagar todo esto con criptomonedas en su sitio web.
Esta estafa está diseñada para engañar a quienes buscan Bitrefill o alguno de sus productos, como tarjetas de regalo. Las víctimas ven un resultado de búsqueda que parece dirigir a Bitrefill, pero en realidad apunta a un dominio similar. El sitio web falso las redirige a través de lo que parece ser una compra normal. Estos sitios falsos no son operados por Bitrefill ni están afiliados a ella; los estafadores han copiado su marca y su proceso de compra.
La víctima elige una cantidad y una criptomoneda antes de recibir un código QR y una dirección de pago. Pero en lugar de pagar a Bitrefill, envía la criptomoneda directamente a una dirección controlada por los estafadores. No recibe nada a cambio y recuperar el pago es extremadamente improbable.
Por qué funcionan tan bien los métodos de pago con criptomonedas falsos
El phishing suele constar de varios pasos. Primero, el atacante debe robar una contraseña. Luego, puede que tenga que sortear la autenticación de dos factores (2FA), acceder a la cuenta sin activar la verificación de fraude y encontrar la manera de convertir el acceso a la cuenta en dinero. Muchas estafas fracasan en algún punto de este proceso.
Esta estafa de pago evita esos obstáculos al persuadir a las víctimas para que envíen dinero directamente a los estafadores. No hay ninguna cuenta que hackear ni ninguna tarjeta robada que usar. La víctima envía criptomonedas directamente a una dirección controlada por los estafadores, y los pagos con criptomonedas generalmente no se pueden revertir ni cancelar.
La solicitud de pago también se ajusta a la situación. Si bien una solicitud de criptomonedas podría resultar sospechosa en muchos sitios web, Bitrefill la acepta sin problemas. En una copia convincente de su proceso de pago, pagar con criptomonedas parece completamente normal.
Todo esto podría explicar por qué encontramos un conjunto de sitios web falsos en lugar de una sola página, con opciones de pago que permitían montos de hasta $1,990.
Así es como luce la caja registradora falsa
El sitio que analizamos es una copia casi idéntica del proceso de pago de Bitrefill, alojado en un dominio creado añadiendo una palabra al nombre de la marca. Todo lo que un cliente esperaría está presente. La imagen de marca es correcta, el diseño coincide, la página es rápida y pulida, y el proceso de pago funciona exactamente igual que en el sitio original.
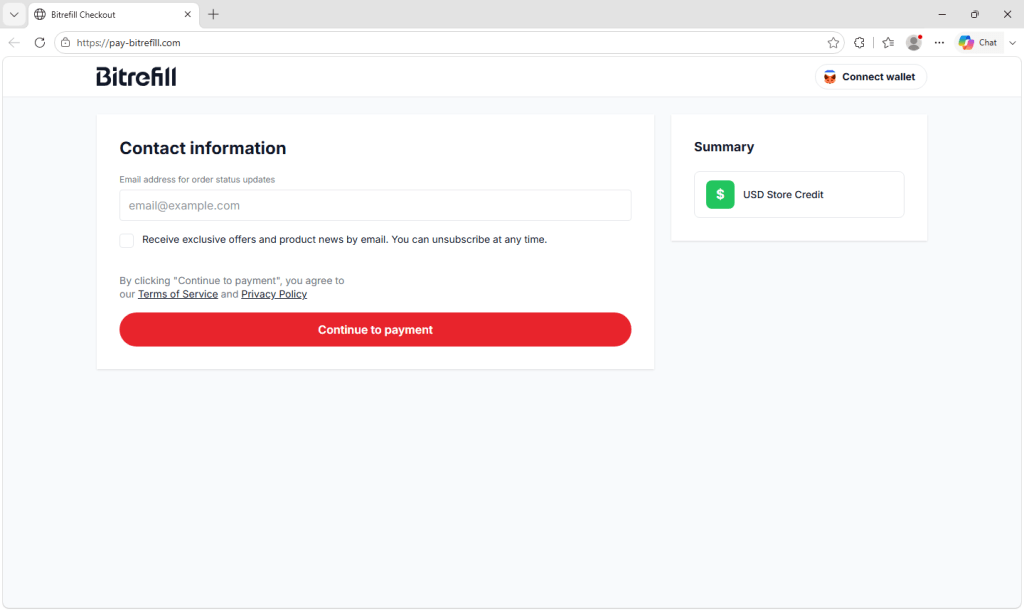
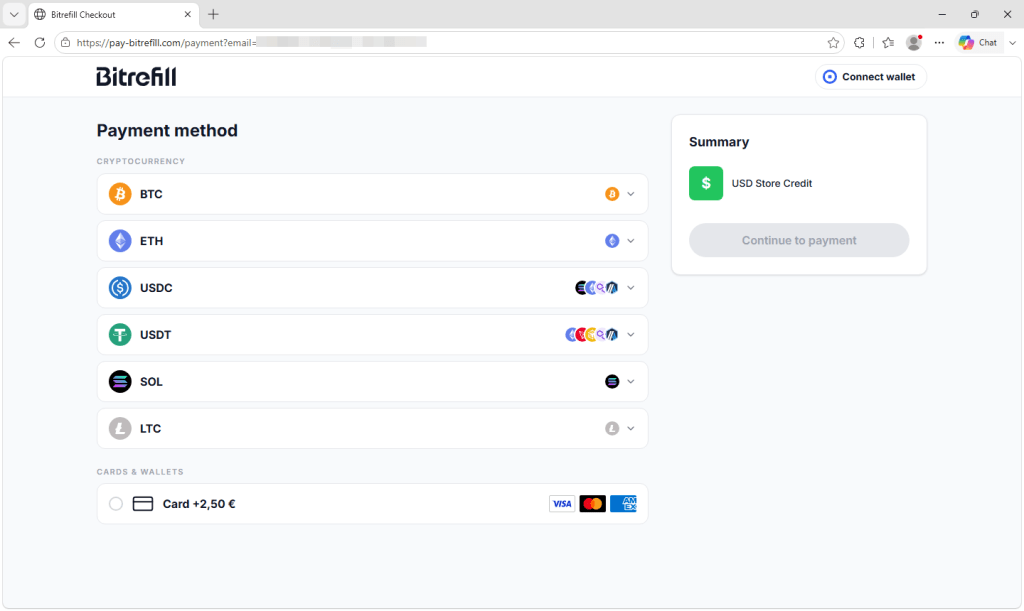
Se te pedirá una dirección de correo electrónico para recibir actualizaciones sobre tu pedido, con enlaces a los términos de servicio y la política de privacidad. Luego, eliges tu método de pago entre una lista que incluye Bitcoin, Ethereum, USDC, USDT, Solana y Litecoin. El sitio también acepta pagos con tarjeta con un pequeño recargo.
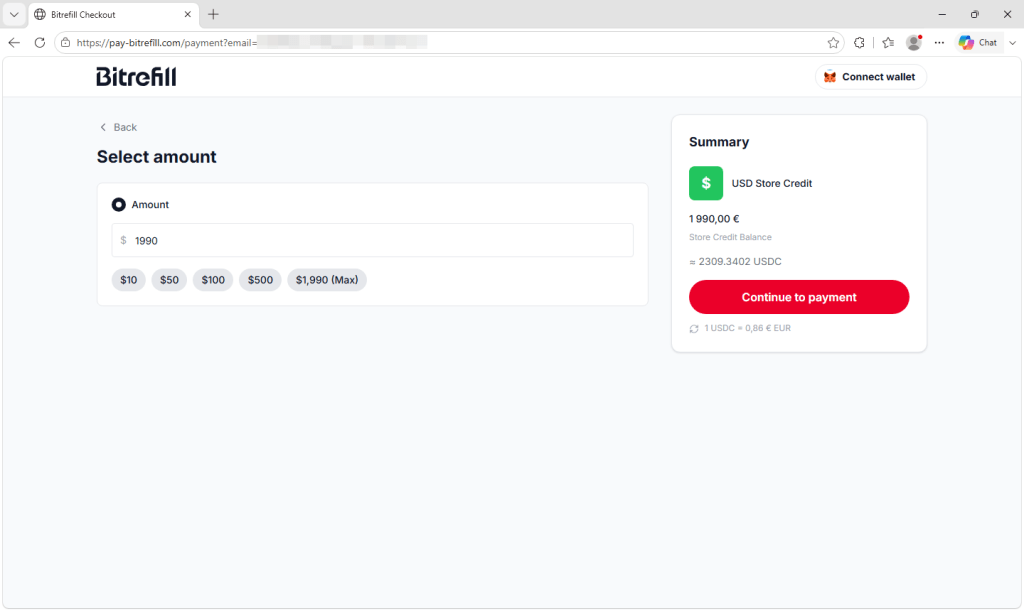
A continuación, debes seleccionar una cantidad, mediante botones preestablecidos y un máximo de 1990 dólares, aunque la inconsistencia de los símbolos monetarios sugiere que algo no funciona correctamente.
Finalmente, se accede a una pantalla de pago que muestra un código QR, una dirección marcada para un solo uso, el importe convertido a la criptomoneda elegida y un temporizador que indica que dispone de poco menos de una hora para enviar los fondos.
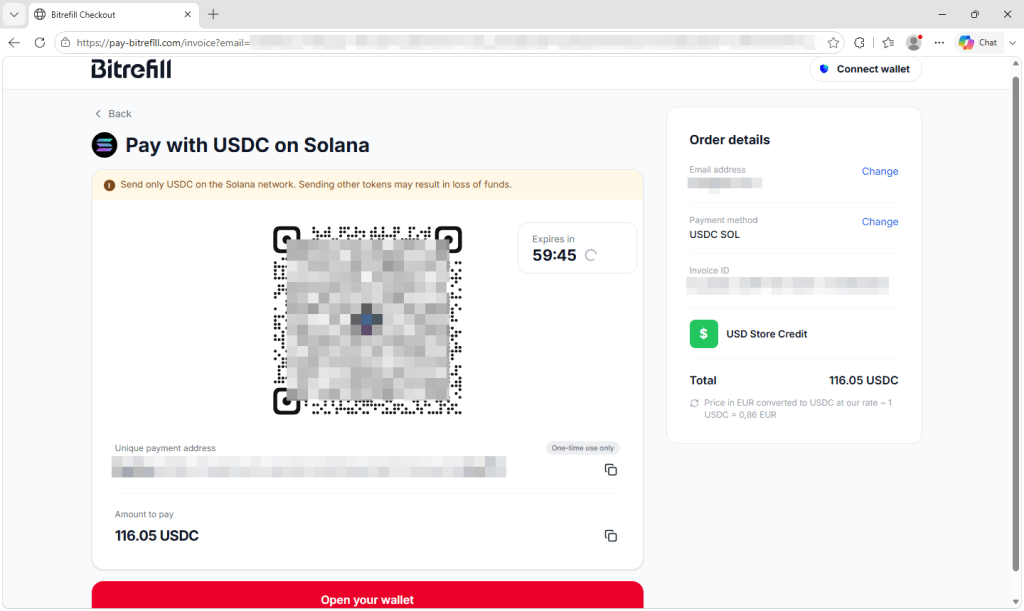
Ninguno de esos elementos constituye una señal de alerta por sí solo. Las direcciones únicas, los temporizadores de caducidad y la conversión de divisas son habituales en los pagos con criptomonedas, razón por la cual el texto resulta convincente. Cada elemento que genera presión en la página está tomado de sistemas de pago legítimos.
La única diferencia significativa es la dirección a la que se envía el dinero, y para cuando la víctima envía la criptomoneda, recuperarla es extremadamente improbable.
Cómo llegan las personas a estas páginas
La distribución en este caso no parece depender del correo electrónico. Bitrefill ha declarado públicamente que sitios que copian su proceso de pago y utilizan nombres similares han aparecido en los resultados de los motores de búsqueda, y que su equipo de seguridad ha estado trabajando con especialistas en eliminación de contenido para lograr su retirada.
La configuración del sitio lo permite. El proceso de pago simulado redirige a los visitantes a un segundo dominio de la misma familia, y el enlace que utiliza contiene un parámetro que indica un motor de búsqueda, lo que sugiere que los operadores están etiquetando el tráfico entrante según su origen.
Hay un detalle que merece más atención de la que suele recibir. El proceso de pago falso tiene instalado un software de análisis comercial, el mismo tipo de producto que utiliza un equipo de comercio electrónico legítimo para medir cuántos visitantes abandonan su carrito. Su presencia sugiere que los operadores quieren medir y mejorar el número de visitantes que completan un pago.
Estas campañas no son iniciativas puntuales y oportunistas creadas por alguien con la esperanza de un éxito fortuito. Se gestionan como negocios, se miden y se ajustan como cualquier otro embudo de ventas, con el cliente como principal objetivo.
Una marca no es un destino.
Los dominios de este grupo utilizan varios trucos para que sus direcciones parezcan convincentes. Algunos cambian una letra por un carácter visualmente similar, haciendo que la marca parezca correcta a menos que se mire con atención. Otros añaden una palabra plausible como pay o gift, generando direcciones que se asemejan a sitios de pago oficiales. Algunos hacen ambas cosas.
Varios utilizan nombres de dominio internacionalizados, que pueden contener caracteres de diferentes alfabetos o versiones acentuadas de letras latinas. Los navegadores traducen estos dominios a un formato ASCII que comienza con xn--, conocido como Punycode. A simple vista, las versiones mostradas pueden ser casi indistinguibles del nombre genuino.
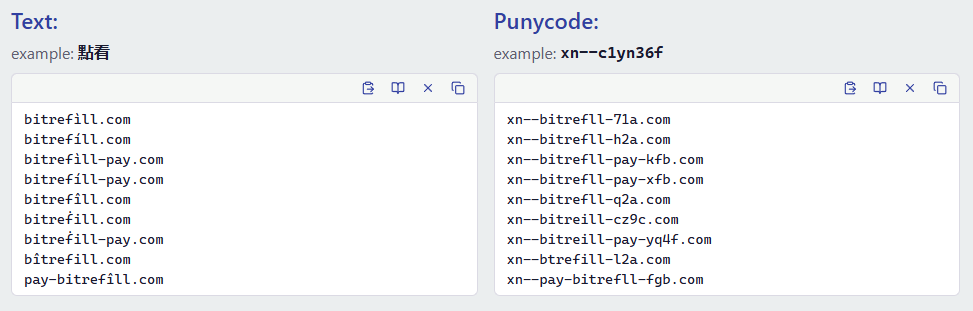
xn--.La solución no consiste simplemente en mejorar la capacidad de detectar pequeñas diferencias. Estos dominios están diseñados para burlar la inspección visual y pueden ser especialmente difíciles de reconocer en la pantalla de un teléfono. Reconocer el nombre de una empresa en una dirección web no indica quién es el propietario.
Recuerda que ver el nombre correcto de la empresa en una URL no es suficiente. Verifica que el dominio sea exactamente el que usa la empresa.
Qué hacer
- Empiece por la página web en la que ya confía. Utilice un marcador guardado o introduzca con cuidado.
bitrefill.comSi ya estás realizando una compra en el sitio web legítimo, permanece en esa sesión en lugar de abrir una página de pago desde una búsqueda aparte. - Desconfía de los resultados de búsqueda relacionados con páginas de pago y compra. Los estafadores pueden comprar anuncios o manipular sus sitios web para que aparezcan en los primeros puestos. El primer resultado no siempre es el más seguro.
- Comprueba la barra de direcciones antes de enviar. Los pagos con criptomonedas generalmente no se pueden revertir ni solicitar reembolsos. Confirme que el dominio principal sea exactamente
bitrefill.comantes de aprobar un pago. - Desconfía de los dominios que contienen una marca seguida de una palabra adicional. Un subdominio legítimo colocaría el texto adicional antes del dominio principal de la empresa, como en
pay.example.comUna dirección como por ejemploexample-pay.comEs un dominio completamente independiente que cualquiera puede registrar. - No apruebes solicitudes de monedero en sitios que no hayas verificado. Conectar un monedero normalmente no implica la transferencia de fondos, pero un sitio fraudulento podría pedirte que firmes una transacción o que otorgues permisos de tokens que permitan el robo de activos.
- Si ya enviaste fondos, actúa con rapidez, aunque es poco probable que los recuperes. Informa la dirección de destino a la plataforma de intercambio o al proveedor de la billetera que utilizaste, denuncia el incidente al servicio nacional de denuncia de fraudes y notifica a Bitrefill para que incluya el dominio en sus acciones de eliminación. Los servicios de recuperación que prometen recuperar criptomonedas robadas a cambio de un pago por adelantado suelen ser estafas.
Verifique antes de hacer clic.
La protección más sencilla contra una página como esta es evitar acceder a ella. Malwarebytes Browser Guard es una extensión gratuita para navegadores que bloquea sitios web fraudulentos y de phishing conocidos, así como anuncios maliciosos y resultados de búsqueda que conducen a ellos.
¿Tienes una captura de pantalla o una URL de una estafa sospechosa? Súbela a Scam Guard , integrado en Malwarebytes Premium Security . Windows , Mac , iOS , y Android —y obtendrás un veredicto y consejos de seguridad en segundos.
Indicadores de compromiso (IOC)
Dominios:
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
Detén las amenazas antes de que puedan causar ningún daño.
Malwarebytes Browser Guard automáticamente las páginas de phishing y los sitios maliciosos. Es gratis y se instala con un solo clic. Añádelo a tu navegador →