

Free Mobile, uno de los principales proveedores de telefonía móvil de Francia, fue multado con 27 millones de euros por la CNIL, la autoridad francesa de protección de datos, en enero, por incumplimiento en la protección de datos de sus clientes. La filtración de datos de octubre de 2024 permitió que una persona no autorizada accediera a información confidencial de los clientes, incluyendo datos bancarios e información de inicio de sesión. Desde entonces, hemos detectado numerosas campañas de estafa mal redactadas dirigidas a los clientes de Free Mobile.
Sin embargo, en las últimas semanas ha aparecido una estafa muy bien elaborada que copia fielmente el diseño del sitio web oficial de Free Mobile y las plantillas de correo electrónico.
Uno de nuestros empleados, cliente de Free Mobile, recibió este correo electrónico de phishing el miércoles 30 de septiembre. El mensaje utilizaba el mismo logotipo y plantilla que los correos electrónicos legítimos de la empresa, pero provenía de una dirección de correo electrónico sospechosa. freemobile-regularisation[@]knowledgegrowthcenter[.]helpIncluía un enlace que parecía apuntar a regularisation.free.fr :
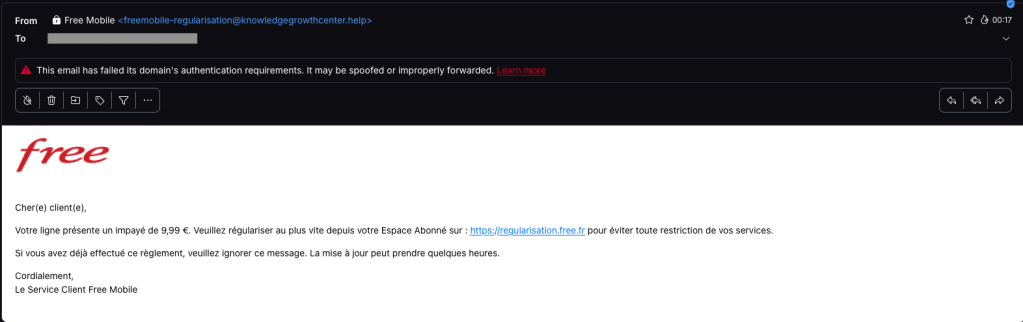
El correo electrónico informa al usuario que debe pagar una factura de 9,99 € para evitar la suspensión del servicio. Al hacer clic en el enlace, se abre una cadena de redireccionamiento:
1. https://u2l.ai/Q5YwFz301
2. https://espace-free-mobile.pro/Ds41LE/302
3. https://espace-free-mobile.pro/Ds41LE/regularisation/?impaye=92a9e77d…200
Este dominio final, espace-free-mobile.proEstá alojado en Cloudflare y se registró hace apenas un mes.
El último enlace abre una página convincente con un formulario que solicita los datos de la tarjeta de crédito:
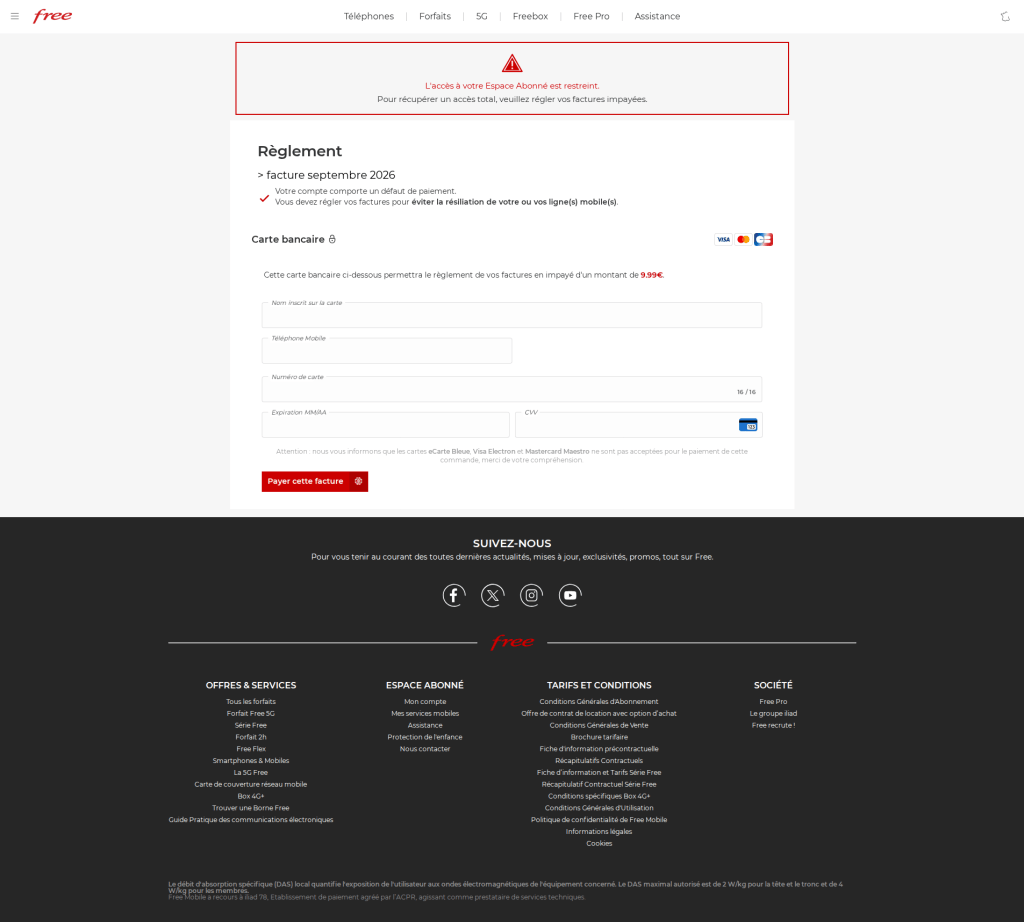
La página de phishing parece auténtica, lo que distingue esta campaña de muchas de las estafas de Free Mobile que hemos visto desde la filtración de datos.
Inicialmente vimos la misma campaña utilizando cadenas de redireccionamiento menos convincentes, como este ejemplo de julio:
1. https://bly.to/93kie5u
2. https://s1181402.ha026.t.mydomain.zone/mbl/
3. https://s1181402.ha026.t.mydomain.zone/mbl/regularisation/?impaye=505…
Más recientemente, hemos visto dominios con apariencia más auténtica, todos alojados por Cloudflare:
1. https://s.ink/jmCnZZ
2. https://freesas.info/Cf4tP/
3. https://freesas.info/Cf4tP/regularisation/?impaye=f13fa919d1a22833557…
Y otro ejemplo:
1. https://bly.to/jabwpf6
2. https://regularisation-free.info/portail/
3. https://regularisation-free.info/portail/regularisation/?impaye=83f91…
Cómo mantenerse a salvo
Malwarebytes pueden ayudarte a protegerte de estas amenazas, pero trata con precaución los mensajes inesperados sobre tus cuentas y facturas:
- No haga clic en los enlaces de correos electrónicos no solicitados. Si un mensaje se refiere a su cuenta, abra la aplicación o el sitio web oficial de Free Mobile directamente, o llame a la línea de ayuda oficial al 3244 .
- Comprueba el dominio real en la barra de direcciones de tu navegador para ver si coincide con lo que esperas; en este caso, https://mobile.free.fr .
- Malwarebytes Browser Guard detecta y bloquea esta estafa directamente en su navegador.
- Utilice una solución antimalware actualizada y en tiempo real con un componente de protección web en todos sus dispositivos.
- Malwarebytes Scam Guard puede ayudarte a determinar si un correo electrónico es una estafa y aconsejarte sobre qué hacer a continuación.
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →








