Des attaquants exploitent une faille critique du système de gestion de contenu Ghost. ( CMS ) Une vulnérabilité permet de détourner plus de 700 sites web légitimes et d'injecter une fausse étape de vérification Cloudflare qui incite les visiteurs à exécuter une requête. Windows commande qui installe un logiciel malveillant.
Ces campagnes d'ingénierie sociale, où les visiteurs de sites web sont incités à exécuter des commandes malveillantes sur leurs systèmes, sont communément appelées attaques « ClickFix ». Dans ce cas précis, des cybercriminels ont transformé des sites web appartenant à des organisations de confiance, notamment des universités et des entreprises technologiques, en plateformes de diffusion de logiciels malveillants.
Plus de 700 sites web utilisant Ghost ont été compromis par une vulnérabilité d'injection SQL connue, référencée CVE-2026-26980 . Les attaquants ont exploité cette faille pour dérober des clés API d'administration et injecter discrètement du code JavaScript malveillant dans les articles et les pages des sites affectés.
Les chercheurs ont découvert que le script injecté charge un flux ClickFix de deuxième étape, présentant aux visiteurs une fausse boîte de dialogue de vérification Cloudflare ou CAPTCHA.
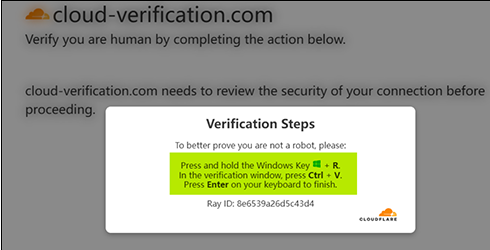
Au lieu d'une case à cocher classique, la page invite les utilisateurs à copier-coller une commande dans le champ prévu à cet effet. Windows Exécuter une boîte de dialogue ou PowerShell, les incitant ainsi à installer un logiciel malveillant sur leurs propres systèmes.
Informations destinées aux gestionnaires de sites web
Au cœur de cette campagne se trouve une faille critique d'injection SQL dans l'API de contenu de Ghost. Les chercheurs ont constaté :
« Sans aucune authentification, un attaquant peut lire directement le contenu de la base de données grâce à cette vulnérabilité, y compris la clé API d'administration utilisée pour appeler l'API d'administration de Ghost. »
Cette vulnérabilité affecte les versions 3.24.0 à 6.19.0 de Ghost et peut être exploitée sans connexion.
Une version corrigée est désormais disponible et doit être installée au plus vite. Ce n'est pas seulement à cause de la campagne ClickFix ; une fois qu'un pirate a dérobé une clé API d'administration, il peut modifier, supprimer ou créer des articles, injecter des scripts, détourner des thèmes et altérer le contenu visible par les utilisateurs de diverses autres manières.
Comment rester en sécurité
Cette campagne a de fortes chances d'être particulièrement efficace car les instructions sont présentées comme des étapes techniques anodines telles que « vérifiez que vous êtes humain », « réparez votre connexion » ou « accédez au site ». Pire encore, ce contenu apparaît sur des sites web auxquels les utilisateurs font déjà confiance.
Face à la prolifération incontrôlée de ClickFix — et il semble que le problème ne soit pas près de s'arrêter —, il est important d'être vigilant, prudent et protégé.
- Prenez votre temps. Ne suivez pas les instructions d'une page web sans y réfléchir, surtout si la page vous demande d'exécuter des commandes sur votre appareil ou de copier-coller du code. Les pirates informatiques misent sur l'urgence pour contourner la réflexion, et de nombreuses pages ClickFix utilisent des comptes à rebours, de faux compteurs d'utilisateurs ou d'autres techniques de pression pour vous inciter à agir rapidement.
- Évitez d'exécuter des commandes ou des scripts provenant de sources non fiables. Ne jamais exécuter de code ou de commandes copiés depuis des sites web, des courriels ou des messages, sauf si vous faites confiance à la source et comprenez le but de l'action. Si un site web vous demande d'exécuter une commande ou d'effectuer une action technique, consultez la documentation officielle ou contactez le support technique avant de poursuivre.
- Soyez prudent lorsque vous copiez-collez des commandes. Les attaquants dissimulent souvent des charges utiles malveillantes dans le texte du presse-papiers. Saisir les commandes manuellement plutôt que de les copier-coller peut réduire le risque d'exécuter involontairement des charges utiles malveillantes cachées.
- Sécurisez vos appareils. Utilisez une solution anti-malware à jour et en temps réel, dotée d'un module de protection web.
- Restez informé(e) des dernières techniques d'attaque. Les cybercriminels adaptent constamment leurs méthodes, et la vigilance demeure l'une de vos meilleures défenses. Continuez donc à lire notre blog !
Astuce de pro : Saviez-vous que l’extension gratuite Malwarebytes Browser Guard vous avertit lorsqu’un site Web tente de copier des données dans votre presse-papiers ?
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →