Il y a un mois à peine, le Patch Tuesday de juin 2026 battait le précédent record de Microsoft avec 206 CVE et trois failles zero-day. Celui de juillet triple désormais ce nombre , confirmant que l'ère des Patch Tuesdays « minimalistes » touche peut-être à sa fin, à mesure que la détection des vulnérabilités par l'IA s'accélère.
Cette mise à jour corrige 59 vulnérabilités critiques, ainsi que trois failles zero-day divulguées publiquement. Microsoft les qualifie de zero-day car les informations les concernant ont été rendues publiques avant la publication des correctifs. Deux d'entre elles sont connues pour être activement exploitées par des attaquants.
Comment appliquer les correctifs et vérifier si vous êtes protégé
Ces mises à jour corrigent les problèmes de sécurité et protègent votre système. Windows Votre PC est protégé. Voici comment vous assurer d'être à jour :
1. Ouvrir les paramètres
- Cliquez sur le bouton Démarrer , puis ouvrez Paramètres .
2. Accédez à Windows Update
- Select Windows Update (généralement en bas du menu à gauche).
3. Vérifiez les mises à jour
- Cliquez sur « Rechercher les mises à jour » . Windows recherchera les dernières mises à jour de sécurité.
- Si vous avez activé Recevez les dernières mises à jour dès leur publication. sous Plus d'optionsIl se peut que l'on vous demande de redémarrer immédiatement. Si c'est le cas, redémarrez votre ordinateur pour terminer la mise à jour. Sinon, passez à l'étape suivante.
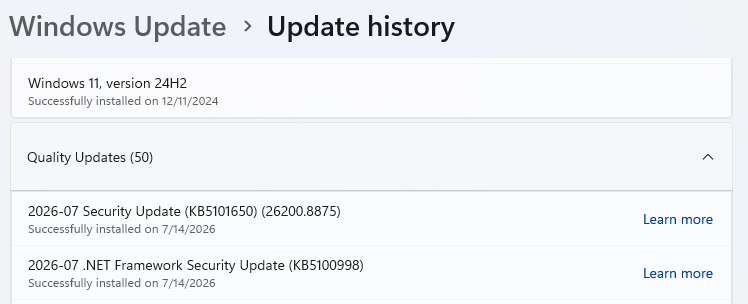
4. Téléchargez et installez
- Si des mises à jour sont disponibles, elles se téléchargeront automatiquement. Une fois prêtes, cliquez sur Installer ou Redémarrer maintenant si le système vous y invite. Un redémarrage de votre ordinateur peut être nécessaire pour terminer la mise à jour.
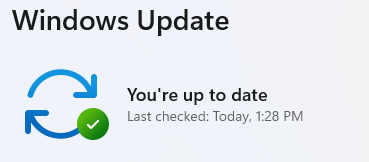
5. Vérifiez que vous êtes à jour
- Après le redémarrage, retournez dans Windows Update et vérifiez à nouveau. Si le message « Votre système est à jour » s'affiche, tout est en ordre.
Détails techniques
Examinons les trois failles zero-day.
Le premier est un Windows Une vulnérabilité de contournement de la fonctionnalité de sécurité BitLocker, référencée CVE-2026-50661 , n'est pas connue pour être activement exploitée. Microsoft la décrit comme suit :
« Défaillance du mécanisme de protection dans Windows BitLocker permet à un attaquant non autorisé de contourner une fonction de sécurité par une attaque physique.
Autrement dit, même si vous avez chiffré votre machine avec BitLocker, un attaquant pourrait exploiter cette vulnérabilité pour accéder à vos données s'il a un accès physique à votre ordinateur.
Vient ensuite la vulnérabilité CVE-2026-56155 , activement exploitée, qui permet une élévation de privilèges (EoP) dans les services de fédération Active Directory (ADFS). ADFS est un composant logiciel Microsoft qui fournit l'authentification unique (SSO) et l'accès fédéré. Il sert d'intermédiaire de confiance entre l'Active Directory d'une organisation et ses applications. Un attaquant qui exploiterait cette vulnérabilité pourrait obtenir des privilèges d'administrateur. Microsoft aurait découvert cette vulnérabilité lors d'une enquête sur des attaques en cours.
Enfin, il convient de mentionner la vulnérabilité CVE-2026-56164 , une faille d'élévation de privilèges affectant Microsoft SharePoint Server. SharePoint Server est la version locale de la plateforme de collaboration et de gestion documentaire web de Microsoft. L'absence de contrôle d'authentification dans Microsoft Office SharePoint pourrait permettre à un attaquant d'élever ses privilèges sur un réseau.
Les deux vulnérabilités activement exploitées ont été ajoutées au catalogue des vulnérabilités exploitées connues (KEV) de la CISA (Cybersecurity and Infrastructure Security Agency), qui fixe les délais de déploiement des correctifs pour les agences du pouvoir exécutif civil fédéral (FCEB). La CISA a également exhorté les organisations utilisant SharePoint Server à renforcer leur sécurité suite à ces dernières exploitations.
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →