Chrome Le logiciel déploie une mise à jour pour ses versions de bureau. Cette mise à jour comprend 15 correctifs de sécurité, dont deux corrigent des vulnérabilités critiques de dépassement de tampon .
Le canal stable a été mis à jour vers 151.0.7922.169/.170 pour Windows et Mac , et 151.0.7922.169 pour Linux.
Comment mettre à jour Chrome
Si vous ne souhaitez pas attendre le déploiement complet, la mise à jour manuelle est simple.
L'option la plus simple est de permettre Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Pour mettre à jour manuellement, cliquez sur le menu Plus (trois points), puis accédez à Paramètres > À propos Chrome . Si une mise à jour est disponible, Chrome Le téléchargement démarrera automatiquement. Redémarrer Chrome pour terminer la mise à jour, et vous serez protégé contre ces vulnérabilités.
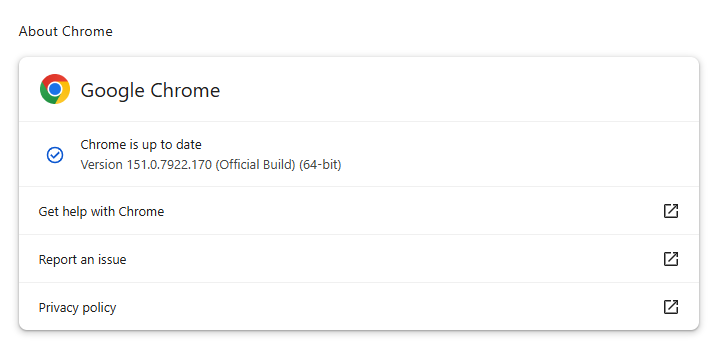
Vous trouverez une explication du système de numérotation des versions et des instructions étape par étape dans notre guide : Comment mettre à jour Chrome sur tous les systèmes d’exploitation .
Détails techniques
Comme mentionné précédemment, les deux vulnérabilités jugées critiques dans cette mise à jour sont toutes deux des failles de dépassement de tampon.
Un dépassement de tampon est une vulnérabilité logicielle qui survient lorsqu'une zone mémoire d'une application atteint sa limite d'adresse et écrit dans une zone mémoire adjacente. Dans les codes d'exploitation de logiciels, la pile et le tas sont deux zones fréquemment ciblées par ce type de dépassement.
La première vulnérabilité, référencée CVE-2026-76034 , a été découverte dans WebGL (Web Graphics Library). WebGL est une interface de programmation (API) JavaScript permettant aux navigateurs web d'afficher des graphismes 2D et 3D interactifs de manière fluide. Un attaquant distant peut exploiter cette vulnérabilité pour exécuter du code arbitraire en dehors du sandbox via une page HTML spécialement conçue.
La seconde vulnérabilité critique, référencée CVE-2026-76036 , se situe dans Dawn, la bibliothèque open source sous-jacente qui implémente la norme WebGPU . Elle sert d'interface, permettant aux applications web de communiquer directement avec le matériel graphique. Cette vulnérabilité permet également à un attaquant distant d'exécuter du code arbitraire en dehors du sandbox via une page HTML spécialement conçue.
Chrome Les vulnérabilités qui permettent l'exécution de code à distance en dehors du bac à sable du navigateur sont particulièrement précieuses pour les attaquants car elles peuvent transformer une visite sur un site Web malveillant ou compromis en une exécution directe de code sur le système d'exploitation sous-jacent, souvent sans nécessiter d'étapes d'exploitation supplémentaires.
Normalement, le bac à sable limite l'accès d'un processus de rendu compromis aux fichiers, périphériques et autres ressources système sensibles. Le contourner accroît considérablement la capacité d'un attaquant à voler des données, à s'implanter durablement, à déployer des logiciels malveillants ou à progresser plus profondément dans un environnement d'entreprise.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .