Chrome Google déploie une mise à jour pour son navigateur de bureau. Cette mise à jour comprend 230 correctifs de sécurité, dont une faille de sécurité est connue pour être activement exploitée .
Le canal stable a été mis à jour vers la version 153.0.8010.36/.37 pour Windows et Mac et 153.0.8010.36 pour Linux.
Comment mettre à jour Chrome
Si vous ne souhaitez pas attendre le déploiement complet, la mise à jour manuelle est simple.
L'option la plus simple est de permettre Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Pour mettre à jour manuellement, cliquez sur le menu Plus (trois points), puis accédez à Paramètres > À propos Chrome . Si une mise à jour est disponible, Chrome Le téléchargement démarrera automatiquement. Redémarrer Chrome pour terminer la mise à jour, et vous serez protégé contre ces vulnérabilités.
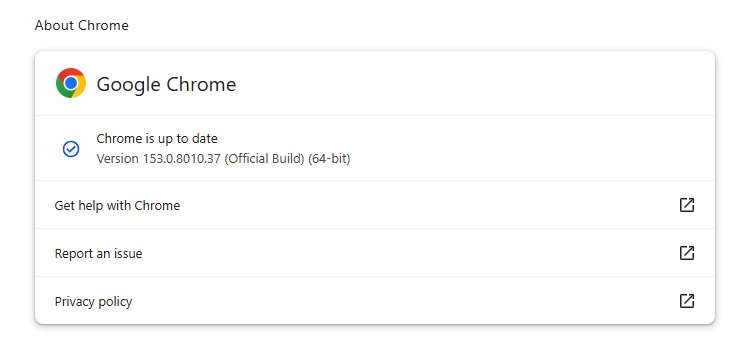
Vous trouverez une explication du système de numérotation des versions et des instructions étape par étape dans notre guide : Comment mettre à jour Chrome sur tous les systèmes d’exploitation .
Détails techniques
La vulnérabilité activement exploitée est référencée sous le numéro CVE-2026-87491 . La description indique qu'il s'agit d'une vulnérabilité d'écriture hors limites dans Chrome Le moteur V8 de [nom du logiciel] pourrait permettre à un attaquant distant d'exécuter du code arbitraire à l'intérieur du bac à sable du navigateur via une page HTML spécialement conçue.
Cela signifie que le bug a été trouvé dans la partie de Chrome qui exécute JavaScript. Un site web malveillant pourrait l'exploiter en incitant un utilisateur à charger une page web spécialement conçue, ce qui provoquerait Chrome Le moteur JavaScript de `s` est manipulé pour gérer la mémoire et exécuter des instructions choisies par l'attaquant. Ces instructions s'exécuteraient initialement dans `s`. Chrome un environnement de sécurité isolé plutôt qu'un accès illimité à l'ensemble de l'appareil.
Chrome Le bac à sable de l'application est censé limiter l'accès de ce code au reste de l'appareil, mais la faille reste grave car elle permet à un attaquant de s'infiltrer simplement en amenant une cible à consulter une page web malveillante. Les e-mails sont peu susceptibles de déclencher cette faille car la plupart des clients de messagerie réputés filtrent le code HTML entrant avant de l'afficher. Ils suppriment ou désactivent les fonctionnalités web actives qui permettraient à un expéditeur d'exécuter du code dans la boîte de réception, comme JavaScript. Cependant, un e-mail pourrait contenir un lien qui redirige le destinataire vers un site web malveillant.
Outre cette faille de gravité moyenne, la mise à jour corrige cinq vulnérabilités critiques, dont quatre affectaient WebGL (Web Graphics Library). WebGL est une interface de programmation JavaScript permettant d'afficher des graphismes 2D et 3D interactifs directement dans le navigateur, sans nécessiter de plugins supplémentaires.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →