Les 13 et 14 octobre, Google a publié plusieurs mises à jour Chrome .
La plupart des utilisateurs sont connectés Chrome Canal stable de . La mise à jour pour ordinateur apporte Chrome Cette mise à jour, portant le numéro de version 155.0.8059.79/.80 pour Windows et Mac et 155.0.8059.79 pour Linux , inclut 37 correctifs de sécurité, dont sept critiques.
Le même jour, Google a publié la version 155.0.8059.79 pour Android . Elle n'est peut-être pas encore disponible pour tous sur Google Play, mais restez attentifs. Google indique qu'elle inclut également des améliorations de stabilité et de performances.
Des mises à jour seront déployées au cours des prochains jours et des prochaines semaines.
Comment mettre à jour Chrome
L'option la plus simple est de permettre Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Si vous ne souhaitez pas attendre le déploiement de la mise à jour, la mise à jour manuelle est simple. Ouvrez À propos de Google Chrome depuis Chrome Paramètres ou menu Aide. Chrome Le système recherchera les mises à jour. Si une mise à jour est disponible, cliquez sur Relancer pour l'appliquer.
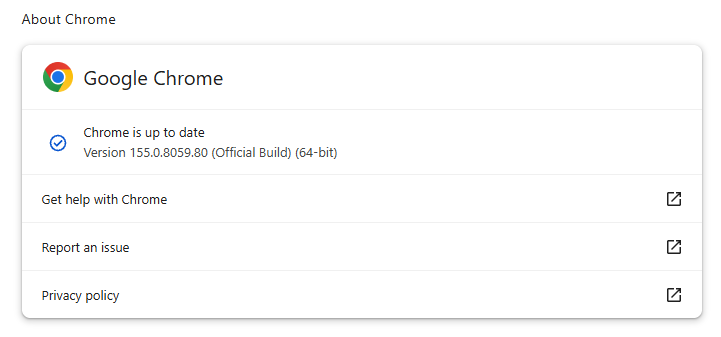
Vous trouverez une explication du système de numérotation des versions et des instructions étape par étape dans notre guide : Comment mettre à jour Chrome sur tous les systèmes d’exploitation .
Détails techniques
Certaines corrections de sécurité méritent un examen plus approfondi.
Protection mobile, partout, à tout moment .
La première est référencée sous la référence CVE-2026-110152 ; il s'agit d'un dépassement de tampon dans ANGLE chez Google. Chrome sur Android Cela pourrait permettre à un attaquant distant d'exécuter du code arbitraire en dehors du bac à sable via une page HTML spécialement conçue.
L'ANGLE est Chrome La couche de traduction graphique de [nom de l'application/du système]. Un dépassement de tampon se produit lorsqu'un programme place plus de données dans une zone mémoire que celle-ci ne peut en contenir, écrasant ainsi les données de la mémoire adjacente. Un attaquant peut exploiter cette vulnérabilité pour exécuter du code malveillant dans le processus concerné.
Chrome Les vulnérabilités qui permettent l'exécution de code à distance en dehors du bac à sable du navigateur sont particulièrement précieuses pour les attaquants car elles peuvent transformer une visite sur un site Web malveillant ou compromis en exécution directe de code sur le système d'exploitation sous-jacent, souvent sans nécessiter d'étapes d'exploitation supplémentaires.
J'ai ensuite repéré deux vulnérabilités d'utilisation après libération dans le composant PDF. La vulnérabilité CVE-2026-110136 , critique, pourrait permettre à un attaquant distant d'exécuter du code arbitraire en dehors du bac à sable via une page HTML spécialement conçue. La vulnérabilité CVE-2026-110147 , élevée, pourrait permettre à un attaquant d'exécuter du code arbitraire à l'intérieur du bac à sable via une page HTML spécialement conçue.
Une vulnérabilité d'utilisation après libération se produit lorsqu'un programme tente d'accéder à une zone mémoire après sa libération. Cela peut provoquer des plantages ou, dans certains cas, permettre à un attaquant d'exécuter son propre code.
Dans un environnement isolé (ou sandbox), le code malveillant s'exécute dans un espace restreint et clos, conçu pour limiter son accès au reste de votre appareil. Cela restreint les actions de l'attaquant, car il est confiné au navigateur, ce qui réduit l'impact par rapport à un code exécuté en dehors de cet environnement. Cependant, les attaquants exploitent souvent plusieurs vulnérabilités simultanément pour s'échapper du sandbox et obtenir une compromission plus grave. Ainsi, cette expression décrit une limitation de sécurité importante, mais ne signifie pas que la vulnérabilité est inoffensive.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →