La mise à jour Patch Tuesday d'octobre de Microsoft corrige un nombre record de 1 413 vulnérabilités , dont une activement exploitée. Windows Une faille zero-day chez Shell et deux autres failles divulguées publiquement.
Alors qu'on pensait qu'un record précédent allait tenir un moment, Microsoft récidive avec la plus importante mise à jour mensuelle du Patch Tuesday. Microsoft a déclaré que son utilisation croissante de l'IA pour détecter et corriger les failles de sécurité implique que les utilisateurs peuvent s'attendre à davantage de correctifs dans ses mises à jour mensuelles.
Comment appliquer les correctifs et vérifier si vous êtes protégé
Ces mises à jour corrigent les problèmes de sécurité et contribuent à protéger votre système. Windows Votre PC est protégé. Voici comment vous assurer d'être à jour :
- Cliquez sur le bouton Démarrer , puis ouvrez Paramètres .
- Select Windows Update (généralement en bas du menu à gauche).
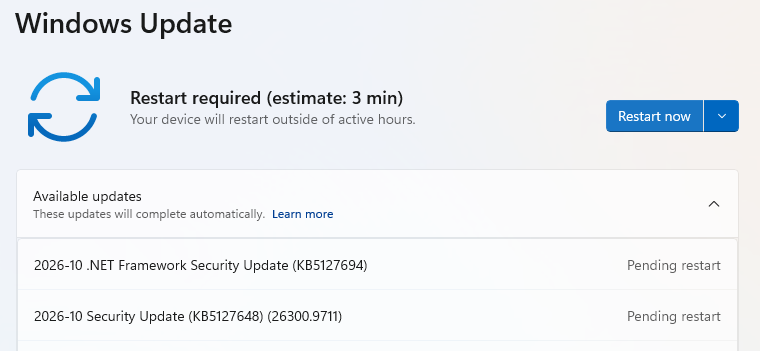
- Cliquez Vérifiez les mises à jour. Windows recherchera les dernières mises à jour de sécurité. Si vous avez activé Recevez les dernières mises à jour dès leur publication. sous Plus d'optionsIl se peut que l'on vous demande de redémarrer immédiatement pour terminer la mise à jour.
- Sinon, passez à l'étape suivante.
- Si des mises à jour sont disponibles, elles se téléchargeront automatiquement. Une fois prêtes, cliquez sur Installer ou Redémarrer maintenant si le système vous y invite. Un redémarrage de votre ordinateur peut être nécessaire pour terminer la mise à jour.
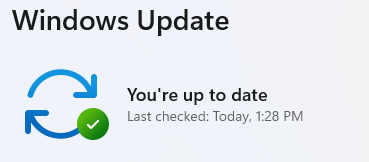
- Après le redémarrage, retournez dans Windows Update et vérifiez à nouveau. Si le message « Votre système est à jour » s'affiche, tout est en ordre.
Détails techniques
Comme d'habitude, nous avons sélectionné quelques vulnérabilités à mettre en évidence pour les lecteurs intéressés par les détails techniques.
Nous commencerons par la vulnérabilité activement exploitée référencée CVE-2026-96951 ( score CVSS de 8,8 sur 10), une Windows Vulnérabilité de contournement des fonctions de sécurité du shell.
La fonction de sécurité qu'il peut contourner est la défense Mark of the Web (MOTW), qui peut avertir les utilisateurs des fichiers téléchargés potentiellement dangereux.
Pour que l'exploitation de cette vulnérabilité soit réussie, une interaction de l'utilisateur est nécessaire. Par exemple, lors d'une attaque par courriel ou messagerie instantanée, l'attaquant pourrait envoyer à la cible un fichier spécialement conçu pour exploiter la faille, mais l'utilisateur devrait alors cliquer sur un lien ou ouvrir une pièce jointe.
Une autre vulnérabilité à surveiller est CVE-2026-108398 (score CVSS de 8,8 sur 10), où un chemin de recherche non fiable dans .NET Framework permet à un attaquant autorisé de contourner localement une fonction de sécurité. La fonction contournée est Windows Defender Application Control (WDAC) présentait une faille permettant d'exécuter des applications non autorisées sur les systèmes cibles. Cette vulnérabilité avait été divulguée publiquement avant la publication du correctif.
Une autre vulnérabilité publiquement divulguée est CVE-2026-92707 (score CVSS de 5,3 sur 10). Cette faille permet à un attaquant distant non authentifié d'épuiser la mémoire des applications affectées qui traitent des données MessagePack spécialement conçues. MessagePack-CSharp est un composant logiciel qui permet aux applications de compresser et de décompresser des données dans un format compact, optimisant ainsi le stockage et l'échange d'informations. L'exposition dépend de la manière dont un service utilise la bibliothèque pour compresser et décompresser les informations.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .