Le 3 novembre, Google a publié Chrome 157 vers le canal stable pour Windows , Mac et Linux. La mise à jour sera déployée progressivement au cours des prochains jours et des prochaines semaines.
La plupart des utilisateurs sont sur Chrome Canal stable de . La mise à jour pour ordinateur apporte Chrome Cette mise à jour concerne les versions 157.0.8103.38/.39 pour Windows et Mac et la version 157.0.8103.38 pour Linux . Elle inclut 213 correctifs de sécurité, dont sept vulnérabilités jugées critiques par Google.
Chrome La version pour Android a également été mise à jour vers la version 157.0.8103.38 . Elle sera disponible sur Google Play dans les prochains jours.
Comment mettre à jour Chrome
L'option la plus simple est de permettre Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Si vous ne souhaitez pas attendre le déploiement de la mise à jour, vous pouvez la mettre à jour manuellement. Ouvrez « À propos de Google Chrome depuis… Chrome Paramètres ou menu Aide. Chrome Le système recherchera les mises à jour. Si une mise à jour est disponible, cliquez sur Relancer pour l'appliquer.
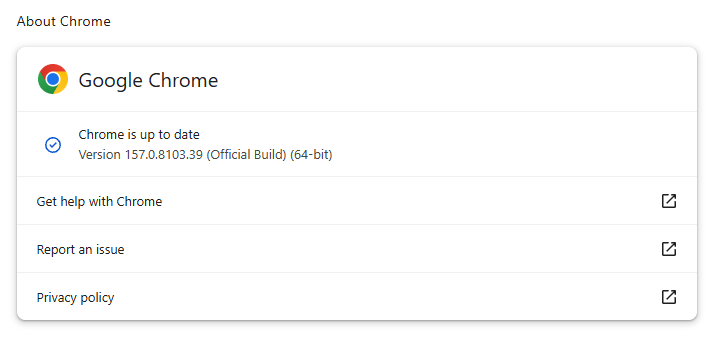
Vous trouverez une explication du système de numérotation des versions et des instructions étape par étape dans notre guide : Comment mettre à jour Chrome sur tous les systèmes d’exploitation .
Détails techniques
Certaines corrections de sécurité méritent un examen plus approfondi.
Google classe sept vulnérabilités de la mise à jour comme critiques. L'une d'elles, une faille de corruption de mémoire dans ANGLE, affecte Chrome pour Android Cela pourrait potentiellement permettre à un attaquant distant d'exécuter du code en dehors du bac à sable via une page HTML spécialement conçue.
Protection mobile, partout, à tout moment .
CVE-2026-121229 : Corruption de mémoire dans ANGLE, qui pourrait permettre à un attaquant distant d'exécuter potentiellement du code arbitraire en dehors du sandbox via une page HTML spécialement conçue.
L'ANGLE est Chrome La couche de traduction graphique de [nom de l'application/du système]. Un dépassement de tampon se produit lorsqu'un programme place plus de données dans une zone mémoire que celle-ci ne peut en contenir, écrasant ainsi les données de la mémoire adjacente. Un attaquant peut exploiter cette vulnérabilité pour exécuter du code malveillant dans le processus concerné.
Chrome Les vulnérabilités qui permettent l'exécution de code à distance en dehors du bac à sable du navigateur sont particulièrement précieuses pour les attaquants car elles peuvent transformer une visite sur un site Web malveillant ou compromis en exécution directe de code sur le système d'exploitation sous-jacent, souvent sans nécessiter d'étapes d'exploitation supplémentaires.
CVE-2026-121035 : Utilisation après libération dans Prerender.
Chrome Le composant Prerender de permet d'ouvrir les pages plus rapidement en chargeant et en préparant une page en arrière-plan avant que vous n'y accédiez. Si vous visitez ensuite cette page, Chrome peut afficher la version préparée presque instantanément au lieu de la charger entièrement.
Cela va bien au-delà du simple téléchargement de contenu : Chrome lance également le rendu de la page et l'exécution de son code JavaScript.
Une vulnérabilité d'utilisation après libération se produit lorsqu'un programme tente d'accéder à une zone mémoire après sa libération. Cela peut provoquer des plantages ou, dans certains cas, permettre à un attaquant d'exécuter son propre code.
CVE-2026-121156 : Dépassement de tampon dans Dawn.
Dawn alimente WebGPU dans Chrome Ce module permet aux sites web d'utiliser le processeur graphique d'un appareil pour le rendu et les calculs. Il vérifie et traduit les instructions WebGPU en commandes compréhensibles par le système graphique sous-jacent de l'appareil.
Un dépassement de tampon se produit lorsqu'un programme écrit plus de données dans un bloc de mémoire que celui-ci ne peut en contenir. Cela peut provoquer un plantage ou, dans certains cas, permettre à un attaquant d'exécuter du code malveillant.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →