Le 11 novembre, Google a publié une mise à jour de sécurité pour le canal stable de Chrome . Windows , Mac et Linux. La mise à jour sera déployée progressivement au cours des prochains jours et des prochaines semaines.
La plupart des utilisateurs sont sur Chrome Canal stable de . La mise à jour pour ordinateur apporte Chrome Cette mise à jour, portant les versions 157.0.8103.78/.79 pour Windows et Mac et 157.0.8103.78 pour Linux , inclut 83 correctifs de sécurité, dont cinq critiques (niveau de gravité maximal). Elle a été publiée seulement deux jours après la précédente.
Comment mettre à jour Chrome
L'option la plus simple est de permettre Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Si vous ne souhaitez pas attendre le déploiement de la mise à jour, vous pouvez la mettre à jour manuellement. Ouvrez « À propos de Google Chrome depuis… Chrome Menu Paramètres ou Aide de . Chrome Le système recherchera les mises à jour et téléchargera celles disponibles. Si un message vous y invite, cliquez sur « Relancer » pour les appliquer.
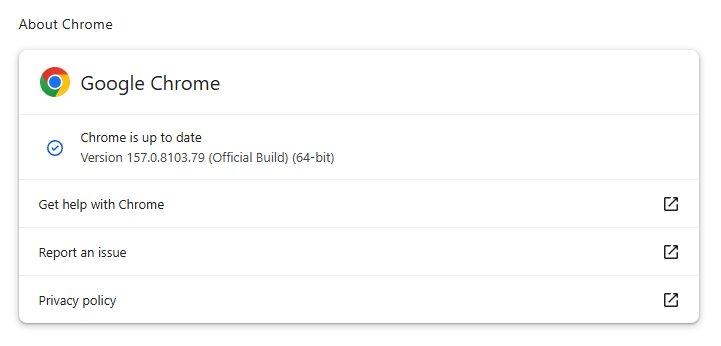
Vous trouverez une explication du système de numérotation des versions et des instructions étape par étape dans notre guide : Comment mettre à jour Chrome sur tous les systèmes d’exploitation .
Détails techniques
Étant donné que les cinq vulnérabilités critiques corrigées dans cette mise à jour sont des failles d'utilisation après libération, examinons de plus près les causes de ce type de vulnérabilité.
Une vulnérabilité d'utilisation après libération (UAF) se produit lorsqu'un logiciel accède à une zone mémoire après l'avoir libérée pour réutilisation. Le programme conserve une référence à l'ancien emplacement, mais l'objet d'origine n'est plus valide et cet espace peut désormais être occupé par un autre élément.
La référence résiduelle est appelée « pointeur non valide » et résulte d'une erreur de gestion de la durée de disponibilité d'un objet. Une partie du programme peut libérer l'objet alors qu'une autre s'attend encore à l'utiliser. Cela peut se produire en raison d'une confusion de droits d'accès, d'une gestion d'erreurs défectueuse ou d'un problème de synchronisation entre des tâches exécutées simultanément.
Les conséquences peuvent aller de plantages et de corruptions de données à des fuites d'informations et, dans certains cas, à l'exécution de code contrôlé par un attaquant. Le danger réside dans la possibilité pour un attaquant d'influencer ce qui remplace l'objet libéré, puis de tromper le programme afin qu'il traite ce remplacement comme des données légitimes ou des instructions pour la suite des opérations.
Cela explique pourquoi les failles UAF peuvent être qualifiées de critiques. Cependant, cette classification décrit une catégorie de bogues de gestion de la mémoire, et non un résultat garanti : l’impact réel dépend du composant affecté, de la capacité d’un attaquant à exploiter la faille et des protections en place.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →