La mise à jour de sécurité de Microsoft du Patch Tuesday de novembre corrige plus de 1 000 vulnérabilités Microsoft , dont une faille dans Outlook que les attaquants exploitent déjà pour voler des informations d'authentification .
Cette version corrige également 48 vulnérabilités critiques d'exécution de code à distance (RCE) qui pourraient permettre à des attaquants d'exécuter du code sur les machines affectées, dans certains cas sans interaction de l'utilisateur.
Alors que Windows Les mises à jour corrigent bon nombre des vulnérabilités de ce mois-ci ; les lecteurs doivent également vérifier les mises à jour d’Office : la faille exploitée dans Outlook est corrigée via les produits Office concernés.
Pour ce faire, suivez ces instructions :
- Ouvrez une application Office, telle que Word.
- Allez dans Fichier > Compte . Dans Outlook, cela peut apparaître sous le nom de Compte Office .
- Sous Informations sur le produit , sélectionnez Options de mise à jour > Mettre à jour maintenant .
- Si nécessaire, sélectionnez d'abord « Activer les mises à jour » . Si les commandes de mise à jour sont absentes sur un appareil professionnel, contactez le service informatique de votre organisation ; les mises à jour peuvent être gérées de manière centralisée.
Pendant la mise à jour, il vous sera peut-être demandé d'enregistrer votre travail (vérifiez vos documents ouverts). Ensuite, vous devriez voir quelque chose de similaire à ceci :
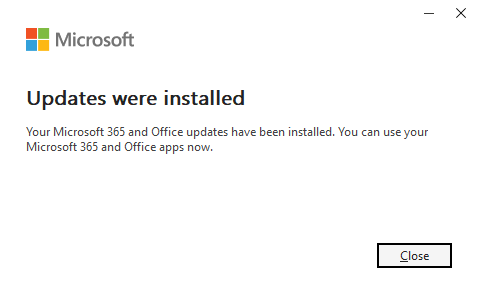
Comment postuler Windows Installez les correctifs et vérifiez si vous êtes protégé.
Ces mises à jour corrigent les problèmes de sécurité et contribuent à protéger votre système. Windows Votre PC est protégé. Voici comment vous assurer d'être à jour :
- Cliquez sur le bouton Démarrer , puis ouvrez Paramètres .
- Select Windows Update (généralement en bas du menu à gauche).
- Cliquez sur « Rechercher les mises à jour » . Windows Le système recherchera les dernières mises à jour de sécurité. Si vous avez activé l'option « Obtenir les dernières mises à jour dès leur disponibilité » dans les options supplémentaires , il vous sera peut-être demandé de redémarrer immédiatement pour terminer la mise à jour.
- Il se peut que la mise à jour (mise à jour de sécurité KB5132061) soit déjà installée.
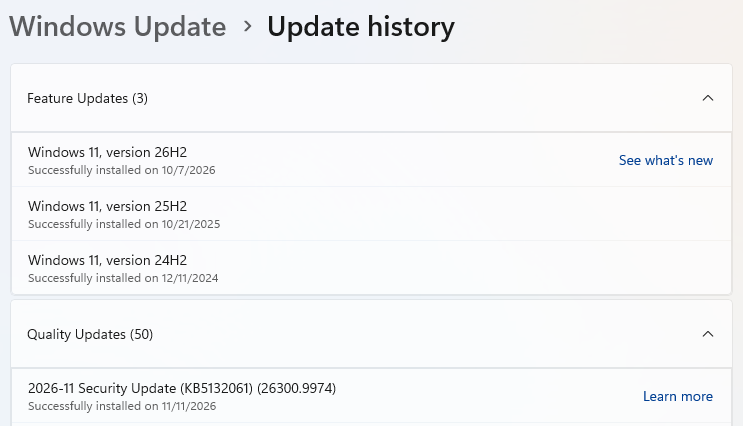
- Si des mises à jour sont disponibles, elles se téléchargeront automatiquement. Une fois prêtes, cliquez sur Installer ou Redémarrer maintenant si le système vous y invite. Un redémarrage de votre ordinateur peut être nécessaire pour terminer la mise à jour.
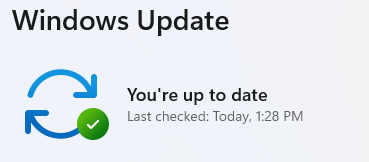
- Après le redémarrage, retournez dans Windows Update et vérifiez à nouveau. Si le message « Votre système est à jour » s'affiche, tout est en ordre.
Détails techniques
Comme d'habitude, nous avons sélectionné quelques vulnérabilités à mettre en évidence pour les lecteurs intéressés par les détails techniques.
Nous allons commencer par CVE-2026-124194 , une vulnérabilité d'Outlook déjà exploitée par des attaquants. Elle présente un score CVSS de 6,5 sur 10 et pourrait exposer des informations d'authentification permettant à des attaquants d'usurper l'identité de l'utilisateur. Voici la description de Microsoft :
« L’interface utilisateur du produit n’avertit pas l’utilisateur des actions dangereuses dans Microsoft Office Outlook, ce qui permet à un attaquant non autorisé d’usurper l’identité d’ un utilisateur sur un réseau. »
Pour exploiter cette vulnérabilité, un attaquant doit convaincre un utilisateur d'ouvrir un fichier de message spécialement conçu dans une version d'Outlook vulnérable. Cela peut amener Outlook à se connecter à un emplacement réseau contrôlé par l'attaquant sans afficher l'avertissement habituel concernant le contenu externe, exposant potentiellement les informations d'authentification (le hachage NTLMv2 de l'utilisateur) qui pourraient être utilisées pour usurper son identité.
Étant donné que cette vulnérabilité est exploitée activement, la mise à jour d'Office comme décrit précédemment est une priorité.
Une autre vulnérabilité que je souhaite souligner est CVE-2026-116928 (score CVSS de 9,8 sur 10) :
« Écriture hors limites dans Microsoft » Windows Le composant de recherche permet à un attaquant non autorisé d'exécuter du code sur un réseau.
Une vulnérabilité d'écriture hors limites permet à un programme d'écrire en dehors des limites de la mémoire qu'il est censé utiliser, ce qui peut entraîner une corruption de la mémoire ou placer du code malveillant en mémoire et tromper le système pour qu'il l'exécute.
Microsoft décrit une attaque dans laquelle une pièce jointe malveillante est automatiquement indexée par Exchange Server. Dans ce cas, le destinataire n'a pas besoin d'ouvrir l'e-mail ni la pièce jointe. Ce simple traitement pourrait suffire à permettre à un attaquant d'exécuter du code disposant des autorisations du service concerné. Microsoft n'a signalé aucune exploitation de cette vulnérabilité.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .