Le 9 novembre, Google a publié une mise à jour de sécurité pour Chrome Chaîne stable de 's pour Windows , Mac et Linux. La mise à jour sera déployée progressivement au cours des prochains jours et des prochaines semaines.
La plupart des utilisateurs sont connectés Chrome Canal stable de . La mise à jour pour ordinateur apporte Chrome Cette mise à jour concerne les versions 157.0.8103.50/.51 pour Windows et Mac et la version 157.0.8103.50 pour Linux . Elle inclut neuf correctifs de sécurité, dont un pour une vulnérabilité zero-day activement exploitée.
Une vulnérabilité zero-day est une faille de sécurité divulguée ou exploitée avant la publication d'un correctif officiel.
Le Centre de coordination des équipes d'intervention d'urgence informatique de Hong Kong (HKCERT) qualifie le risque global d'« extrêmement élevé ». Son bulletin indique que certaines des vulnérabilités corrigées dans la mise à jour pourraient permettre un déni de service, le contournement des restrictions de sécurité et l'exécution de code à distance.
Comment mettre à jour Chrome
L'option la plus simple est de permettre Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Si vous ne souhaitez pas attendre le déploiement de la mise à jour, vous pouvez la mettre à jour manuellement. Ouvrez « À propos de Google Chrome depuis… Chrome Menu Paramètres ou Aide de . Chrome Le système recherchera les mises à jour et téléchargera celles disponibles. Si un message vous y invite, cliquez sur « Relancer » pour les appliquer.
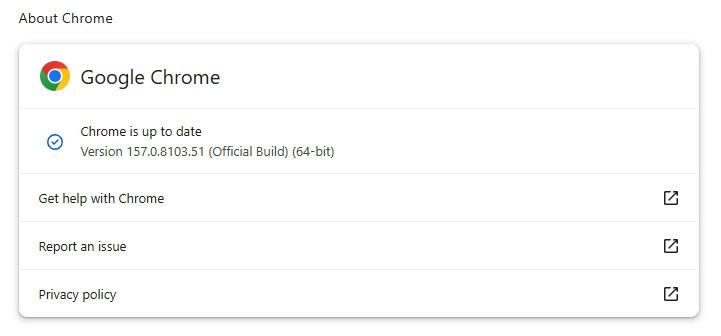
Vous trouverez une explication du système de numérotation des versions et des instructions étape par étape dans notre guide : Comment mettre à jour Chrome sur tous les systèmes d’exploitation .
Google a également publié Chrome 157.0.8103.50 pour Android le 9 novembre. Google indique qu'il inclut les mêmes correctifs de sécurité que la version pour ordinateur, sauf indication contraire. Android Les utilisateurs sont invités à consulter Google Play pour obtenir la mise à jour.
Détails techniques
Examinons de plus près cette vulnérabilité zero-day.
Google indique avoir été informé d'une vulnérabilité par un tiers non identifié le 6 novembre. Cette vulnérabilité, référencée CVE-2026-125350 , est classée comme une vulnérabilité de type « use-after-free » (utilisation après libération) de haute gravité. Chrome Composant XML de .
XML est un format de données Chrome Il sert à lire et à traiter certains types de contenu web structuré. XML signifie Extensible Markup Language : il utilise des balises pour baliser les informations, un peu comme HTML, mais permet aux auteurs de définir leurs propres balises pour décrire leurs données.
Une vulnérabilité d'utilisation après libération se produit lorsqu'un programme tente d'accéder à une zone mémoire après sa libération. Cela peut provoquer des plantages ou, dans certains cas, permettre à un attaquant d'exécuter son propre code.
Google se contente d'indiquer être « au courant de l'existence d'une faille de sécurité exploitant la vulnérabilité CVE-2026-125350 ». L'entreprise n'a pas précisé l'identité des attaquants, les cibles, le mode de propagation ni les capacités de cette faille.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →