Carnival Corporation, maison mère de Carnival Cruise Line, envoie de nouvelles lettres d'« Avis d'incident de cybersécurité » datées du 27 mai 2026. Si cette phrase vous semble familière, c'est normal. Au cours de la dernière décennie, le plus grand croisiériste mondial a accumulé un bilan inquiétant de violations de données, d'attaques par rançongiciel et de sanctions réglementaires, cet incident de 2026 venant s'ajouter à une longue liste de problèmes de cybersécurité.
Notre base de données recense plusieurs violations de données impliquant Carnival Corporation ou l'une de ses filiales.
Entre 2019 et 2021 seulement , Carnival a signalé quatre incidents de cybersécurité distincts au Département des services financiers de l'État de New York. Il s'agissait notamment de deux attaques par rançongiciel et d'une attaque d'hameçonnage au cours de laquelle des attaquants ont déployé un logiciel malveillant, accédé aux systèmes internes et les ont cryptés, et ont dérobé des informations personnelles de clients et d'employés.
Dans ce dernier cas, un attaquant a utilisé l'ingénierie sociale pour tromper un employé de Carnival et obtenir son accès à une partie des systèmes informatiques de l'entreprise le 14 avril 2026. Le 22 avril, il a utilisé un compte compromis pour accéder à une « partie limitée » des systèmes informatiques de Carnival, où il a pu copier des données personnelles avant d'être bloqué.
Selon la notification de violation de données déposée dans le Maine, 5 995 277 personnes ont été touchées. Carnival a déterminé que l'intrus avait copié illégalement des fichiers contenant des informations personnelles et contacte actuellement les personnes concernées pour les informer que des données les concernant ont été obtenues.
D'après les chercheurs cités par Gblock , les données volées semblent inclure :
- Noms complets
- adresses e-mail
- Dates de naissance
- Genres
- Statut et niveau d'adhésion à la Mariner Society
- Identifiants clients internes
La lettre type ne mentionne pas de champs de données spécifiques. Elle utilise à la place un espace réservé :
“We have determined that your <<data elements>> were obtained.”
Cela suggère fortement que Carnival remplit chaque lettre avec des catégories de données pertinentes pour chaque individu, une pratique courante lors de fuites de données importantes où les personnes peuvent avoir fourni des informations différentes à différents moments.
De plus, ces courriers reprennent les éléments habituels concernant la rapidité de la réaction de l'entreprise, l'implication d'experts externes et présentent les systèmes affectés comme une portion limitée de l'environnement global. Pour les destinataires, l'important n'est pas tant l'ampleur de la brèche du point de vue de l'entreprise, mais plutôt de savoir si les informations divulguées pourraient être utilisées pour des usurpations d'identité, des fraudes ou des attaques de phishing très convaincantes.

Des violations de données se produisent chaque jour. Ne soyez pas le dernier à le savoir.
Nous savons, d'après les incidents précédents survenus chez Carnival, que les données exposées comprenaient des noms, adresses, dates de naissance, numéros de passeport, informations de santé et coordonnées bancaires. Lors de précédentes violations de données affectant des compagnies de croisière, les données compromises allaient des simples coordonnées aux numéros de sécurité sociale et aux informations de carte bancaire. Carnival n'a pas divulgué publiquement l'intégralité des catégories de données concernées par l'incident de 2026, mais étant donné que cet événement implique à nouveau des « informations personnelles » copiées à partir de systèmes internes, il est raisonnable de le considérer comme une atteinte grave à la vie privée, même si la nature exacte des données varie d'une personne à l'autre.
L'attaque a été revendiquée par le groupe d'extorsion ShinyHunters, connu pour voler des données et exiger une rançon. Si la victime refuse de payer, les données sont publiées et/ou vendues au plus offrant.
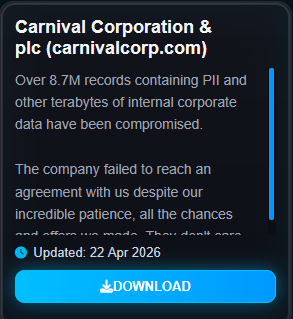
Du point de vue des cybercriminels, les données du secteur des croisières sont extrêmement précieuses. Les passagers de croisières sont souvent relativement aisés, et leurs dossiers peuvent combiner des données d'identité (noms, adresses, dates de naissance, numéros de passeport), des données de contact (courriels, numéros de téléphone) et potentiellement des données de paiement (numéros de carte et parfois coordonnées bancaires), ce qui les rend très utiles pour l'usurpation d'identité, le phishing ciblé et la fraude.
Que faire si vous êtes concerné
Pour atténuer les conséquences de cette situation, Carnival offre un forfait gratuit de surveillance de crédit TransUnion de 24 mois, fourni via la plateforme MyTrueIdentity et soutenu par Cyberscout pour l'assistance en cas de fraude.
Soyez vigilant face aux courriels, SMS ou appels prétendant provenir de Carnival ou d'organismes de surveillance de crédit, car les cybercriminels exploitent souvent les failles de sécurité pour lancer des arnaques par hameçonnage. Consultez nos conseils sur la marche à suivre si vous êtes victime d'une fuite de données.
Que savent les cybercriminels à votre sujet ?
Utiliser Malwarebytes « Analyse gratuite de votre empreinte numérique pour vérifier si vos informations personnelles ont été exposées en ligne. »