Récemment, de faux LinkedIn Des profils ont commencé à publier des réponses aux commentaires affirmant qu'un utilisateur s'est « livré à des activités non conformes » à LinkedIn les politiques de l'entreprise et que leur compte a été « temporairement restreint » jusqu'à ce qu'ils soumettent un appel via un lien spécifique dans le commentaire.
Les commentaires sont de formes et de tailles diverses, mais voici un exemple que nous avons trouvé.
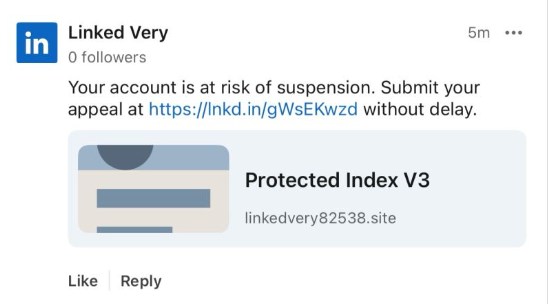
Les comptes qui publient ces commentaires tentent tous de se faire passer pour des comptes officiels. LinkedIn des bots et utilisent différents noms. Il est probable qu'ils créent de nouveaux comptes lorsque LinkedIn Cela les supprime. Quoi qu'il en soit, plusieurs comptes similaires à celui intitulé « Linked Very » mentionné plus haut ont été signalés en peu de temps, ce qui laisse supposer une création et une publication automatisées à grande échelle.
Le même principe s'applique aux liens. Le lien raccourci utilisé dans l'exemple ci-dessus a déjà été désactivé, tandis que d'autres pointent directement vers des sites d'hameçonnage . Les escrocs utilisent souvent des liens raccourcis. LinkedIn Des liens sont établis pour instaurer la confiance et faire croire aux destinataires que les messages sont légitimes. Parce que LinkedIn Ces liens peuvent être rapidement désactivés ; les attaquants testent probablement différentes approches pour voir laquelle dure le plus longtemps.
Voici un autre exemple :
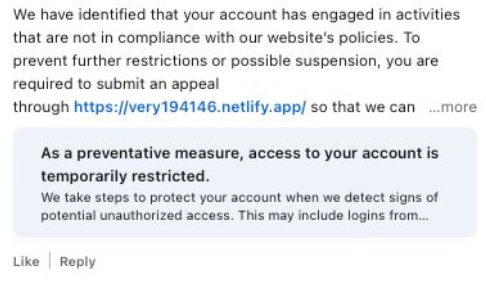
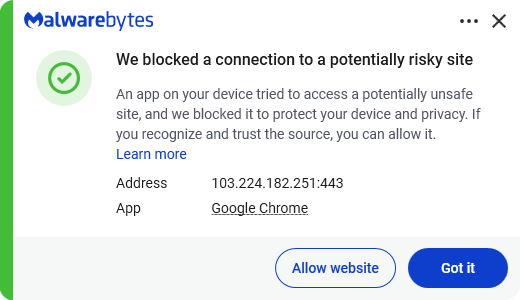
Malwarebytes bloque ce dernier lien en fonction de l' adresse IP :
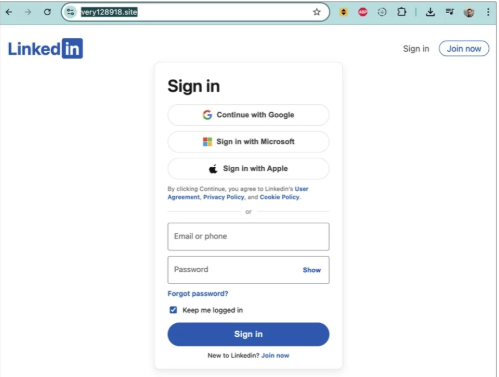
Si les utilisateurs suivent ces liens, ils sont redirigés vers une page d'hameçonnage conçue pour voler leurs données. LinkedIn Informations de connexion :
UN LinkedIn Un porte-parole a confirmé à BleepingComputer qu'ils étaient au courant de la situation :
« Je peux confirmer que nous sommes au courant de cette activité et que nos équipes travaillent à prendre des mesures. »
Soyez prudent
Dans ce genre de situation, la vigilance est essentielle, et vous savez maintenant à quoi faire attention. Voici quelques conseils supplémentaires :
- Ne cliquez pas sur les liens non sollicités dans les messages privés et les commentaires sans avoir vérifié auprès de l'expéditeur de confiance qu'ils sont légitimes.
- Connectez-vous toujours directement sur la plateforme à laquelle vous souhaitez accéder, plutôt que via un lien.
- Utilisez un gestionnaire de mots de passe, qui ne remplira pas automatiquement les champs d'identification sur les faux sites web.
- Utilisez une solution anti-malware en temps réel et à jour, dotée d'un module de protection web pour bloquer les sites malveillants.
Conseil de pro : L’extension gratuite Malwarebytes Browser Guard bloque les sites web et les scripts malveillants connus.
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .