L'espionnage international ne se résume pas toujours à des logiciels malveillants sophistiqués et à des failles zero-day. Parfois, il suffit de se faire passer pour quelqu'un d'autre et de demander un service.
Pendant quatre ans, un ingénieur aérospatial chinois a fait exactement cela. Des dizaines de chercheurs de la NASA, de l'armée américaine et de grandes universités lui ont fourni précisément ce qu'il demandait, et ont peut-être même enfreint la loi américaine.
Il s'appelle Song Wu. Il est recherché par le FBI depuis septembre 2024, accusé de 14 chefs d'accusation de fraude électronique et de 14 chefs d'accusation d'usurpation d'identité aggravée, et il est toujours en fuite.
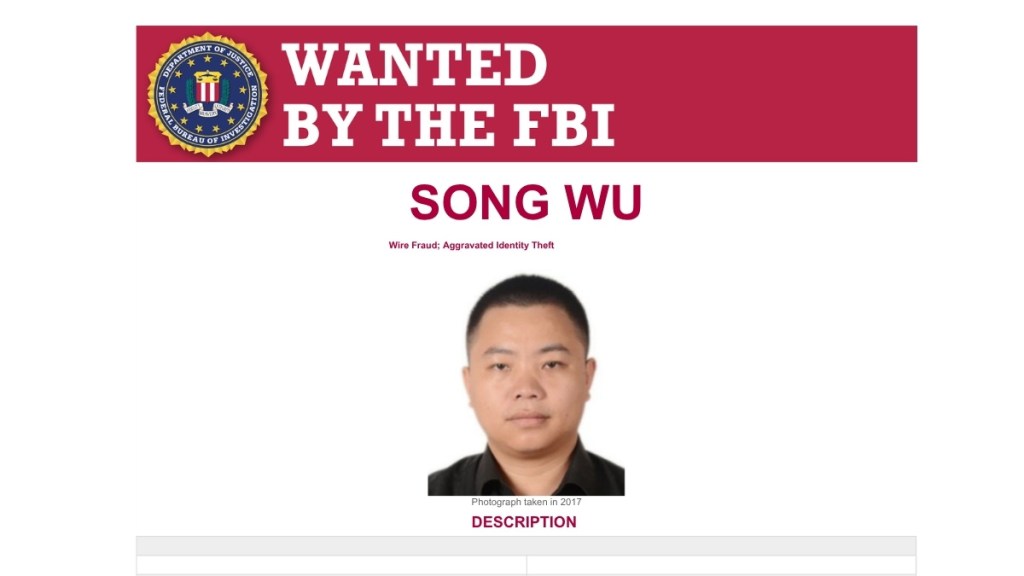
Wu travaillait comme ingénieur à l'Aviation Industry Corporation of China (AVIC), un conglomérat aérospatial et de défense public basé à Pékin et employant plus de 400 000 personnes. Les États-Unis ont inscrit AVIC et plusieurs de ses filiales sur leur liste de sanctions .
Son activité parallèle était plus simple. De janvier 2017 à décembre 2021, Wu a créé des comptes de messagerie usurpant l'identité de véritables chercheurs et ingénieurs américains, puis a contacté leurs collègues par courriel pour leur demander des codes sources et des logiciels propriétaires. Il ciblait les employés de la NASA, de l'armée de l'air, de la marine, de l'armée de terre et de la FAA, ainsi que les professeurs d'universités à travers les États-Unis.
Quand un logiciel devient une arme
Les applications que Wu recherchait concernent l'ingénierie aérospatiale et la dynamique des fluides numérique. Il s'agit d'un type de propriété intellectuelle qui contribue au développement de missiles tactiques de pointe et à l'évaluation des performances des armes, et qui relève pleinement des contrôles américains à l'exportation, selon le Bureau de l'Inspecteur général de la NASA. Le partage de ces informations avec une personne non autorisée, même par inadvertance, constitue une infraction fédérale.
Certaines victimes ont effectivement transmis le code demandé. Elles violaient ainsi, selon la formulation prudente de l'OIG, « involontairement » la législation sur le contrôle des exportations.
Comment une campagne de quatre ans a finalement échoué
Ce n'est pas un pare-feu qui a piégé Wu, mais un tuyau.
La division de lutte contre la cybercriminalité de la NASA a reçu un signalement concernant un compte Gmail usurpé par un professeur d'aérospatiale renommé, collaborateur régulier de la NASA. À partir de ce simple signalement, les enquêteurs ont mis au jour une campagne visant discrètement des dizaines de chercheurs au sein du gouvernement fédéral et du monde universitaire.
L'OIG a également relevé des indices révélateurs : Wu a demandé le même logiciel à plusieurs reprises sans jamais expliquer pourquoi. Ce sont des signes que n'importe qui aurait pu repérer un après-midi tranquille en y prêtant attention.
Que nous réserve la suite ?
La campagne de Wu a fonctionné pendant quatre ans sans utiliser de moyens plus sophistiqués que de faux comptes de messagerie et une étude de marché assez poussée. Il n'est qu'un ingénieur, mais le problème est bien plus vaste.
En 2024, Christopher Wray, alors directeur du FBI , a déclaré devant la commission Select de la Chambre des représentants que :
« La RPC dispose d'un programme de piratage informatique plus important que tous les autres grands pays réunis. »
Chinois hackers Même si tous les agents cybernétiques américains ne faisaient rien d'autre, ils seraient toujours 50 fois plus nombreux que le personnel cybernétique du FBI, a-t-il déclaré.
L’ingénierie sociale demeure un problème, et les usurpateurs d’identité deviennent de plus en plus convaincants grâce à l’utilisation de deepfake Les cybercriminels utilisent la technologie du clonage vocal et même deepfake Certains utilisent la vidéo pour infiltrer leurs cibles en se faisant passer pour des candidats à un entretien d'embauche. D'autres inversent la tendance en publiant des messages se faisant passer pour des recruteurs. LinkedIn tromper les candidats à l'emploi potentiels en les incitant à télécharger un logiciel malveillant .
Le spear-phishing était déjà un problème lorsqu'il s'agissait d'un seul individu à Pékin possédant un compte Gmail. Le problème prendra une ampleur bien plus importante lorsque le prochain Wu utilisera une IA générative pour rédiger les courriels, imitera le style d'écriture d'un véritable chercheur et appliquera le même procédé à la vitesse de l'éclair à des milliers de boîtes de réception.
Naviguez comme si personne ne vous regardait.
Malwarebytes Privacy VPN Votre connexion est chiffrée et aucune trace de votre activité n'est enregistrée. Ainsi, votre prochaine lecture restera impersonnelle. Essayez-le gratuitement →