Microsoft affirme avoir démantelé un service de signature de logiciels malveillants (MSaaS) appelé Fox Tempest, qui aidait les cybercriminels à faire passer des logiciels malveillants pour légitimes.
Ce service permettait aux clients de soumettre des fichiers malveillants pour qu'ils soient signés numériquement avec des certificats éphémères émis par Microsoft, ce qui donnait au logiciel malveillant une apparence légitime et augmentait ses chances de contourner les contrôles de sécurité.
Le service de Fox Tempest était conçu autour d'un processus de signature orienté client permettant aux cybercriminels de télécharger des fichiers binaires malveillants sur un portail, de les faire signer avec des certificats valides pendant seulement 72 heures, puis de recevoir des fichiers semblant provenir d'une source logicielle de confiance.
Microsoft affirme explicitement que cette approche a permis à des logiciels malveillants de contourner les contrôles de sécurité et les défenses qui auraient normalement signalé un code non signé suspect. De nombreux outils de sécurité considèrent les binaires signés comme plus fiables que les binaires non signés, notamment dans les environnements qui s'appuient sur des listes blanches et la réputation de l'éditeur. Fox Tempest a exploité cette présomption en utilisant des certificats obtenus frauduleusement pour faire passer un logiciel malveillant pour un logiciel légitime, augmentant ainsi la probabilité de son exécution et de sa distribution réussie.
Un certificat d'apparence fiable peut aider un logiciel malveillant à passer outre les premières analyses, surtout lorsqu'il est associé à de l'ingénierie sociale, des publicités payantes, du référencement abusif ou de fausses pages de téléchargement. Dans cette campagne, la couche de signature a permis à des installateurs malveillants de se faire passer pour des produits comme AnyDesk. Teams PuTTY et Webex, ce qui correspond exactement au type d'abus qui peut passer inaperçu malgré les systèmes de contrôle basés sur la réputation et la confiance.
Ces certificats frauduleux ont servi à diffuser des rançongiciels et des logiciels espions. Les conséquences de ces campagnes de logiciels malveillants ont été considérables, touchant les secteurs de la santé, de l'éducation, de l'administration publique et des services financiers dans de nombreux pays.
Comment rester en sécurité
Les révélations de Microsoft montrent comment la cybercriminalité a évolué, passant du simple statut d’« auteurs de logiciels malveillants » à celui d’une économie de services où un groupe se spécialise dans la création de confiance et où d’autres la monétisent.
Pour les défenseurs, la leçon la plus importante est de ne pas considérer la signature de code comme un contrôle de sécurité autonome.
Pour les consommateurs :
- N'oubliez pas de télécharger les logiciels uniquement depuis le site officiel de l'éditeur, le Microsoft Store ou une autre source fiable. Évitez les boutons de téléchargement présents sur les liens partagés via les réseaux sociaux, les messages privés ou les e-mails.
- Soyez sceptique face aux résultats de recherche et aux publicités « sponsorisés » pour les applications populaires.
- Utilisez une solution anti-malware à jour et en temps réel qui recherche les comportements malveillants plutôt que de simples signatures.
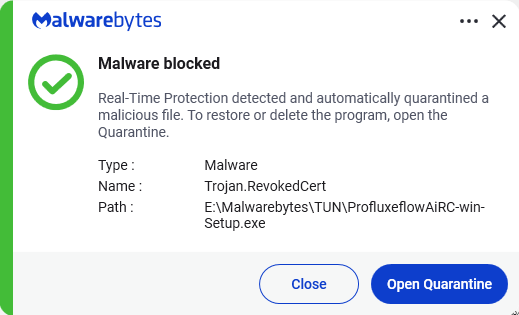
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .