Les cybercriminels trouvent de nouvelles façons d'inciter les gens à compromettre leurs propres appareils et comptes. Une campagne a utilisé une publicité sponsorisée sur X cibler Mac une autre technique, baptisée ConsentFix, permet de voler les comptes Microsoft 365 sans installer de logiciel malveillant.
Vérifié X compte utilisé dans Mac Attaque ClickFix
Des chercheurs ont découvert une attaque de type ClickFix fonctionnant comme une publicité sponsorisée sur X L'annonce a été publiée depuis un compte vérifié, ce qui a ajouté une couche de crédibilité supplémentaire à l'escroquerie.
Les campagnes ClickFix utilisent des leurres convaincants : d’abord de faux écrans de « vérification humaine », puis un faux téléchargement de DynamicLake, un utilitaire macOS légitime qui transforme l’encoche de votre MacBook en une version non officielle mais fonctionnelle de Dynamic Island d’Apple. Ce type d’attaque nécessite que l’utilisateur colle une commande depuis le presse-papiers, ce qui la rend fortement dépendante de son interaction.
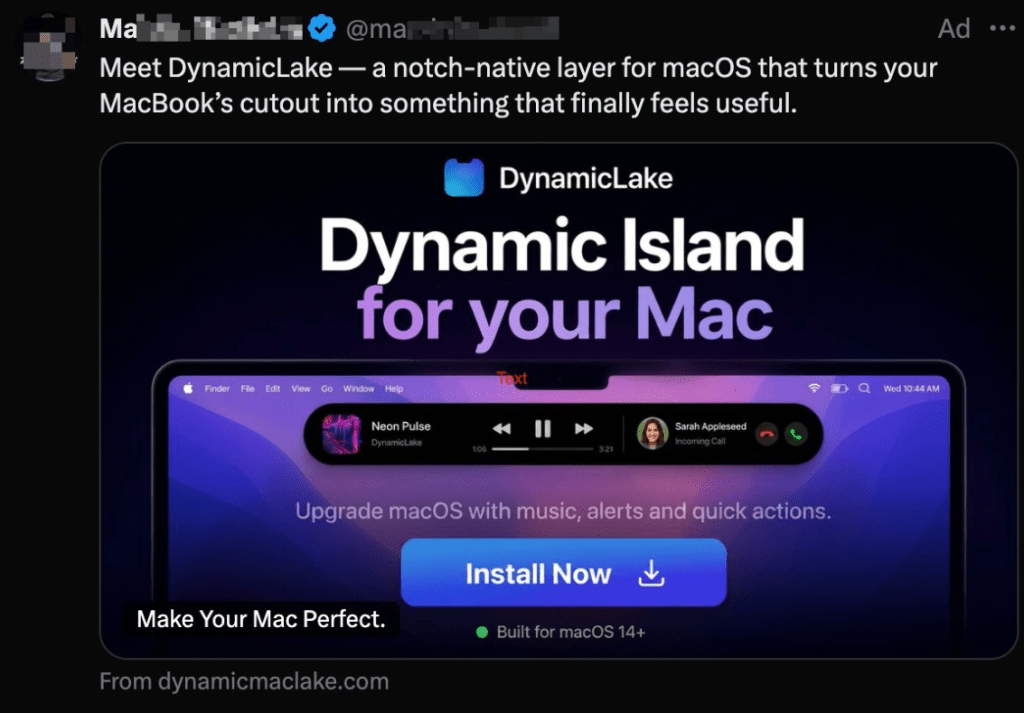
Image reproduite avec l'aimable autorisation de Jamf
En réalité, les personnes qui cliquaient sur le lien étaient redirigées vers le domaine similaire. dynamicmacisland[.]com, où on leur a demandé d'ouvrir le Terminal et d'y coller des commandes d'installation qui installaient silencieusement des logiciels malveillants.
La campagne combine trois tendances inquiétantes : l’ingénierie sociale de type ClickFix utilisant des commandes Terminal, et des domaines similaires imitant des sites de confiance. Mac applications et infrastructure publicitaire payante utilisées pour étendre les attaques à un large public.
Le logiciel malveillant diffuserait plusieurs variantes du voleur d'informations Atomic Stealer .
Ce schéma rappelle des cas antérieurs où Google Ads a promu de faux installateurs de logiciels, notamment des annonces sponsorisées malveillantes qui diffusaient des logiciels malveillants lorsque les utilisateurs recherchaient des outils de développement fiables. La leçon est claire : le placement payant et les badges de vérification ne garantissent pas la sécurité, surtout lorsque les attaquants conçoivent délibérément des campagnes pour contourner les contrôles automatisés.
La campagne a été maltraitée X La plateforme publicitaire de [nom de l'entreprise] contenait une publicité malveillante, diffusée sous un compte vérifié. Les chercheurs ont signalé la publicité à [nom de l'entreprise]. X et a contacté le propriétaire du compte. L'annonce semble avoir été supprimée depuis.
ConsentFix vole les comptes au lieu d'installer des logiciels malveillants.
Windows Les utilisateurs sont également mis en garde contre la prochaine génération d'attaques ClickFix, appelée ConsentFix.
ConsentFix se distingue de ClickFix car, contrairement à ce dernier qui vous transforme en installateur, ConsentFix vous transforme en fournisseur d'identité. Au lieu de vous inciter à exécuter un logiciel malveillant, il utilise l'ingénierie sociale pour vous amener à lui fournir vos jetons de connexion cloud via votre navigateur, sans jamais vous demander d'exécuter de logiciel malveillant ni de saisir votre mot de passe.
« Cela peut commencer par une action aussi banale que de glisser-déposer un lien dans votre navigateur. Trois secondes plus tard, un pirate informatique dispose des jetons nécessaires pour prendre le contrôle de votre compte Microsoft 365, et vous n'avez rien fait qui aurait pu être détecté lors d'une formation classique à la sécurité informatique. »
Par exemple, un courriel d'hameçonnage peut contenir un lien, souvent hébergé sur des plateformes de confiance comme Dropbox. Ce lien est parfois protégé par un mot de passe, ce qui complique également son inspection par les outils de sécurité.
Si la cible clique sur le lien, elle verra ce qui ressemble à une page de connexion Microsoft standard et sera invitée à terminer le processus en faisant glisser un lien de rappel localhost dans le navigateur.
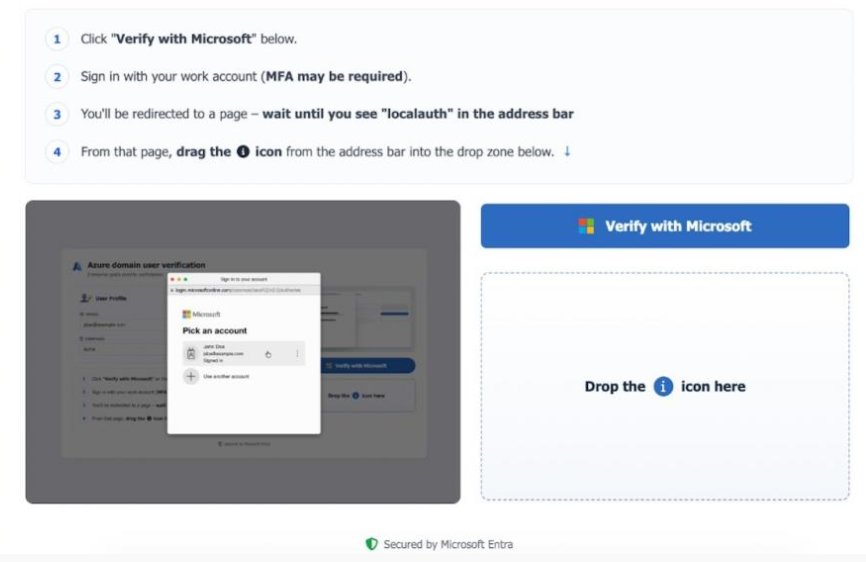
C’est alors que le piège se referme. Sans s’en rendre compte, la victime remet des jetons de session à l’attaquant, lui donnant accès à sa messagerie et à d’autres services Microsoft 365 sans avoir besoin de mot de passe ni d’authentification multifacteurs (MFA).
Cette méthode aurait été partagée sur un forum russe de cybercriminalité, ce qui permet même à des cybercriminels moins expérimentés de voler facilement des comptes Microsoft 365.
Comment rester en sécurité
La meilleure protection consiste à savoir que ces attaques existent et à les reconnaître. Alors, continuez à lire notre blog. Mais vous pouvez faire encore plus :
- Ne faites pas confiance aux liens qui arrivent de manière inattendue, que ce soit par courriel, SMS, réseaux sociaux, ou même via des comptes vérifiés ou des résultats de recherche sponsorisés.
- Réfléchissez bien avant de suivre des instructions qui vous semblent inhabituelles ou que vous ne comprenez pas entièrement.
- Lorsque vous saisissez vos identifiants, vérifiez toujours l'adresse dans la barre d'adresse de votre navigateur. Est-ce bien celle que vous attendiez ? Si ce n'est pas le cas, arrêtez-vous.
- Utilisez une solution anti-malware à jour et en temps réel avec protection web.
Astuce de pro : Saviez-vous que c'est gratuit ? Malwarebytes L'extension Browser Browser Guard vous protège contre les sites web malveillants et les attaques ClickFix. Elle bloque également les publicités et les traqueurs, ce qui est un avantage non négligeable.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →