Le Google Threat Intelligence Group (GTIG) rapporte que des attaquants ont compromis l'infrastructure de mise à jour et de notification d'AOMEI Technology lors d'une campagne qui a fait l'objet d'une enquête entre avril et juillet.
AOMEI Backupper est un logiciel de sauvegarde utilisé, selon l'entreprise, par plus de 100 millions de personnes dans le monde. Il permet de sauvegarder des fichiers, de copier des disques entiers et de récupérer des données en cas de problème avec leur PC.
Les attaquants ont brièvement modifié l'infrastructure de mise à jour et de notification d'AOMEI pour forcer les logiciels des clients à télécharger et exécuter un logiciel malveillant .
Ce même système est également utilisé par les clients d'AnyViewer, mais le rapport n'identifie pas séparément les infections confirmées à AnyViewer.
Pendant de courtes périodes, les attaquants ont modifié les instructions de téléchargement du logiciel pour pointer vers une archive ZIP malveillante. Ils ont également modifié le numéro de version et la somme de contrôle MD5 attendus afin que le client l'accepte. Le même fichier de configuration distant fournissant l'adresse de téléchargement et la somme de contrôle attendue, les attaquants pouvaient modifier à la fois le téléchargement et les informations utilisées par le logiciel pour l'accepter.
Les chercheurs ont confirmé trois fenêtres de falsification d'une durée de dix, six et cinq minutes, mais il est possible qu'il y en ait eu davantage. Si ces courtes fenêtres ont réduit les possibilités d'infection des machines, elles ont aussi rendu l'attaque plus difficile à détecter.
L'attaque a utilisé un programme de téléchargement initial pour installer une porte dérobée d'accès à distance persistante. Les chercheurs n'ont pas identifié le logiciel malveillant déployé comme un rançongiciel ou un voleur de données, mais la porte dérobée permet aux attaquants d'exécuter des commandes et d'installer des logiciels malveillants supplémentaires. Cela signifie qu'un ordinateur infecté pourrait rester vulnérable à d'autres attaques.
Comment vérifier si vous avez été affecté
Si vous avez utilisé AOMEI Backupper pendant la période concernée, mettez à jour votre logiciel de sécurité et effectuez une analyse. Vous pouvez télécharger Malwarebytes Free pour rechercher et supprimer les logiciels malveillants.
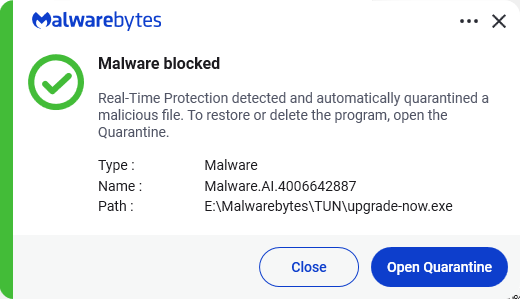
Malwarebytes « Le moteur de détection par IA identifie le téléchargeur initial de logiciels malveillants. » upgrade-now.exe, comme Malware.AI.4006642887 donc ThreatDown et Malwarebytes Les clients étaient protégés par le système de détection en temps réel.
Si vous êtes à l'aise avec la vérification Windows paramètres et fichiers, ce sont des signes avant-coureurs supplémentaires :
- Ouvrir Windows Planificateur de tâches et vérifiez le Bibliothèque du planificateur de tâches pour une tâche nommée
RadminComponentRuntime. - Consultez votre dossier d'installation d'AOMEI Backupper, et plus particulièrement son dossier spécifique à la version.
htmletTmphtmldossiers, pour un non signéupgrade-now.exeou un événement inattenduupgrade-now.zipNotez que le programme de téléchargement de logiciels malveillants s'auto-supprime après avoir préparé la charge utile suivante et établi sa persistance ; son absence ne signifie donc pas que le PC est propre. - Si vous constatez un trafic sortant vers
promotion.storage-data.com,aomei.storage-data.com,storage-data.com,8.210.84.56,47.239.60.117, ou8.218.65.184, qu'ils soient bloqués ou autorisés.
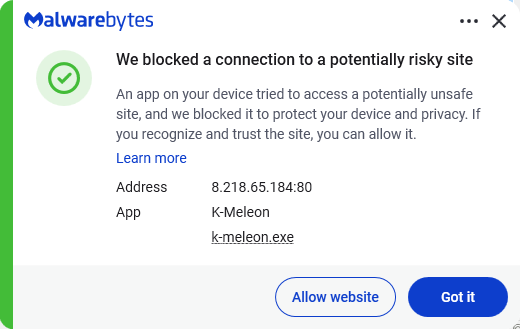
Si vous constatez l'un de ces signes, demandez de l'aide plutôt que d'essayer de tout nettoyer manuellement. Déconnectez votre ordinateur d'Internet si vous soupçonnez une infection active et contactez un technicien informatique de confiance, le support Malwarebytes ou l'équipe informatique/sécurité de votre entreprise.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .