

Nous avons identifié une vaste campagne d'ingénierie sociale visant à inciter les gens à se rendre sur des sites de jeux d'argent en ligne en leur faisant croire qu'ils installent une application légitime.
Nous l'appelons FriendlyDealer . Ce système a été observé sur au moins 1 500 domaines, chacun hébergeant un site web qui imite Google Play ou l'App Store d'Apple. Les utilisateurs pensent télécharger une application de jeux d'argent depuis une source fiable, avec tous les contrôles, avis et mesures de sécurité que cela implique. En réalité, ils se trouvent toujours sur un site web, installant une application web qui les redirige ensuite vers des offres de casino via des liens d'affiliation.
Cette campagne ne vole pas de mots de passe et n'installe pas de logiciels malveillants classiques. Elle génère des revenus grâce aux commissions perçues à chaque inscription ou dépôt effectué sur l'un de ces sites.
Cela peut paraître moins grave qu'un cheval de Troie bancaire, mais le résultat est le même : des personnes se retrouvent piégées sur des sites de jeux d'argent non réglementés, sans vérification d'âge, sans limite de dépôt et sans aucune protection du consommateur. Et cela survient au moment même où l'addiction aux jeux d'argent connaît la plus forte explosion jamais enregistrée dans le pays.
Un seul kit, des dizaines d'applications, conçues pour imiter de véritables boutiques d'applications
FriendlyDealer est conçu comme un kit unique et réutilisable capable de générer de nombreuses fausses annonces d'applications différentes.
Le kit détecte l'appareil que vous utilisez et vous affiche un faux magasin différent en conséquence. Android Les utilisateurs voient une fausse boutique Google Play Store. Les utilisateurs d'iPhone voient une fausse boutique Apple App Store. Le kit charge même les polices système appropriées pour chaque plateforme (Google Sans sur iPhone). Android , San Francisco sur iOS ) afin que la typographie corresponde à ce que vous attendez sur votre propre téléphone.
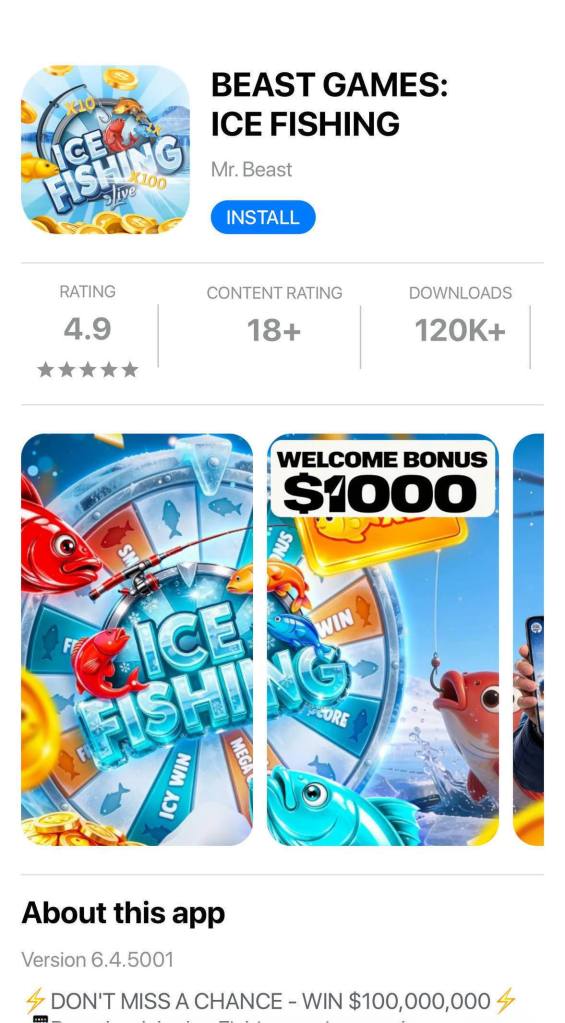
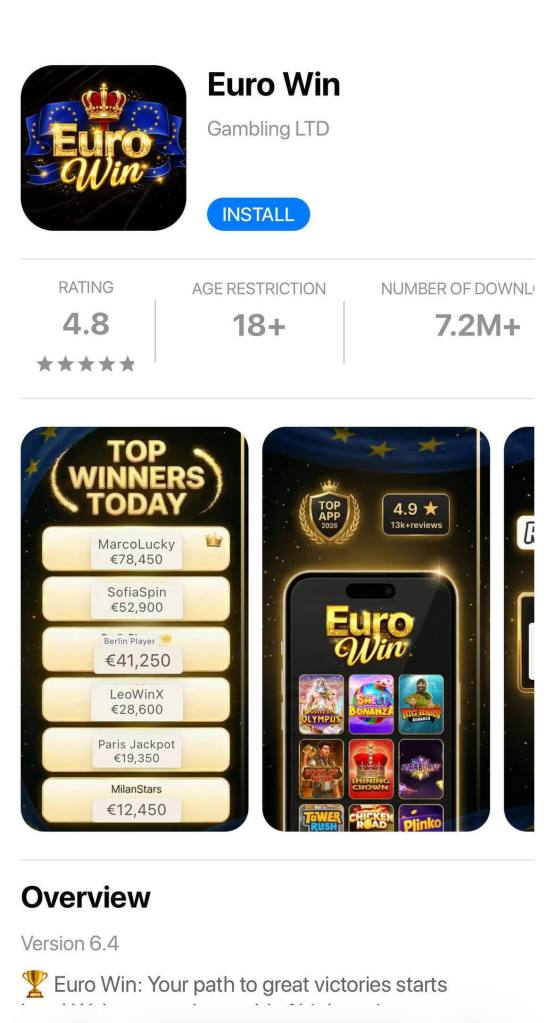
En coulisses, il s'agit d'une application web unique qui lit tout son contenu à partir d'un fichier de configuration intégré à la page. Modifiez ce fichier, et vous obtiendrez une liste d'applications complètement différente s'exécutant sur le même code.
Les opérateurs ont utilisé cela pour lancer au moins vingt marques de casino, de « Tower Rush » (189 déploiements) à « Chicken Road » (97) en passant par « BEAST GAMES : ICE FISHING » (43), qui imite YouTube Créateur : MrBeast. (Il est à noter que certains skins réutilisent les noms de marques de jeux d'argent légitimes, mais aucune de ces marques n'est affiliée à l'entreprise.)
Les avis sont faux. Différentes applications réutilisent les mêmes noms d'utilisateur, photos de profil, textes et réponses des développeurs, et ces éléments se retrouvent chez plusieurs marques. Avant d'afficher la fausse boutique, le kit peut également proposer un mini-jeu de casino simple pour susciter l'intérêt.
Le faux bouton « Installer » sur Android repose sur un Chrome Fonctionnalité disponible uniquement sur mobile. Elle capture Chrome L'invite d'installation s'affiche et se déclenche lorsqu'on appuie dessus, ce qui fait apparaître une véritable boîte de dialogue d'installation. L'avertissement habituel concernant l'installation d'applications provenant de sources inconnues n'apparaît pas. Des recherches antérieures ont montré que les applications installées de cette manière peuvent même afficher la mention « Installé depuis le Google Play Store » dans les paramètres de votre téléphone.
Le code met tout en œuvre pour vous diriger vers le bon navigateur. Si vous arrivez via un Facebook ou Instagram En fait, vous vous trouvez dans le navigateur intégré de ces applications, ce qui ne peut pas déclencher l'installation. Android , le kit génère un lien spécial qui force la réouverture de la page dans Chrome . Sur iOS , il fait la même chose mais pour Safari. Si Chrome Si l'application n'est pas installée, vous serez redirigé vers le Play Store officiel pour la télécharger. Un gestionnaire spécifique est même prévu pour le navigateur Samsung. La conception de ce dernier est d'une précision inhabituelle.
La page désactive le zoom, ce qui rend l'examen détaillé plus difficile. Le kit attribue un identifiant de suivi unique à chaque utilisateur et le réutilise pour les analyses, les événements, l'inscription aux notifications push et la distribution des offres.
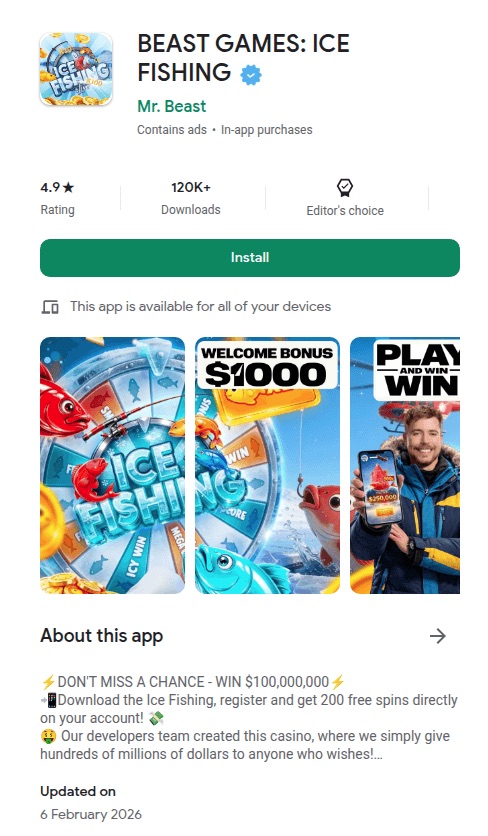
Fausse page Google Play : BEAST GAMES : PÊCHE SUR GLACE par Mr. Beast 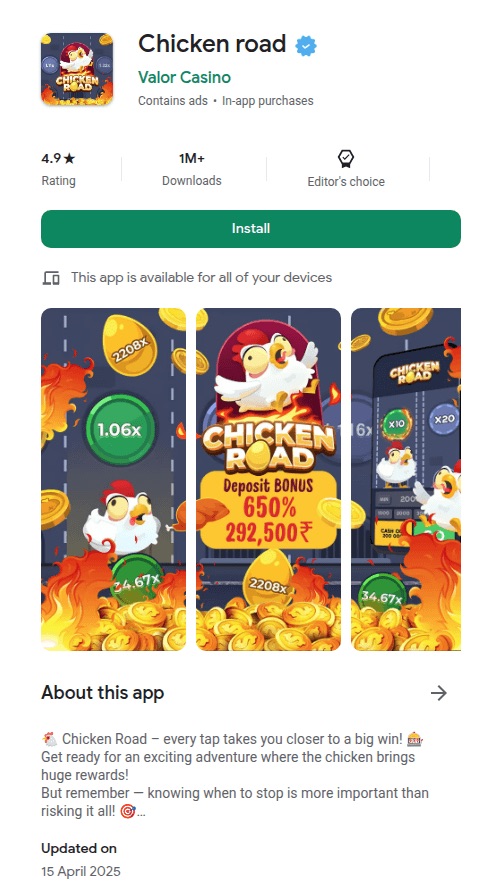
Fausse page Google Play : Chicken road par Valor Casino 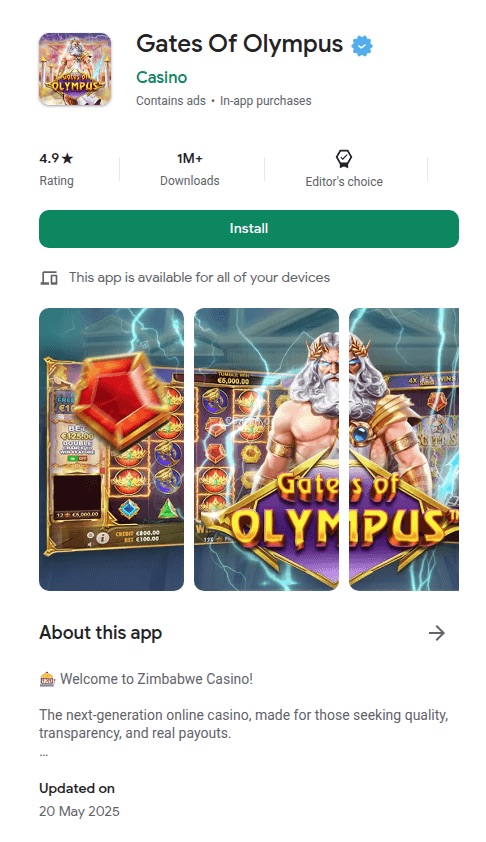
Fausse page Google Play : Gates of Olympus par Casino 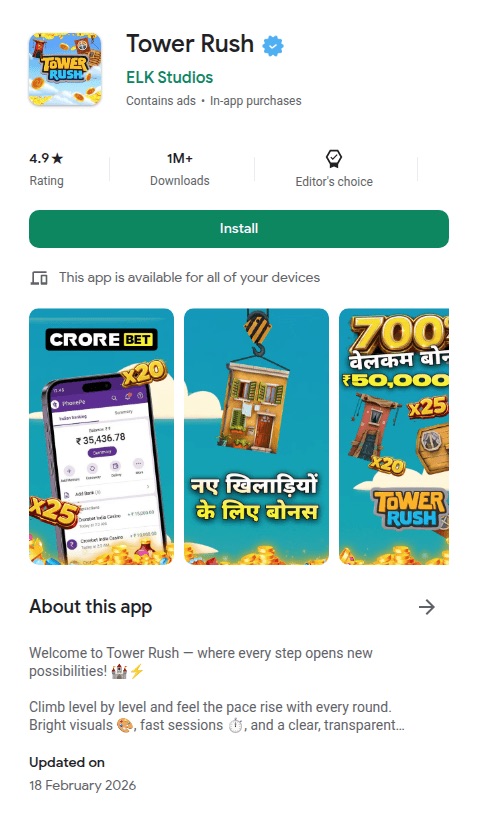
Fausse page Google Play : Tower Rush par ELK Studios 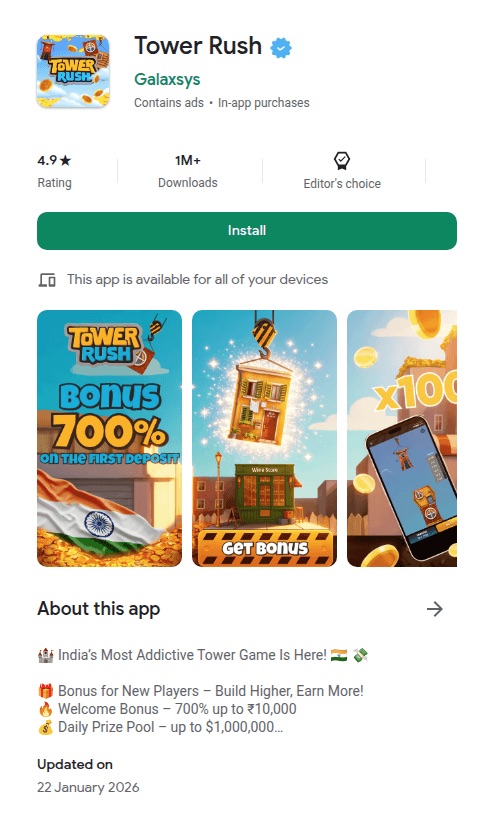
Fausse page Google Play : Tower Rush par Galaxsys 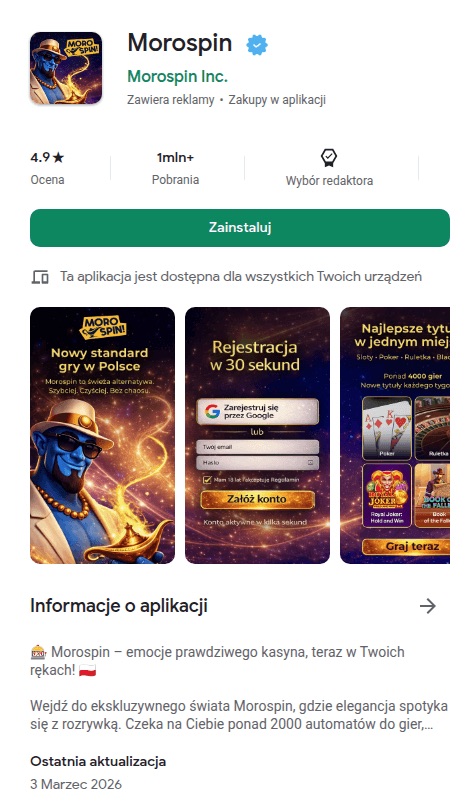
Fausse page Google Play : Morospin par Morospin Inc. 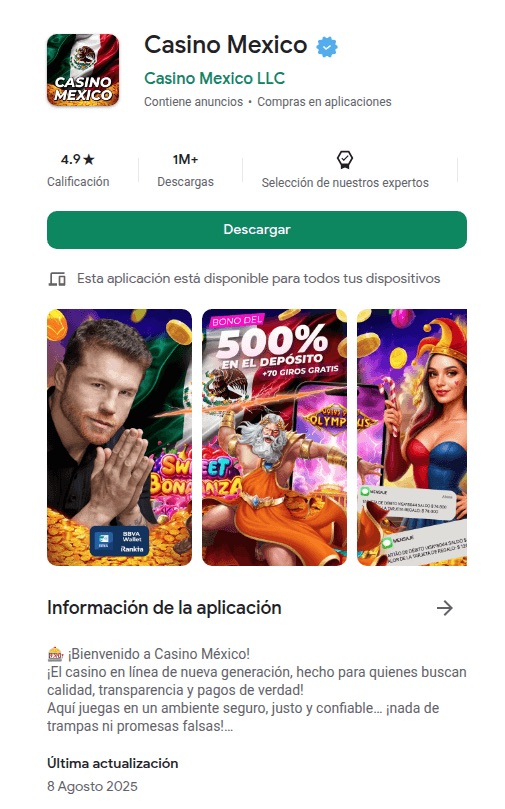
Fausse page Google Play : Casino Mexico par Casino Mexico LLC 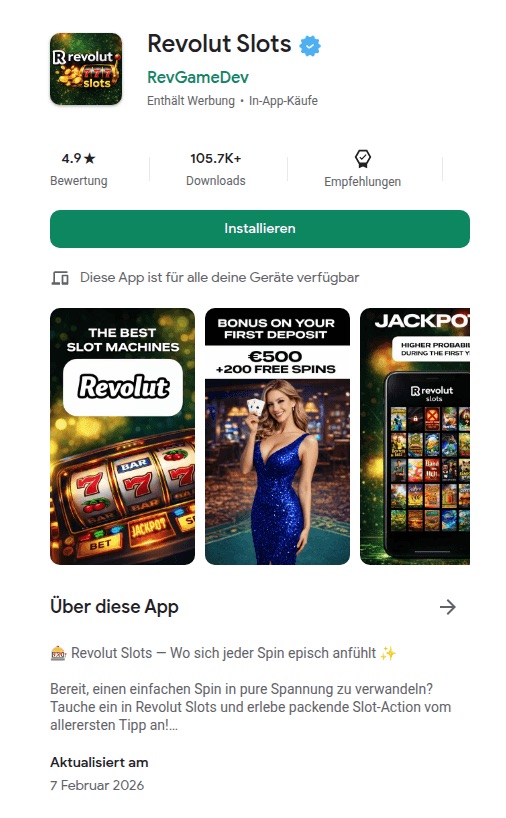
Fausse page Google Play : Revolut Slots par RevGameDev
Le kit est configuré pour la publicité payante. Il comprend des emplacements vides pour les pixels de suivi de quatre plateformes publicitaires : Google, Yandex, Facebook et TikTok. L'application et le script d'arrière-plan peuvent transférer Facebook Les identifiants publicitaires de type _fbc/_fbp sont utilisés lorsque ces valeurs sont disponibles. Le code fait référence aux champs de télémétrie de Yandex et inclut des commentaires et des chaînes de débogage en russe, ce qui est cohérent avec un contexte de développement russophone. Toutefois, ces éléments pourraient également provenir d'un kit réutilisé ou acheté.
Le processus est simple : acheter du trafic publicitaire, détecter l’appareil, afficher une fausse boutique d’applications, déclencher une installation d’apparence authentique et rediriger vers un casino via un lien d’affiliation.
Vous n'installez pas d'application
Lorsqu'un utilisateur clique sur « Installer », la page ne télécharge pas d'application. Le navigateur crée plutôt une application web progressive (PWA). Il s'agit d'un site web qui se comporte comme une application, avec sa propre icône sur l'écran d'accueil et son propre écran de démarrage. Pour la plupart des utilisateurs, elle est indiscernable d'une véritable application.
Une fois installée, l'application peut continuer à fonctionner en arrière-plan grâce à une fonctionnalité du navigateur appelée service worker (qui maintient une connexion permanente avec votre appareil). Les exemples incluent le worker PWA principal et le code permettant d'enregistrer un worker push distinct (pour vous envoyer des notifications) lorsqu'il est activé.
Le kit détecte également s'il est déjà installé. Il vérifie la présence de sa propre application web progressive (PWA) sur votre appareil et, le cas échéant, vous redirige directement vers le casino, sans passer par la fausse boutique.
Un seul domaine centralise tout.
Chaque déploiement FriendlyDealer se connecte au même domaine : ihavefriendseverywhere[.]xyzIl s'agit du serveur de collecte de données de la campagne, et c'est ce nom qui nous a inspiré le nom de suivi de l'opération.
Le script d'arrière-plan et le code de l'application envoient des données de télémétrie à ce domaine, notamment la langue du navigateur, le fuseau horaire, les données de l'agent utilisateur, les indications client facultatives de l'agent utilisateur, les identifiants de campagne et les identifiants publicitaires lorsque ces valeurs sont disponibles. La plupart de ces données sont transmises via des en-têtes de requête personnalisés.
Certaines requêtes utilisent la méthode HEAD pour rester légères.
Le code de l'application envoie également quelque chose que le script d'arrière-plan n'envoie pas : des rapports d'erreurs JavaScript. Chaque plantage, chaque échec de chargement de ressource, chaque exception non gérée survenant sur l'appareil de la victime est interceptée, encapsulée dans un objet d'erreur structuré avec un horodatage et un contexte, puis publiée sur ihavefriendseverywhere[.]xyz/api/log_standard_err. En effet, les opérateurs collectent à la fois des données utilisateur et des données télémétriques sur les erreurs de production provenant d'appareils réels.
Si une requête échoue (par exemple, en raison d'un signal faible), le script d'arrière-plan la stocke localement et effectue une nouvelle tentative ultérieurement. Une fois la connexion rétablie, les données sont envoyées automatiquement.
La fausse application demande également l'autorisation d'envoyer des notifications. Si l'utilisateur l'accorde, le dispositif peut s'abonner aux notifications push et créer un canal direct pour les notifications ultérieures. Celles-ci apparaissent comme des notifications d'application classiques, permettant ainsi aux opérateurs de contacter directement l'utilisateur même après la fermeture de l'application.
Suivez la piste de l'argent : commissions d'affiliation, pas logiciels malveillants
FriendlyDealer ne propage aucun virus et ne prend pas le contrôle des appareils. Son fonctionnement repose entièrement sur les commissions d'affiliation . Chaque fausse page de l'App Store contient une redirection cachée vers un réseau de suivi d'affiliation. Lorsqu'un utilisateur s'inscrit ou effectue un dépôt, l'opérateur est rémunéré.
Nous avons détecté plusieurs réseaux de suivi d'affiliation dans le code. Un identifiant unique par utilisateur apparaît dans les modules d'analyse, d'événements, de notifications push et de routage des offres du kit, permettant ainsi de corréler l'activité à différentes étapes du parcours client.
Ce modèle explique l'ampleur considérable de la campagne. Chaque domaine est jetable. Le kit est un modèle : il suffit de modifier un fichier de configuration pour déployer une nouvelle marque de casino sur un nouveau domaine en quelques minutes. Avec des commissions d'affiliation allant de 50 $ à 400 $ par utilisateur effectuant un dépôt, même un faible taux de conversion sur un millier de domaines représente rapidement un gain important.
Qui est derrière tout ça ?
Nous ne pouvons attribuer la campagne à un groupe précis, mais certains indices existent. Le code source contient des commentaires en russe (par exemple : « Создаем таймер для измерения времени загрузки Vue »). Une des versions distribuées contenait des chaînes de débogage russes non supprimées, qui ont été effacées de la version de production. Le code s'intègre à Yandex Metrica, un service populaire en Russie et dans les anciens pays soviétiques.
Ces éléments suggèrent un contexte de développement russophone, même si le code aurait pu être réutilisé ou acheté.
Le code contient également des balises de marketing d'affiliation (preland-alias et preland-final-action), où une « pré-page » est la page que le visiteur voit avant l'offre. Le code de l'application montre que cette balise contrôle le comportement du kit : une valeur de 0 déclenche l'installation d'une PWA, tandis que 1 redirige vers une boutique d'applications. Combiné à des emplacements de pixels publicitaires prêts à l'emploi, une configuration par déploiement et une logique de test/production, cela suggère fortement un kit réutilisable conçu pour plusieurs campagnes ou opérateurs, et non un projet ponctuel.
Nous avons trouvé plusieurs versions du même kit. La version finale ne contient plus les messages de débogage, mais d'autres versions incluent des messages d'erreur entièrement en russe et prennent en charge les chiffres arabes dans toute l'interface : nombre de téléchargements, notes, dates des avis, etc. Il ne semble pas s'agir d'un kit conçu pour un marché unique ; il paraît plutôt prévu pour prendre en charge des variantes régionales dès sa compilation.
Une astuce bien connue, mais avec une récompense différente.
Les fausses pages de boutiques d'applications sont une technique connue, souvent utilisée pour voler des identifiants bancaires ou diffuser des logiciels espions. FriendlyDealer utilise le même procédé : une fausse boutique convaincante et un processus d'installation réaliste, mais avec un objectif différent. Ce logiciel ne prend pas le contrôle de votre téléphone et ne vole pas vos mots de passe. Il vous redirige vers des plateformes de jeux d'argent et perçoit une commission sur vos dépenses.
Le préjudice est financier plutôt que technique : les victimes sont orientées vers des offres de jeux d’argent par le biais de schémas d’installation et de redirection trompeurs, et peuvent finir par déposer de l’argent sur des sites qu’elles n’ont pas choisis intentionnellement.
C'est aussi un rappel que toutes les arnaques ne visent pas vos mots de passe. La fraude à l'affiliation, notamment dans les jeux d'argent en ligne, peut financer des opérations colossales sans jamais utiliser la moindre information d'identification. Les responsables ont mis en place une véritable usine à arnaques : un modèle unique, vingt marques, plus de 1 500 noms de domaine. Les publicités payantes génèrent le trafic. Les fausses plateformes de téléchargement d'applications permettent de conclure la vente. Le réseau d'affiliation, quant à lui, prend en charge les frais.
Ce qui rend cette méthode efficace, c'est qu'elle exploite des choses censées être dignes de confiance. Chrome flux d'installation de l'application sur Android L'option « Ajouter à l'écran d'accueil » de Safari sur iPhone est parfaitement légitime et fonctionne comme prévu. Le problème réside dans la page qui déclenche l'installation : elle est trompeuse. Le système est conçu avec soin pour que seuls les utilisateurs ciblés, sur les appareils appropriés et via les publicités ciblées, puissent la voir.
Que faire si vous avez installé l'une de ces applications
Sur Android :
- Supprimer l'application : appuyez longuement sur l'icône et appuyez sur Désinstaller , ou accédez à Paramètres > Applications et supprimez toute application que vous ne reconnaissez pas.
- Effacer les données du site dans Chrome : L’application peut laisser des données dans votre navigateur. Ouvrir Chrome > Paramètres > Paramètres du site > Tous les sites , trouvez le site et appuyez sur Effacer et réinitialiser .
- Vérifier les autorisations de notification : Accédez à Chrome > Paramètres > Notifications et supprimez les sites inconnus. La désinstallation de l'application ne supprime pas l'accès aux notifications.
- Vérifiez les autres navigateurs : Si vous utilisez Edge , Brave, ou un autre navigateur basé sur Chromium, répétez les mêmes étapes.
Sur iPhone :
- Supprimer l'application : Appuyez longuement sur l'icône de l'application sur votre écran d'accueil et appuyez sur Supprimer l'application. iOS Les PWA n'installent pas de script en arrière-plan de la même manière que sur les autres plateformes. Android , donc la suppression de l'icône supprime également les données du site mises en cache.
- Effacer les données de site dans Safari : Accédez à Réglages > Safari > Advanced > Données de sites web , puis recherchez le domaine. Faites glisser pour le supprimer. Cela effacera tous les cookies et données enregistrés restants.
- Vérifiez les autorisations de notification : Accédez à Réglages > Applications > Safari . Faites défiler jusqu’à la section Réglages des sites web et appuyez sur Notifications . Trouvez le site et supprimez ou refusez l’accès.
Si vous avez déposé de l'argent après avoir été redirigé via l'une de ces pages et que vous pensez avoir été trompé, contactez rapidement votre banque ou votre prestataire de paiement.
Indicateurs de compromission (IOC)
Domaines
ihavefriendseverywhere[.]xyz—Serveur d'exfiltration de données et de journalisation des erreursvalor[.]bet—URL de la porte/du point de contrôle (chemin /__pwa_gate)wikis[.]lifestyle—Référence de domaine codée en dur dans le code de l'application
Les escrocs en savent plus sur vous que vous ne le pensez.
Malwarebytes Mobile Security Vous protège contre le phishing, les SMS frauduleux, les sites malveillants et bien plus encore. Grâce à sa protection anti-arnaques intégrée, basée sur l'IA et fonctionnant en temps réel.







