

«Vous êtes invité !»
Cela semble amical, familier et tout à fait inoffensif. Pourtant, dans une arnaque que nous avons récemment repérée, cette simple phrase est utilisée pour inciter les victimes à installer un logiciel d'accès à distance complet sur leur ordinateur. Windows Les ordinateurs — donnant aux attaquants un contrôle total du système.
Ce qui semble être une simple invitation à une fête ou un événement informel conduit à l'installation silencieuse de ScreenConnect , un outil légitime d'assistance à distance installé discrètement en arrière-plan et utilisé à mauvais escient par des attaquants.
Voici comment fonctionne cette arnaque, pourquoi elle est efficace et comment vous en protéger.
Le courriel : Une invitation à une fête
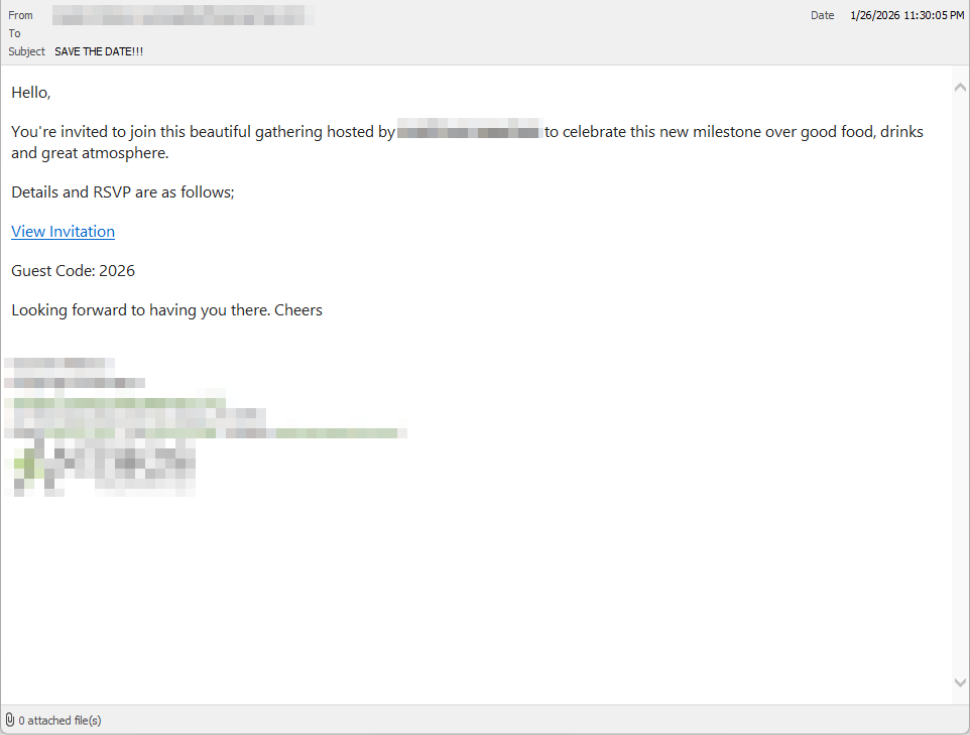
Les victimes reçoivent un courriel présenté comme une invitation personnelle, souvent rédigé de manière à faire croire qu'il provient d'un ami ou d'une connaissance. Le message est volontairement informel et convivial, afin de réduire les soupçons et d'inciter à une action rapide.
Dans la capture d'écran ci-dessous, le courriel provenait d'un ami dont le compte de messagerie avait été piraté, mais il pourrait tout aussi bien provenir d'un expéditeur inconnu.
Pour l'instant, cette campagne ne cible que les personnes au Royaume-Uni, mais rien ne l'empêche de s'étendre ailleurs.
Cliquer sur le lien contenu dans l'e-mail redirige vers une page d'invitation soignée hébergée sur un domaine contrôlé par l'attaquant.
L'invitation : La page de destination qui mène à un programme d'installation
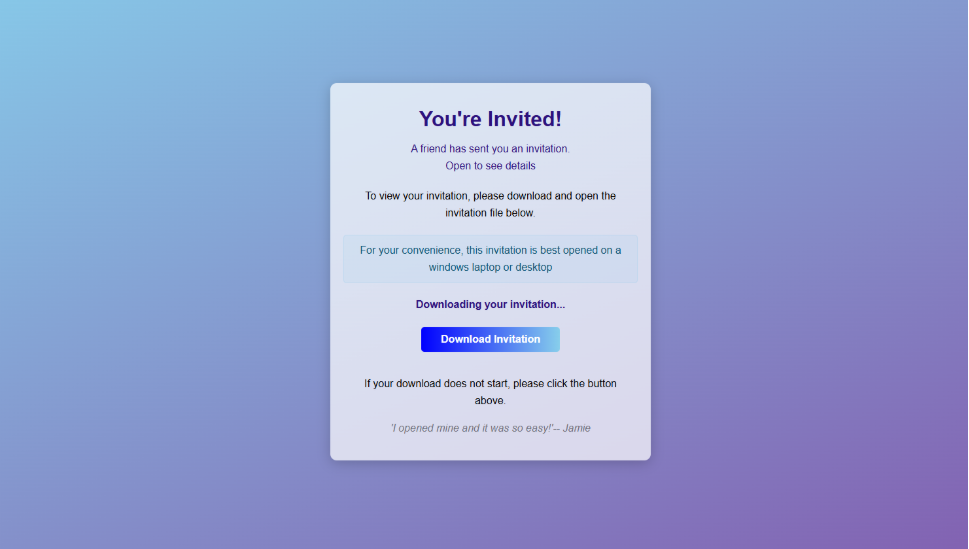
La page d'accueil s'appuie fortement sur le thème de la fête, mais au lieu d'afficher les détails de l'événement, elle incite l'utilisateur à ouvrir un fichier. Pris individuellement, aucun de ces éléments ne semble dangereux, mais ensemble, ils maintiennent l'attention de l'utilisateur sur le fichier « invitation ».
- Un titre audacieux du type « Vous êtes invités ! »
- L'hypothèse qu'un ami ait envoyé l'invitation
- Un message indiquant que l'invitation est mieux visualisée sur un Windows ordinateur portable ou de bureau
- Un compte à rebours indiquant que votre invitation est déjà en cours de « téléchargement »
- Un message suggérant l'urgence et une preuve sociale ( « J'ai ouvert le mien et c'était tellement facile ! » )
En quelques secondes, le navigateur est redirigé vers le téléchargement. RSVPPartyInvitationCard.msi
La page déclenche même le téléchargement automatiquement pour que la victime puisse continuer à progresser sans s'arrêter pour réfléchir.
Ce fichier MSI n'est pas une invitation. C'est un programme d'installation.
L'invité : Que fait réellement le MSI ?
Lorsque l'utilisateur ouvre le fichier MSI, celui-ci lance msiexec.exe et installe silencieusement ScreenConnect Client , un outil d'accès à distance légitime souvent utilisé par les équipes de support informatique.
Il n'y a ni invitation, ni formulaire de confirmation de présence, ni inscription dans le calendrier.
Ce qui se passe à la place :
- Les fichiers binaires de ScreenConnect sont installés sous
C:\Program Files (x86)\ScreenConnect Client\ - Une persistance Windows un service est créé (par exemple, ScreenConnect Client 18d1648b87bb3023).
- ScreenConnect installe plusieurs composants basés sur .NET
- Aucun indicateur clair destiné à l'utilisateur ne signale l'installation d'un outil d'accès à distance.
Du point de vue de la victime, il ne semble pas se passer grand-chose. Mais à ce stade, l'attaquant peut désormais accéder à distance à son ordinateur.
L'after-party : L'accès à distance est établi
Une fois installé, le client ScreenConnect initie des connexions sortantes chiffrées vers les serveurs relais de ScreenConnect, y compris un domaine d'instance attribué de manière unique.
Cette connexion confère à l'attaquant le même niveau d'accès qu'un technicien informatique distant, notamment la possibilité de :
- Visualisez l'écran de la victime en temps réel
- Contrôler la souris et le clavier
- Téléverser ou télécharger des fichiers
- Conserver l'accès même après le redémarrage de l'ordinateur
Comme ScreenConnect est un logiciel légitime couramment utilisé pour l'assistance à distance, sa présence n'est pas toujours évidente. Sur un ordinateur personnel, les premiers signes sont souvent comportementaux, comme des mouvements de curseur inexpliqués. windows qui s'ouvrent automatiquement ou via un processus ScreenConnect que l'utilisateur ne se souvient pas avoir installé.
Pourquoi cette arnaque fonctionne
Cette campagne est efficace car elle cible des comportements humains normaux et prévisibles. Du point de vue de la sécurité comportementale, elle exploite notre curiosité naturelle et semble présenter un faible risque.
La plupart des gens ne perçoivent pas les invitations comme dangereuses. En ouvrir une paraît passif, comme jeter un coup d'œil à un prospectus ou consulter un message, et non comme installer un logiciel.
Même les utilisateurs les plus attentifs à la sécurité sont formés pour se méfier des avertissements et des pressions. Un message amical du type « vous êtes invité » ne déclenche pas ces alertes.
Quand on se rend compte que quelque chose cloche, le logiciel est déjà installé.
Signes indiquant que votre ordinateur pourrait être affecté
Surveillez :
- Un fichier téléchargé ou exécuté nommé
RSVPPartyInvitationCard.msi - Installation inattendue du client ScreenConnect
- UN Windows service nommé ScreenConnect Client avec des caractères aléatoires
- Votre ordinateur établit des connexions HTTPS sortantes vers les domaines relais ScreenConnect.
- Votre système résout le domaine d'hébergement des invitations utilisé dans cette campagne, xnyr[.]digital
Comment rester en sécurité
Cette campagne nous rappelle que les attaques modernes ne s'introduisent pas par effraction ; elles sont provoquées. Les outils d'accès à distance offrent aux attaquants un contrôle étendu sur un système. Agir rapidement permet de limiter les dégâts.
Pour les individus
Si vous recevez un courriel de ce type :
- Méfiez-vous des invitations qui vous demandent de télécharger ou d'ouvrir un logiciel.
- Ne jamais exécuter de fichiers MSI provenant de courriels non sollicités.
- Vérifiez les invitations par un autre canal avant d'ouvrir quoi que ce soit.
Si vous avez déjà cliqué ou exécuté le fichier :
- Déconnectez-vous immédiatement d'Internet.
- Vérifiez la présence de ScreenConnect et désinstallez-le s'il est installé.
- Effectuez une analyse de sécurité complète
- Modifiez vos mots de passe importants depuis un appareil propre et non infecté.
Pour les organisations (notamment au Royaume-Uni)
- Alerte concernant les installations non autorisées de ScreenConnect
- Limiter l'exécution MSI lorsque cela est possible
- Considérez les « outils d’assistance à distance » comme des logiciels à haut risque.
- Sensibilisez les utilisateurs : les invitations ne sont pas des programmes d’installation.
Cette arnaque consiste à installer un outil d'accès à distance légitime sans que l'utilisateur n'ait clairement l'intention de le faire. C'est précisément là que réside la faille. Malwarebytes est conçu pour attraper.
Malwarebytes détecte désormais les nouveaux outils d'accès à distance installés et vous alerte lorsqu'un tel outil apparaît sur votre système. Vous avez alors le choix : confirmer que l'outil est autorisé et fiable, ou le supprimer dans le cas contraire.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .









