Nous avons découvert plusieurs campagnes de diffusion d'un logiciel espion que nous appelons NWHStealer , utilisant divers moyens, allant de faux téléchargements VPN à des utilitaires matériels et des modifications de jeux. Ce qui rend cette campagne particulièrement inquiétante, ce n'est pas seulement le logiciel malveillant lui-même, mais aussi l'ampleur et la crédibilité de sa propagation.
Une fois installé, il peut collecter des données de navigation, des mots de passe enregistrés et des informations sur les portefeuilles de cryptomonnaies, que les attaquants peuvent utiliser pour accéder aux comptes, voler des fonds ou mener d'autres attaques.
Nous avons détecté plusieurs campagnes utilisant différentes plateformes et techniques d'appâtage pour diffuser NWHStealer. Le logiciel malveillant est chargé et exécuté de plusieurs manières, notamment par auto-injection ou par injection dans d'autres processus. RegAsm (Outil d'enregistrement d'assembly de Microsoft). Souvent, des wrappers supplémentaires tels que MSI ou Node.js sont utilisés comme chargeur initial.
Le logiciel malveillant est distribué à l'aide d'appâts (ce que le fichier prétend être) tels que :
- VPN installateurs
- Utilitaires matériels (par exemple
OhmGraphite,Pachtop,HardwareVisualizer,Sidebar Diagnostics) - Logiciels miniers
- Jeux, astuces et mods (par exemple
Xeno)
Il est hébergé ou partagé sur plusieurs canaux de distribution, notamment :
- Des sites web contrefaits imitant des services légitimes, comme Proton VPN
- Les plateformes d'hébergement de code comme GitHub et GitLab
- Services d'hébergement de fichiers tels que MediaFire et SourceForge
- Liens et redirections provenant de sites liés aux jeux et à la sécurité YouTube vidéos
Bien qu'il existe de nombreuses méthodes de distribution, nous examinerons deux cas dans cet article :
- Cas 1 : Un fournisseur d’hébergement web gratuit distribue un fichier ZIP malveillant qui charge le logiciel malveillant par auto-injection.
- Cas 2 : Faux sites web qui chargent le voleur de données en utilisant le détournement de DLL et l’injection dans le processus RegAsm
Cas 1 : Un fournisseur d’hébergement web gratuit distribue le voleur
Le premier cas est le plus inattendu. Nous avons découvert qu'un fournisseur d'hébergement web gratuit, onworks[.]net, héberge dans sa section de téléchargement des fichiers ZIP qui diffusent en fin de compte le logiciel malveillant.
Ce site web, classé parmi les 100 000 premiers, permet aux utilisateurs d'exécuter des machines virtuelles entièrement dans leur navigateur.
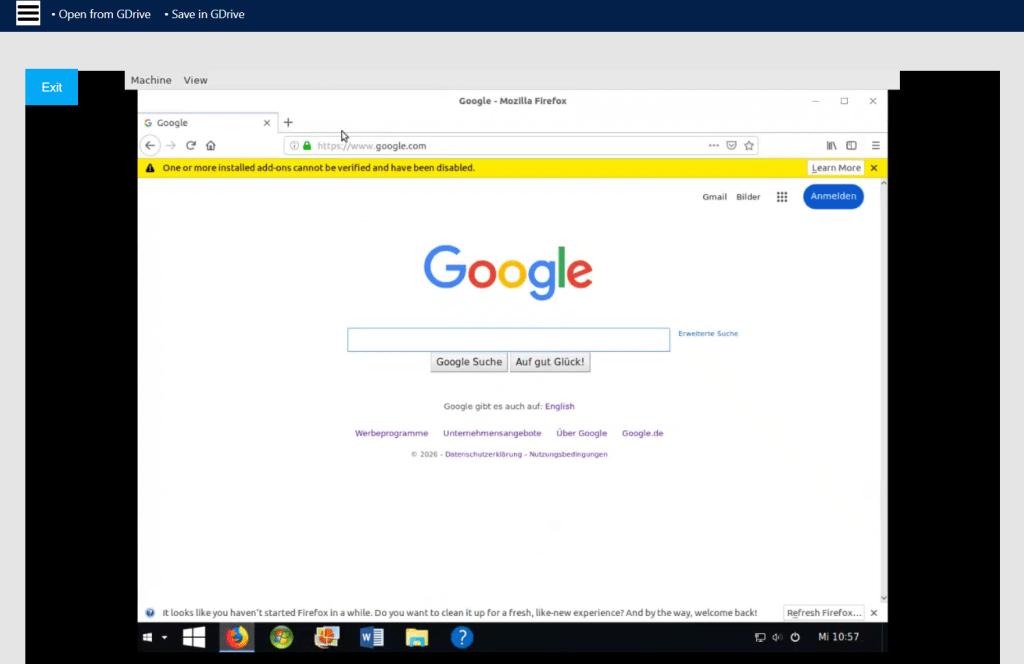
Sur ce site, les utilisateurs téléchargent un fichier ZIP malveillant portant des noms tels que :
OhmGraphite-0.36.1.zipSidebar Diagnostics-3.6.5.zipPachtop_1.2.2.zipHardwareVisualizer_1.3.1.zip
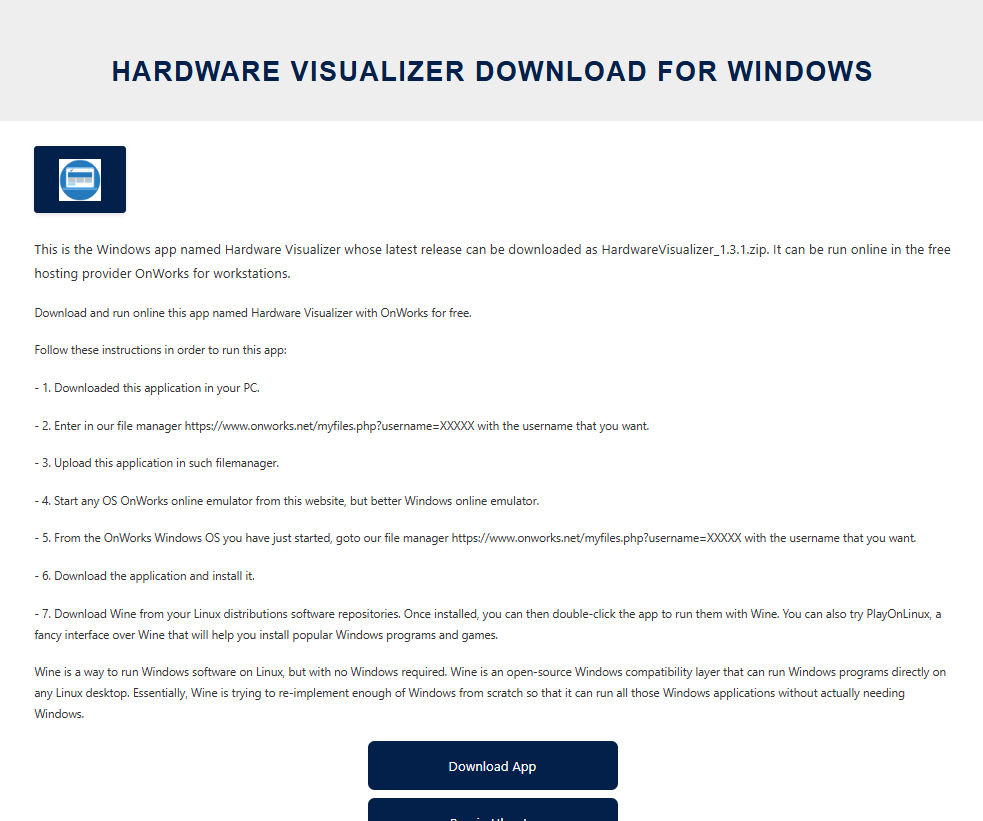
Dans ce cas, le code malveillant responsable du chargement du voleur est intégré dans l'exécutable, par exemple. HardwareVisualizer.exe.
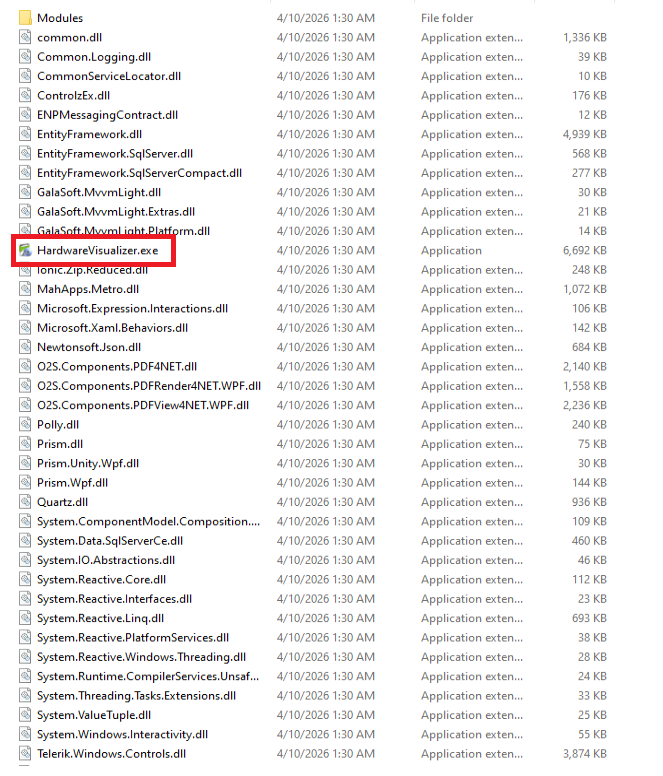
Le chargeur contient du code inutile pour rendre l'analyse plus difficile et effectue plusieurs opérations, notamment :
- Vérification de l'environnement à la recherche d'outils d'analyse et arrêt en cas de détection.
- Implémentation d'une fonction de déchiffrement personnalisée pour les chaînes de caractères
- Résolution de fonctions à l'aide de
LoadLibraryAetGetProcAddress - Déchiffrement et chargement de l'étape suivante à l'aide d'AES-CBC via les API BCrypt
Ce n'est pas le seul mode de distribution de ce logiciel malveillant. Nous avons trouvé des leurres similaires, avec les mêmes noms de fichiers ZIP, qui distribuent le logiciel malveillant par détournement de DLL.
Dans ce cas, HardwareVisualizer.exe Il s'agit en fait de l'exécutable WinRAR, et le code malveillant réside dans WindowsCodecs.dll.
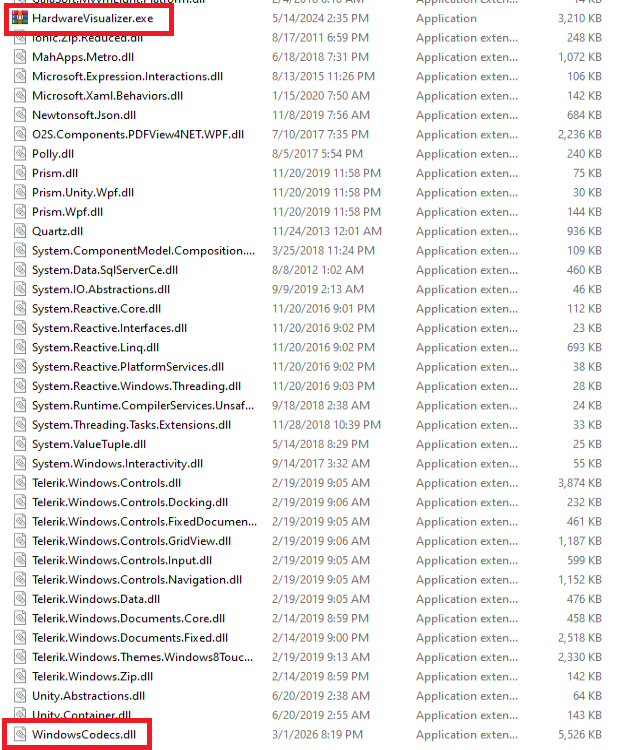
Lors du suivi du chargeur de DLL, nous avons également constaté sa distribution dans d'autres campagnes utilisant différents appâts. Par exemple, dans le second cas analysé, cette DLL malveillante est diffusée via de faux sites web.
Cas 2 : Faux proton VPN site web et chargeur de DLL
Dans le second cas, nous avons détecté un site web usurpant l'identité de Proton. VPN qui contient un fichier ZIP malveillant. Cette archive exécute le voleur de données en détournant une DLL ou un fichier MSI. Précisons que ce programme n'a aucun lien avec Proton. VPN et nous les avons contactés pour leur faire part de nos découvertes.
Des liens vers le site web apparaissent dans plusieurs documents compromis YouTube chaînes, ainsi que des vidéos générées par IA illustrant le processus d'installation :

Chaînes YouTube contenant des Proton malveillants VPN links. 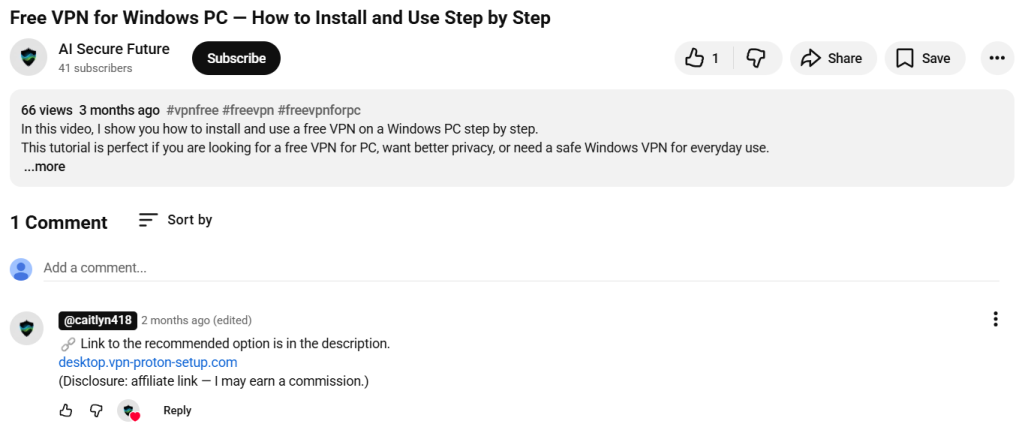
Chaînes YouTube contenant des Proton malveillants VPN links. 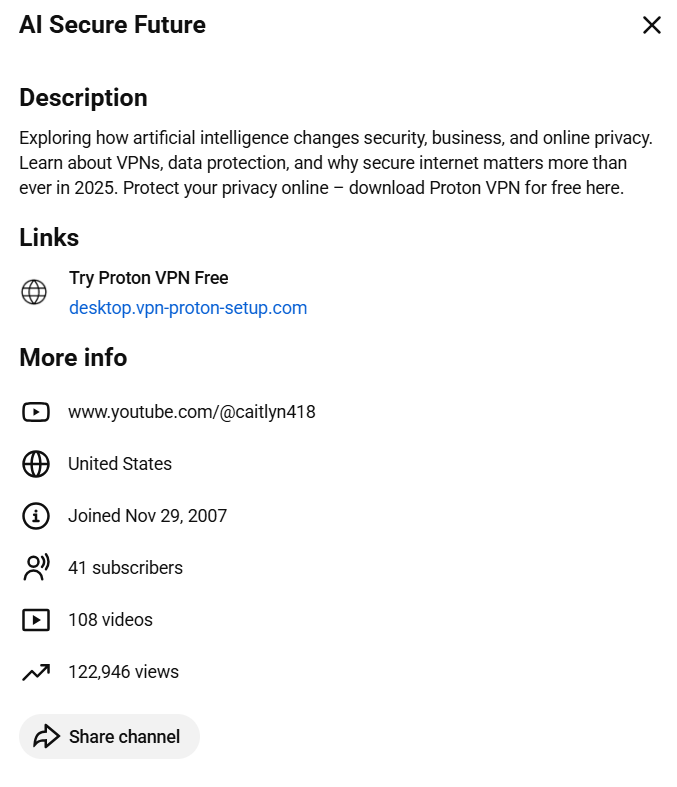
Chaînes YouTube contenant des Proton malveillants VPN links. 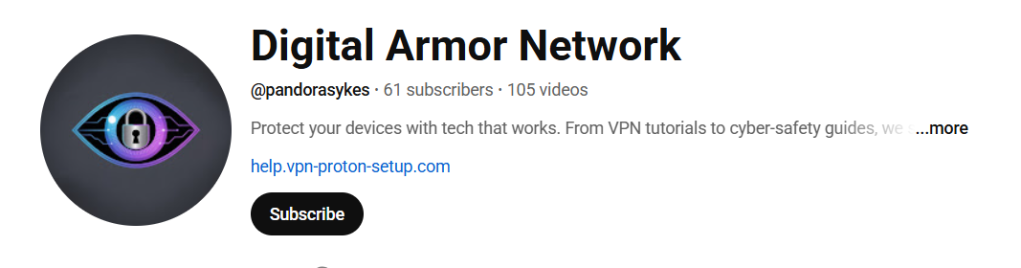
Chaînes YouTube contenant des Proton malveillants VPN links. 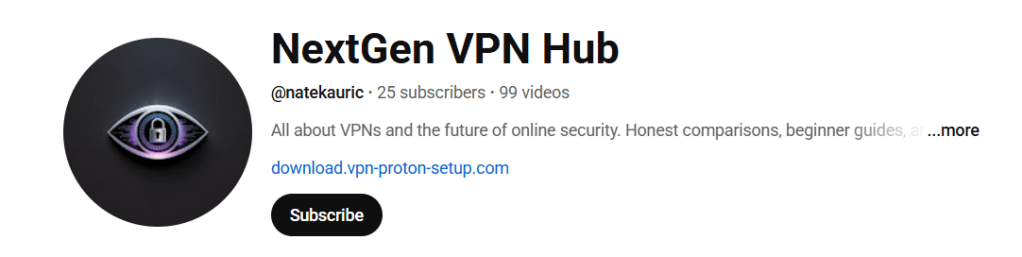
Chaînes YouTube contenant des Proton malveillants VPN links. 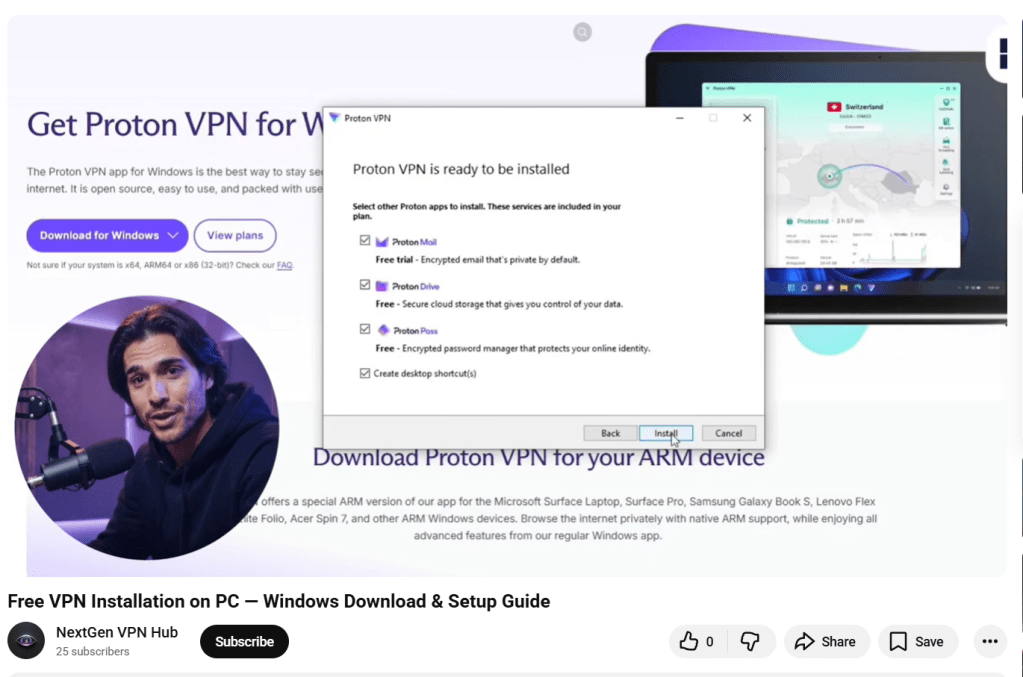
Chaînes YouTube contenant des Proton malveillants VPN links.
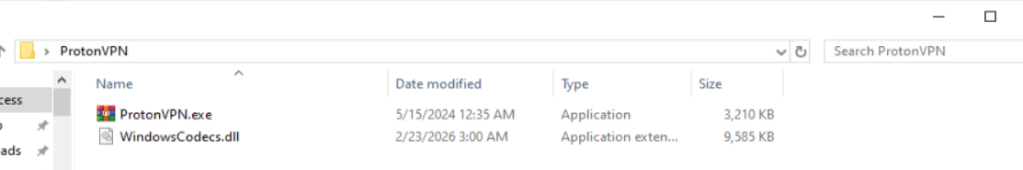
Dans d'autres chaînes d'infection, cette DLL apparaît sous différents noms, tels que :
iviewers.dllTextShaping.dllCrashRpt1403.dll
Cette DLL déchiffre deux ressources intégrées. La méthode de déchiffrement varie selon les exemples : certains utilisent des implémentations AES personnalisées, tandis que d’autres s’appuient sur la bibliothèque OpenSSL.
L'une des ressources déchiffrées est une DLL de deuxième niveau. runpeNew.dll, qui est chargé et exécuté via le GetGet méthode.
La DLL de deuxième étape lance un processus (tel que RegAsm) et effectue l'extraction de processus à l'aide d'API de bas niveau, notamment :
NtProtectVirtualMemoryNtCreateUserProcessNtUnmapViewOfSectionNtAllocateVirtualMemoryNtResumeThread
Charge utile finale : NWHStealer
Au terme de ces chaînes d'infection, l'attaquant déploie NWHStealer. Ce logiciel malveillant s'exécute directement en mémoire ou s'injecte dans d'autres processus, tels que : RegAsm.exe.
Il énumère plus de 25 dossiers et clés de registre associés aux portefeuilles de cryptomonnaies.
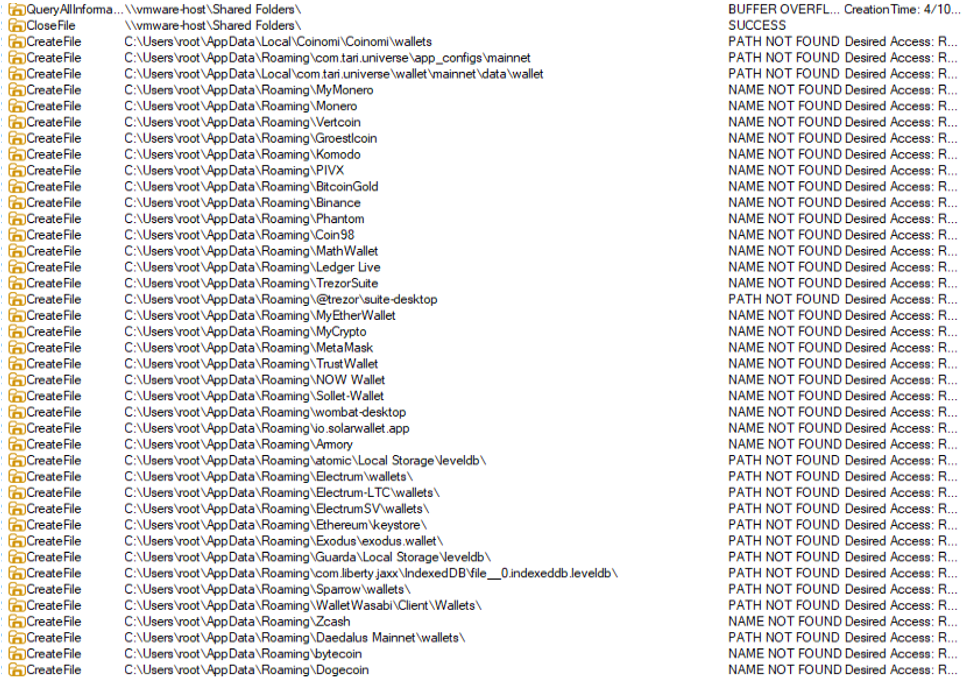
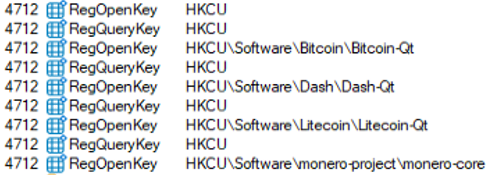
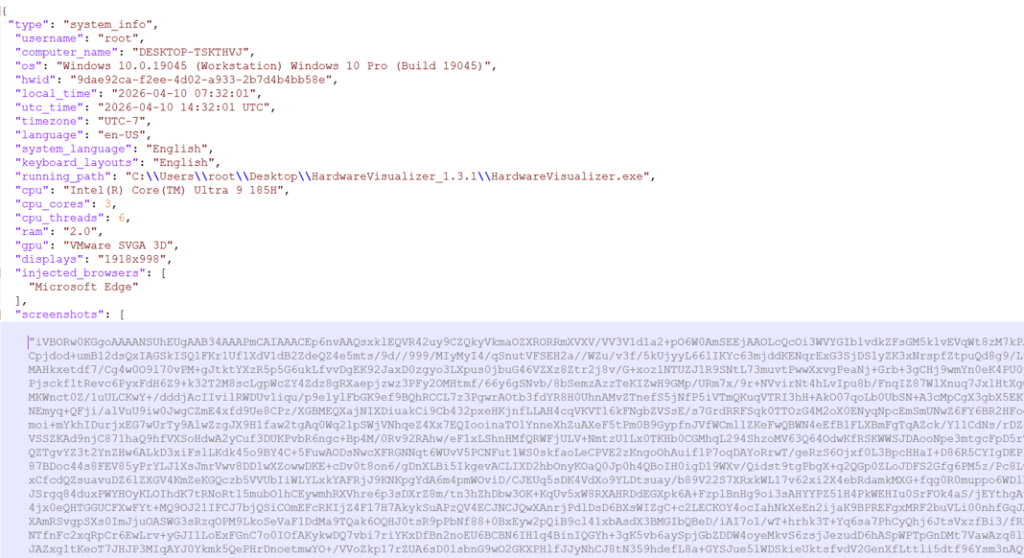
Le voleur collecte et exfiltre également des données provenant de plusieurs navigateurs, notamment Edge , Chrome , Opera, 360 Browser, K-Melon, Brave, Chromium et Chromodo.
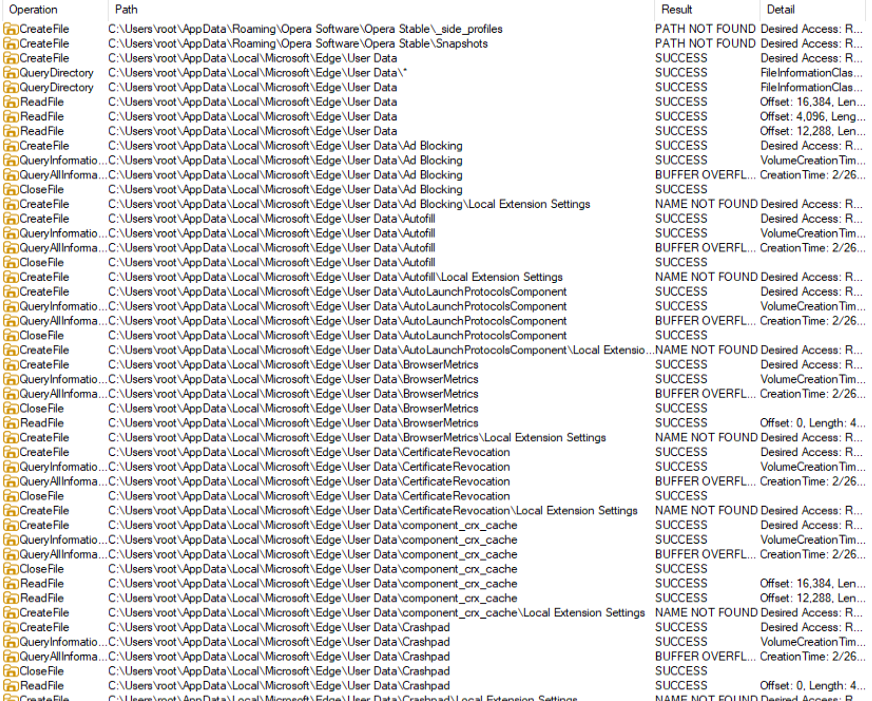
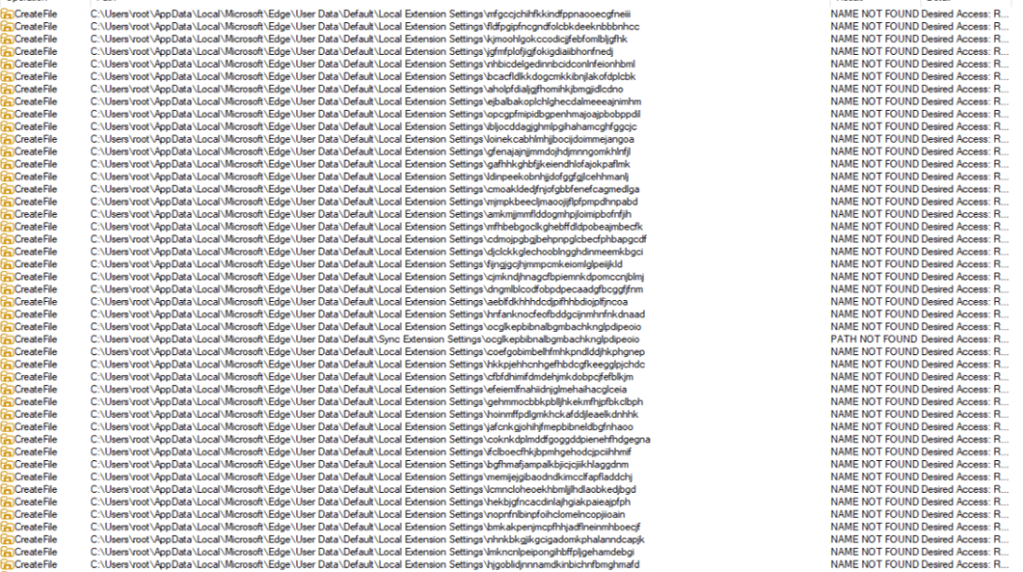
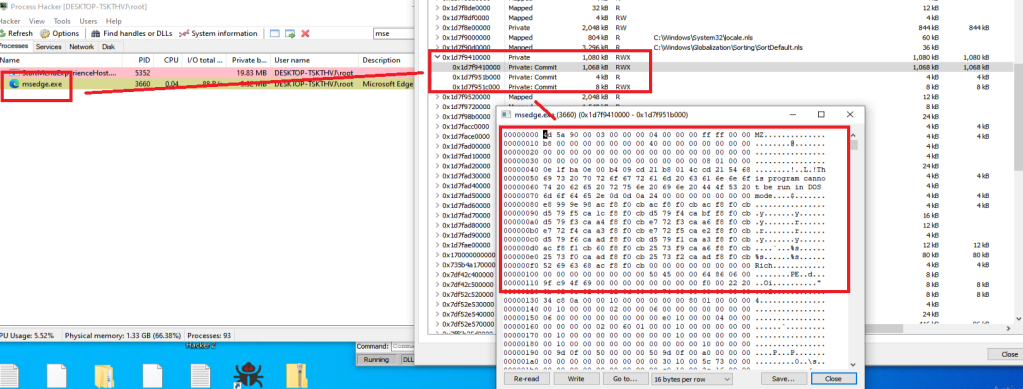
De plus, il injecte une DLL dans les processus du navigateur tels que msedge.exe, firefox.exe, ou chrome.exeCette DLL extrait et déchiffre les données du navigateur avant de les envoyer au serveur de commande et de contrôle (C2).
La DLL injectée exécute également une commande PowerShell qui :
- Crée des répertoires cachés dans
LOCALAPPDATA - Ajoute ces répertoires à Windows Exclusions du défenseur
- Force une mise à jour de la stratégie de groupe
- Chiffre un
getPayloaddemande et l'envoie au C2 - Reçoit et exécute des charges utiles supplémentaires déguisées en processus système (par exemple,
svchost.exe,RuntimeBroker.exe) - Crée des tâches planifiées pour exécuter la charge utile lors de l'ouverture de session de l'utilisateur avec des privilèges élevés.
Les données envoyées au serveur de commande et de contrôle (C2) sont chiffrées à l'aide d'AES-CBC. Si le serveur principal est indisponible, le logiciel malveillant peut récupérer un nouveau domaine C2 via une boîte de dépôt morte Telegram.
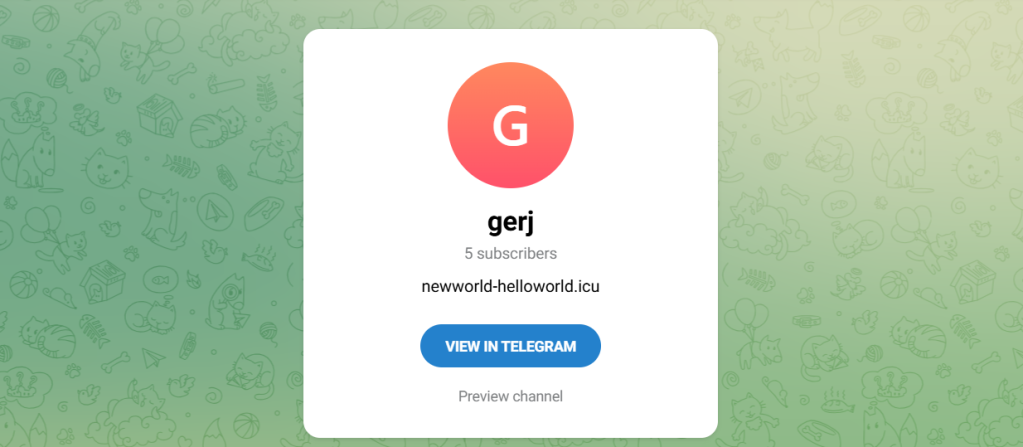
Le voleur utilise également une technique connue de contournement du contrôle de compte d'utilisateur (UAC) CMSTP pour exécuter des commandes PowerShell :
- Génère un résultat aléatoire
.inffichier dans le dossier temporaire - Utilisations
cmstp.exeélever les privilèges - Confirme automatiquement l'invite en utilisant Windows Apis
Comment rester en sécurité
Au lieu de recourir à des courriels d'hameçonnage ou à des escroqueries évidentes, les auteurs de cette campagne dissimulent des logiciels malveillants dans des outils que les utilisateurs recherchent et auxquels ils font confiance. Ils se propagent ainsi via des plateformes comme GitHub, SourceForge et d'autres. YouTube , elles augmentent les chances que les utilisateurs baissent leur garde.
Une fois installé, ce logiciel peut avoir des conséquences graves. Le vol de données de navigation, de mots de passe enregistrés et d'informations de portefeuilles de cryptomonnaies peut entraîner la prise de contrôle de comptes, des pertes financières et des compromissions plus importantes.
Voici nos conseils pour éviter de se faire prendre :
- Téléchargez les logiciels uniquement depuis les sites web officiels.
- Soyez prudent avec les téléchargements provenant de GitHub, SourceForge ou de plateformes de partage de fichiers, sauf si vous faites confiance à la source.
- Vérifiez les signatures des fichiers et les informations de l'éditeur avant d'exécuter quoi que ce soit.
- Évitez de télécharger des outils à partir de liens dans YouTube descriptions
- Conseil de pro : Installez Malwarebytes Browser Guard sur votre navigateur pour bloquer les URL malveillantes.
Indicateurs de compromission (IOC)
Vérifiez la signature et la version du logiciel dans les archives suspectes.
Hachages
e97cb6cbcf2583fe4d8dcabd70d3f67f6cc977fc9a8cbb42f8a2284efe24a1e3
2494709b8a2646640b08b1d5d75b6bfb3167540ed4acdb55ded050f6df9c53b3
Domaines
vpn-proton-setup[.]com (faux site web)
get-proton-vpn[.]com (faux site web)
newworld-helloworld[.]icu (Domaine C2)
https://t[.]me/gerj_threuh (Boîte relais Telegram)
URL
https://www.onworks[.]net/software/windows/app-hardware-visualizer
https://sourceforge[.]net/projects/sidebar-diagnostics/files/Sidebar%20Diagnostics-3.6.5.zip
https://github[.]com/PieceHydromancer/Lossless-Scaling-v3.22-Windows-Edition/releases/download/Fps/Lossless.Scaling.v3.22.zip
Cette liste d'URL malveillantes est partielle. Téléchargez l' extension Malwarebytes Browser Guard pour une protection complète et pour bloquer les autres URL malveillantes.