Face à la hausse des licenciements et à l'afflux de demandeurs d'emploi, les campagnes d'hameçonnage usurpant l'identité de grandes marques, dont Coca-Cola et Ferrari, s'intensifient et sont plus sophistiquées que jamais.
La première arnaque que nous avons découverte utilise une page de réservation convaincante pour collecter des informations personnelles, puis trompe les victimes afin qu'elles lui communiquent leurs identifiants de compte professionnel Google via une fausse page de connexion dissimulée dans ce qui ressemble à une véritable page de réservation. Chrome Fenêtre du navigateur. Ce qui rend cette campagne particulièrement dangereuse, c'est qu'elle va au-delà de la simple astuce de la fausse fenêtre : le kit ne se contente pas de récupérer un mot de passe et de s'arrêter là ; le code source montre qu'il transmet les données saisies par l'utilisateur à un serveur contrôlé par un attaquant et qu'il affiche dynamiquement différentes invites d'authentification à deux facteurs en fonction de la réponse du serveur, conformément aux frameworks de phishing en temps réel conçus pour contourner l'authentification multifacteur.
Si vous avez reçu une offre d'emploi inattendue vous demandant de « programmer un appel », voici ce à quoi il faut faire attention.
Un contexte propice aux arnaques à l'emploi
Ces escroqueries ne sont pas un phénomène isolé. Le marché du travail américain subit une pression constante, les employeurs ayant licencié plus de 1,17 million de salariés en 2025 – un record depuis le début de la pandémie –, une situation alimentée par une combinaison de facteurs : réductions des effectifs fédéraux, compression des coûts dans les entreprises et ralentissement général des embauches. Le taux de chômage a atteint un pic de 4,5 % en novembre 2025, son plus haut niveau en quatre ans, et le chômage de longue durée, qui concerne les personnes sans emploi depuis 27 semaines ou plus, a augmenté de 322 000 au cours de l’année écoulée.
Dans un entretien avec CNBC, Heather Long, économiste en chef de Navy Federal Credit Union, a décrit les perspectives sans détour : « Le printemps risque d'être difficile pour les demandeurs d'emploi. »
Malgré la crise, les escrocs restent très actifs. Selon la FTC (Commission fédérale du commerce), les pertes liées aux arnaques à l'emploi ont explosé, passant de 90 millions de dollars en 2020 à plus de 501 millions en 2024, le nombre de signalements ayant triplé durant cette période. Comme l'a déclaré Melanie McGovern du Better Business Bureau (BBB) : « Les arnaques à l'emploi font un retour en force. »
Nous avons récemment découvert deux campagnes illustrant le perfectionnement de ces techniques d'hameçonnage : l'une usurpe l'identité de Coca-Cola, l'autre celle de Ferrari. Toutes deux exploitent le désespoir et la confiance véhiculés par un marché du travail concurrentiel, et utilisent des kits d'hameçonnage bien plus sophistiqués qu'une simple fausse page de connexion.
Arnaque n° 1 : L’entretien d’embauche chez Coca-Cola qui vous vole votre compte Google
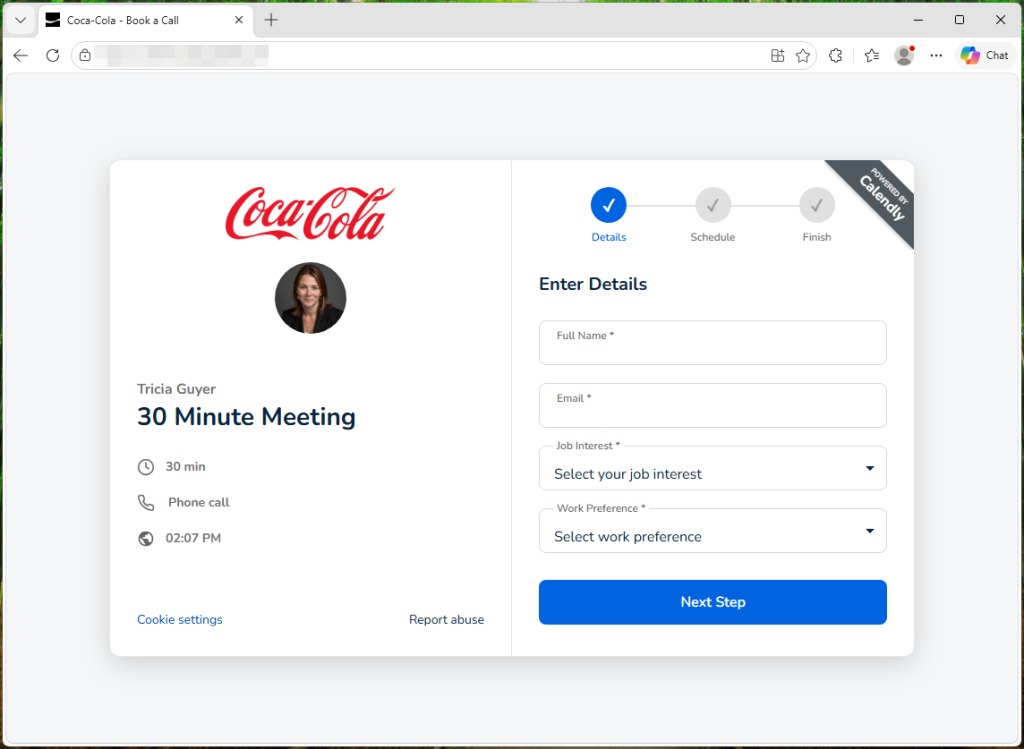
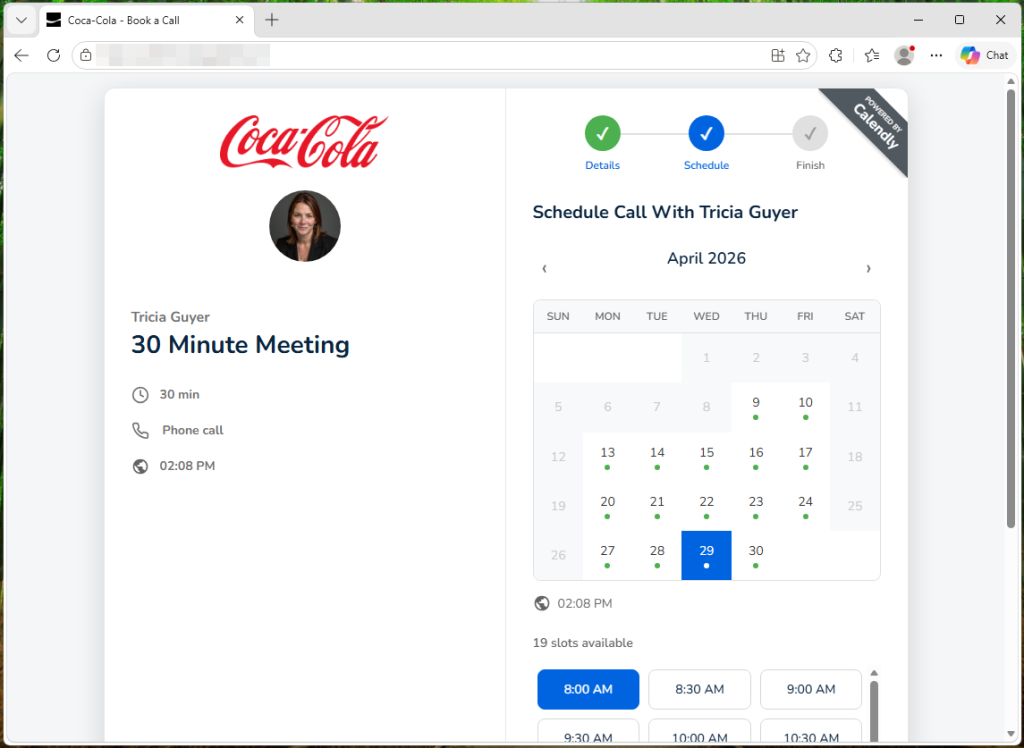
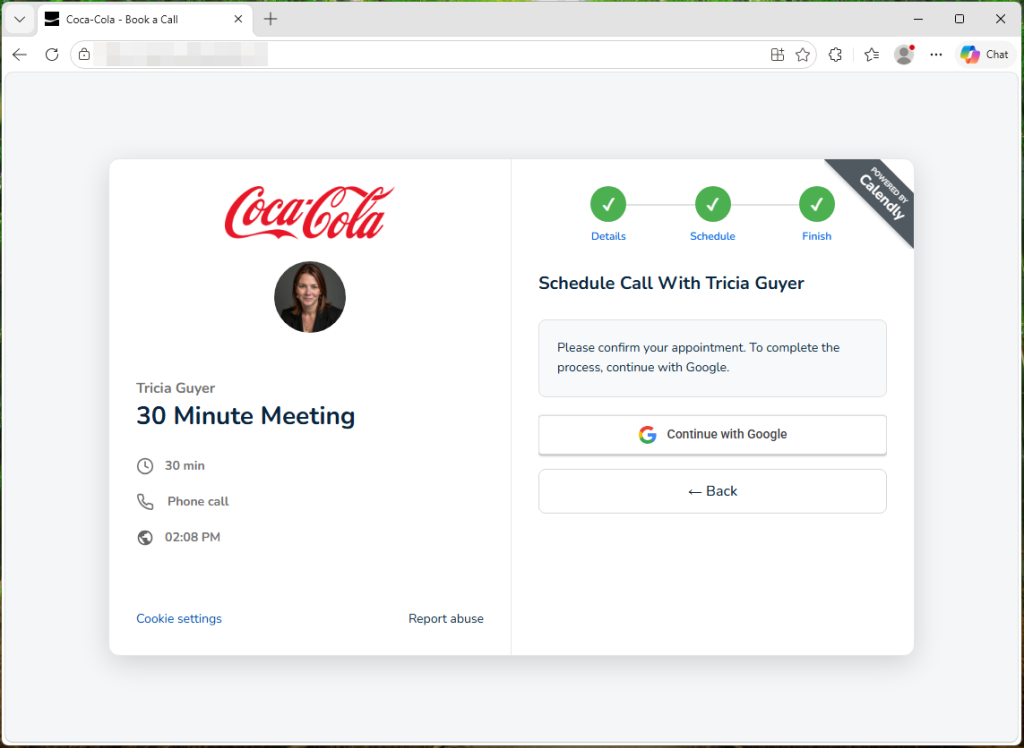
L'attaque commence par un lien vers ce qui semble être une page de planification Calendly pour une recruteuse de Coca-Cola nommée « Tricia Guyer ». On vous demande de renseigner votre nom, votre adresse e-mail, le type de poste qui vous intéresse et vos préférences de travail ; rien qui ne susciterait d'inquiétude lors d'une recherche d'emploi normale.
Le premier signe d'alerte, cependant, est la manière dont vous avez obtenu ce lien. Les recruteurs légitimes n'envoient généralement pas de liens de planification d'entretien sans avoir pris contact au préalable ou sans avoir reçu votre candidature. En d'autres termes, si vous n'avez pas postulé chez Coca-Cola et que vous n'avez jamais parlé à cette personne, considérez ce lien avec la plus grande méfiance, aussi professionnelle que puisse paraître la page.
La fausse fenêtre de navigateur qui trompe même les utilisateurs les plus prudents
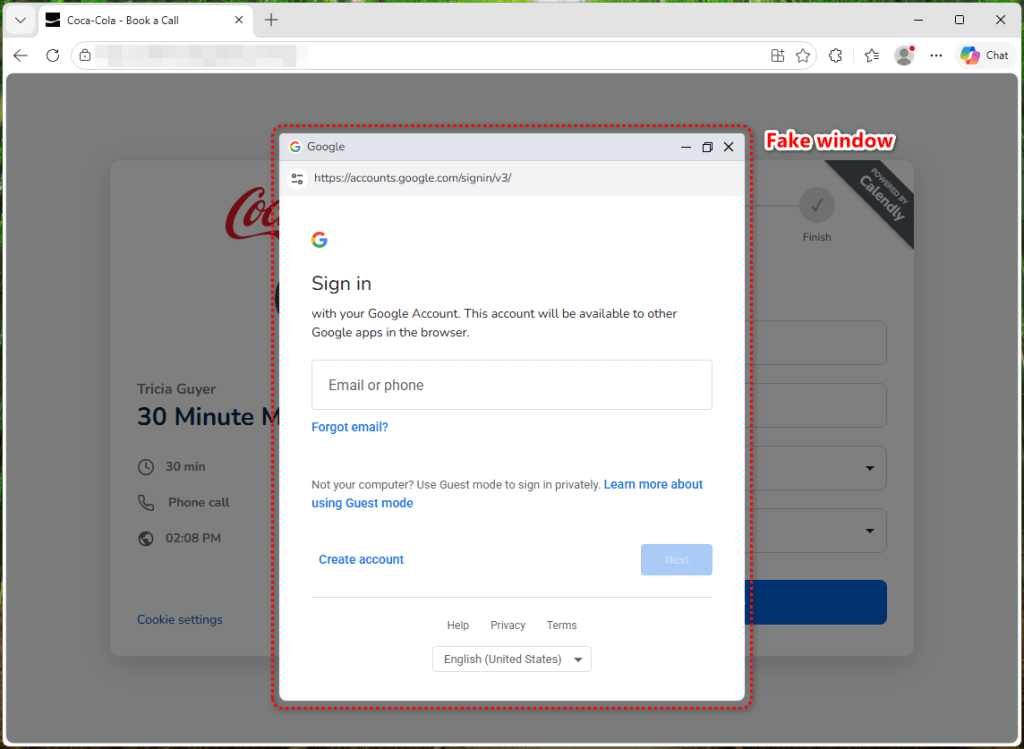
Après avoir rempli le formulaire de réservation, il vous est demandé de choisir une date et de cliquer sur « Continuer avec Google ». C’est là que quelque chose de sournois se produit. Au lieu d’ouvrir une véritable page de connexion Google, le site affiche une page simulée. Chrome Une fenêtre de navigateur intégrée à la page web, au lieu d'ouvrir une véritable fenêtre contextuelle. Elle comporte même une barre de titre avec des boutons réduire, agrandir et fermer. Elle possède également une barre d'adresse qui indique : https://accounts.google.com/signin/v3/.
À bien des égards, cela ressemble trait pour trait à une fenêtre contextuelle de Google, mais ce n'en est pas une. Il s'agit simplement d'une image d'une telle fenêtre, sur laquelle sont superposés des champs de formulaire.
Ils ne veulent pas seulement votre mot de passe, ils veulent aussi votre code de vérification.
La plupart des attaques par fausse fenêtre de navigateur sont relativement simples : elles affichent un formulaire de connexion convaincant, récupèrent votre adresse e-mail et votre mot de passe, puis s'arrêtent là. Si l'authentification à deux facteurs est activée, ces identifiants volés ne suffisent pas à accéder à votre compte, car l'attaquant se heurte à un obstacle lors de l'étape de vérification.
Ce kit n'atteint pas cette limite.
Une fois votre adresse e-mail et votre mot de passe saisis, la page interroge le serveur de l'attaquant toutes les trois secondes (un comportement visible dans le code source) afin de recevoir des instructions sur le contenu à afficher ensuite. De l'autre côté, les identifiants soumis sont envoyés au serveur de l'attaquant via un point de terminaison de connexion dédié. Le comportement du kit (interrogation immédiate du serveur pour obtenir un type de défi d'authentification après la soumission) est cohérent avec l'utilisation simultanée de ces identifiants par l'attaquant pour se connecter à son compte Google. Le kit comprend quatre écrans de vérification distincts : pour les codes envoyés par e-mail, les codes d'authentification, les codes SMS et les invites téléphoniques Google. Lorsque Google demande une seconde étape de vérification, le serveur indique à la page quel écran afficher, et le code source redirige la victime vers l'invite correspondante en fonction de la valeur `authType` dans la réponse du serveur. Vous voyez alors une invite Google d'apparence normale et saisissez le code sans réfléchir.
Comme ces échanges ont lieu toutes les quelques secondes, l'attaquant peut relayer chaque demande d'authentification et saisir votre réponse dans l'identifiant Google presque instantanément. Le serveur peut également afficher des messages d'erreur personnalisés. Le code vérifie la présence d'un champ d'erreur dans la réponse du serveur et l'affiche directement – par exemple : « Mot de passe incorrect, veuillez réessayer » – pour forcer une nouvelle tentative en cas de problème de son côté. Cela transforme ce qui serait normalement une simple intrusion en une potentielle prise de contrôle totale de votre compte, même avec l'authentification à deux facteurs activée. Au moment où la page « Réunion confirmée » s'affiche, vos identifiants et les codes de vérification que vous avez saisis ont déjà été envoyés au serveur de l'attaquant.
Un compte Gmail personnel ? Ils n'en veulent pas.
Un détail révélateur : le formulaire rejette les adresses @gmail.com avec le message « Veuillez utiliser votre adresse e-mail professionnelle » – un filtre intégré au code source. Ce système cible spécifiquement les comptes Google Workspace d’entreprise. La raison est simple : un compte professionnel compromis est bien plus précieux, car il permet d’accéder aux e-mails de l’entreprise, aux documents partagés, aux calendriers internes et peut servir à lancer des attaques contre des collègues.
Arnaque n° 2 : La page carrière de Ferrari qui vous vole votre compte Facebook informations d'identification
Le kit Coca-Cola n'est pas un cas isolé. Nous avons découvert une seconde campagne d'hameçonnage, usurpant l'identité de Ferrari, qui utilise une approche différente mais tout aussi efficace.
La page se présente comme le portail de carrière officiel de Ferrari. Elle comprend la barre de navigation de l'entreprise, son logo et les sections habituelles d'une page de recrutement : « Opportunités de carrière », « Priorité aux personnes », « La passion au cœur de nos activités » et « Excellence ».
Mais le piège se trouve en haut de la page. Une fenêtre contextuelle s'affiche, indiquant que vous avez été invité à postuler à un poste en marketing. Elle explique que vous accédez à la page via une invitation par e-mail directe visant à accélérer le processus de sélection. Elle vous demande ensuite de « Continuer avec ». Facebook « ou pour saisir votre adresse e-mail avec un code d'accès. »
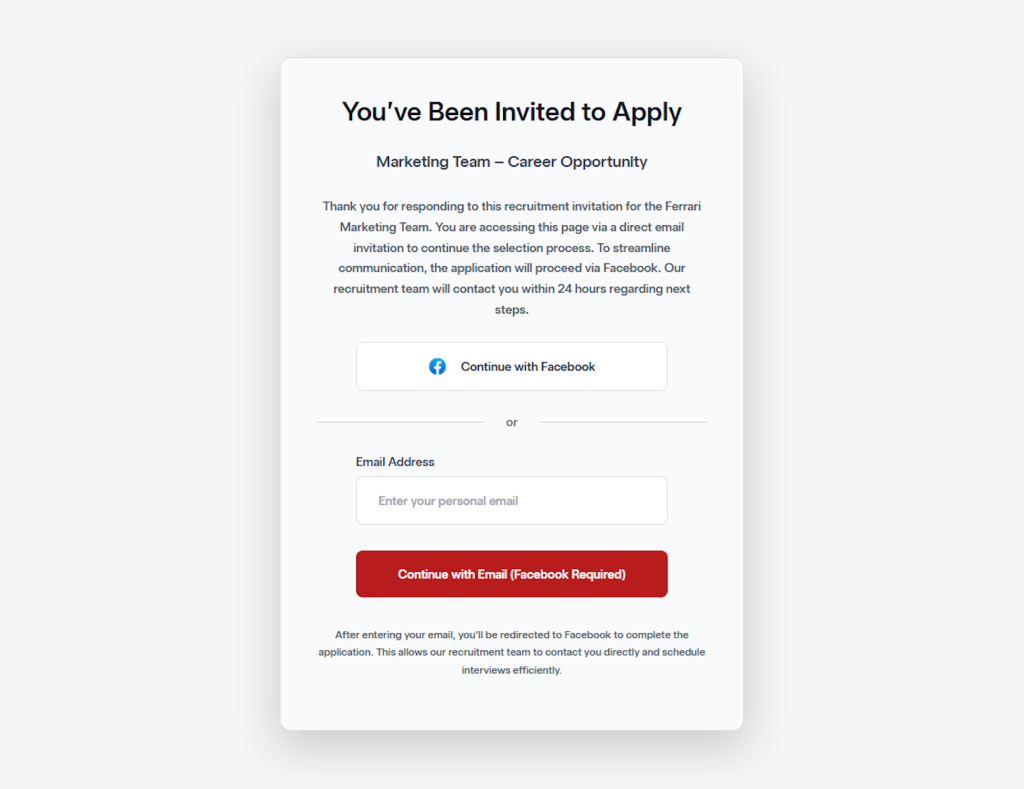
Voici l'hameçonnage. Que vous cliquiez sur le Facebook Si vous cliquez sur le bouton ou saisissez votre adresse e-mail, vous êtes redirigé vers un faux site web. Facebook Page de connexion conçue pour récupérer vos identifiants. Cette approche imite une technique d'hameçonnage OAuth courante : de nombreux portails de candidature légitimes permettent la connexion via les réseaux sociaux, ce qui rend cette arnaque particulièrement convaincante. La victime n'est pas invitée à effectuer une action inhabituelle ; il lui suffit de se « connecter avec ». Facebook « pour remplir une demande d’emploi. »
Contrairement à la campagne de Coca-Cola, qui ciblait les comptes Google Workspace d'entreprise et proposait un kit sophistiqué de contournement de l'authentification multifacteur, l'escroquerie Ferrari ratisse plus large en s'attaquant à… Facebook Des identifiants compromis. Facebook Ce compte peut donner aux attaquants accès aux services associés, aux messages personnels et aux informations d'identité, ce qui facilite la poursuite des opérations d'ingénierie sociale . Il sert également de tremplin pour diffuser des escroqueries auprès des contacts de la victime.
Le point commun entre ces deux campagnes est l'appât : le nom prestigieux d'une entreprise et la promesse d'une opportunité de carrière. Sur un marché du travail où des millions de personnes recherchent activement un emploi, cette combinaison est d'une efficacité redoutable.
Comment se protéger
- Méfiez-vous des offres d'emploi non sollicitées . Si vous n'avez pas postulé et que vous ne connaissez pas le recruteur, ne cliquez pas sur le lien. Consultez directement la page Carrières de l'entreprise et vérifiez l'existence du poste et du recruteur.
- Savoir repérer une fausse fenêtre de navigateur :
- Essayez de faire glisser la « fenêtre contextuelle » : une vraie fenêtre contextuelle se déplace librement en dehors de votre fenêtre de navigateur principale, tandis qu’une fausse reste bloquée sur les bords car elle fait partie de la page.
- Essayez de réduire votre navigateur : une véritable fenêtre contextuelle reste sur votre bureau dans sa propre fenêtre, tandis qu’une fausse disparaît avec la page.
- Examinez la barre d'adresse dans la fenêtre : elle peut sembler correcte, mais il ne s'agit que d'une image. Vous ne pouvez ni cliquer dessus, ni sélectionner le texte, ni saisir une nouvelle adresse comme dans un véritable navigateur.
- Même si la fenêtre contextuelle réussit les tests ci-dessus, vérifiez toujours l'URL avant de saisir des informations d'identification .
- Ne saisissez jamais vos mots de passe sur une page de planification . Les services légitimes comme Calendly ne demandent pas votre mot de passe de messagerie pour réserver une réunion.
- Si vous avez déjà saisi vos identifiants, changez immédiatement votre mot de passe Google et révoquez toutes les sessions à l'adresse indiquée. myaccount .google.com > Sécurité > Vos appareils.
Le marché du travail est un terrain de chasse pour les escrocs.
Les personnes en recherche d'emploi sont particulièrement vulnérables au phishing. Elles s'attendent à recevoir des courriels d'inconnus, sont habituées à remplir des formulaires et sont suffisamment motivées par l'opportunité pour ne pas s'interroger sur une étape de connexion supplémentaire. Avec un taux de chômage américain oscillant entre 4,3 et 4,4 % jusqu'à début 2026, des centaines de milliers de fonctionnaires fédéraux récemment licenciés en concurrence pour des postes dans le secteur privé et un rythme d'embauche au plus bas depuis des années, le nombre de victimes potentielles n'a jamais été aussi élevé. Les escrocs le savent et investissent massivement pour rendre leurs arnaques crédibles, avec de véritables logos d'entreprises, des interfaces de réservation professionnelles et de fausses pages de connexion impeccables. Ces techniques s'améliorent plus vite que la plupart des gens ne s'adaptent.
La meilleure protection n'est pas de repérer les faux profils, mais de savoir qu'aucun processus de recrutement légitime ne vous demandera jamais de vous authentifier via une page inconnue, même si elle se fait passer pour Google. Facebook ou toute autre chose. En cas de doute, fermez l'onglet, rendez-vous directement sur le site web de l'entreprise et faites votre demande de manière traditionnelle.
Indicateurs de compromission (IOC)
Domaine
- hrguxhellito281[.]onrender[.]com (serveur back-end)
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .