Des cybercriminels exploitent l'infrastructure d'Adobe dans un LinkedIn campagne d'hameçonnage qui vole des mots de passe et redirige les victimes vers des sites légitimes LinkedIn site ensuite.
Le courriel d'hameçonnage se fait passer pour une demande de renseignements commerciaux conçue pour faire croire qu'elle provient de LinkedIn et comprend une fausse pièce jointe « contrat ». Mais elle comporte plusieurs signaux d’alarme :
- Le nom de l'expéditeur, l'adresse électronique et la signature électronique ne correspondent pas.
- L'entreprise expéditrice existe, mais pas aux États-Unis.
- Le nom de l'expéditeur existe, mais pas dans cette entreprise.
- La pièce jointe possède une double extension de fichier :
pdf.html
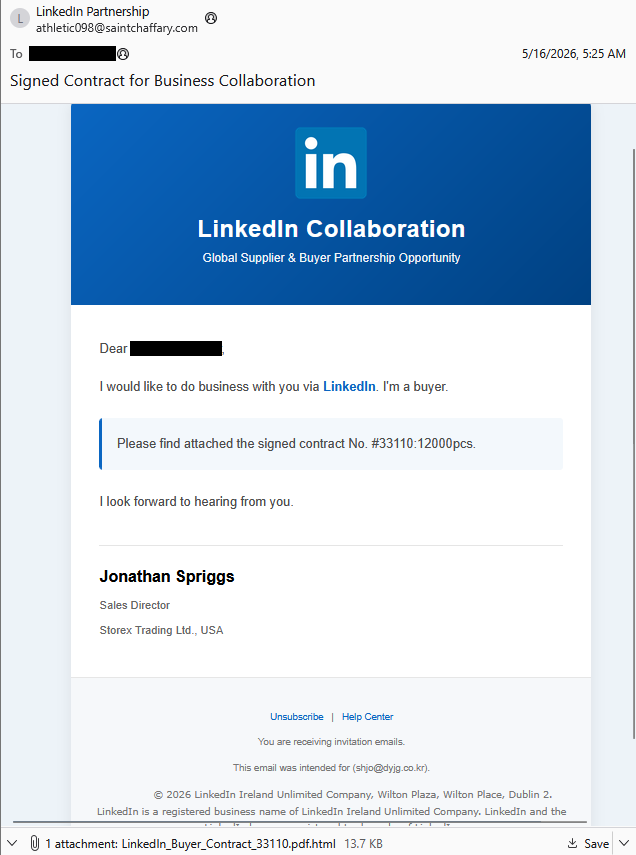
« Je souhaiterais faire affaire avec vous via LinkedIn . Je suis un acheteur. »
Veuillez trouver ci-joint le contrat signé n° #33110 : 12000 pièces.
Je suis dans l'attente de votre réponse. "

Arnaque ou légitime ? Scam Guard vous le dit.
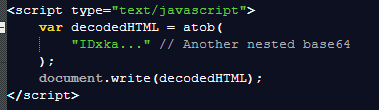
L'utilisation de doubles extensions de fichiers est souvent trompeuse. Le fichier HTML joint est fortement obscurci. En réalité, il s'agit d'une simple ligne de JavaScript.
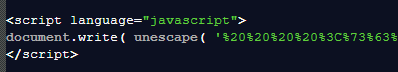
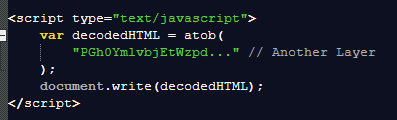
Le script utilise deux méthodes d'obfuscation courantes : l'encodage URL et Base64. Il est divisé en deux sections encodées en Base64.
En ouvrant la pièce jointe, vous trouverez un simple formulaire de connexion.
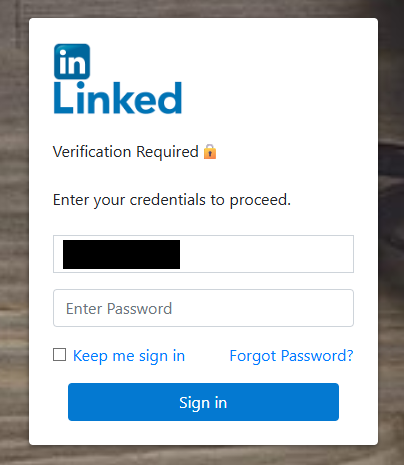
L'adresse e-mail du destinataire est codée en dur et vous ne pouvez ni la modifier ni la supprimer. Cela pourrait s'expliquer par le fait que certains chercheurs n'hésitent pas à saturer le canal de réception avec de fausses informations d'identification.
Mais c'est au niveau de la détermination du canal de réception que les choses deviennent intéressantes. L'analyse du réseau révèle cette URL :
https://lnkd.tt.omtrdc.net/rest/v1/delivery
Ce domaine appartient à Adobe et est associé à la plateforme de tests A/B Adobe Target. Cependant, la campagne n'utilise pas Adobe Target pour obtenir les identifiants volés. Les attaquants exploitent plutôt Adobe Target comme point de redirection/d'abus dans leur stratégie d'hameçonnage, probablement pour suivre les victimes qui se sont fait piéger par l'e-mail.
Au final, il redirige la cible vers le site légitime business.linkedin.com site destiné à réduire les soupçons que la cible pourrait encore avoir.
Après avoir désobfusqué les scripts, nous avons trouvé la destination des identifiants soumis :

En définitive, malgré le niveau d'obscurcissement, la méthode est très rudimentaire et simple :
PUBLIER à : http://a1263367.xsph.ru/taam/Ln.php
Avec des données :
- AA = adresse e-mail codée en dur
- BB = le mot de passe saisi par l'utilisateur
Le fichier PHP hébergé sur un .ru le domaine gère la redirection vers LinkedIn , faisant croire à la victime qu'elle s'est connectée avec succès.
Comment rester en sécurité
La bonne nouvelle : une fois les signes avant-coureurs identifiés, ces attaques sont bien plus faciles à repérer et à bloquer. La mauvaise nouvelle : elles sont peu coûteuses, facilement reproductibles et susceptibles de continuer à circuler.
Alors la prochaine fois qu'un fichier « PDF » vous demandera votre mot de passe dans votre navigateur, prenez un instant pour réfléchir à ce qui pourrait se cacher en dessous.
Outre le fait d'éviter les pièces jointes non sollicitées, voici quelques conseils pour rester en sécurité :
- Accédez à vos comptes uniquement via les applications officielles ou en saisissant directement l'adresse du site web officiel dans votre navigateur.
- Vérifiez attentivement les extensions de fichiers. Même si un fichier ressemble à un PDF, il se peut qu'il n'en soit pas un.
- Activez l'authentification multifacteurs pour vos comptes critiques.
- Utilisez une solution anti-malware à jour et en temps réel, dotée d'un module de protection web.
Conseil de pro : Malwarebytes Scam Guard a reconnu ce courriel comme une arnaque.
Les escrocs n'ont pas besoin de vous pirater. Il leur suffit que vous cliquiez une seule fois.
Malwarebytes Identity Theft Protection détecte les activités suspectes avant qu'elles ne deviennent un problème.