Les amateurs de jeux rétro doivent se méfier des projets GitHub qui se présentent comme des outils ou des plugins pour leurs consoles. Des pirates peuvent dissimuler des logiciels malveillants classiques sous l'apparence de logiciels non officiels, et cette technique fonctionne sur toutes les plateformes rétro disposant d'une communauté de modding active, et pas seulement sur une seule console.
Nous avons récemment examiné un exemple ciblant les possesseurs de PlayStation Vita : un faux projet se faisant passer pour un outil audio gratuit, mais qui en réalité… Windows Un logiciel malveillant sur votre ordinateur.
Le projet, nommé EQVita, ressemble à un plugin homebrew classique. Il possède un fichier README soigné, un bouton de téléchargement, des captures d'écran et une interface claire. Mais le fichier téléchargé ne contient absolument rien pour la PS Vita. Il contient trois fichiers. Windows Parmi ces fichiers, le fichier texte d'apparence inoffensive cache en réalité un script qui se connecte discrètement au serveur de l'attaquant une fois exécuté.
Il ne s'agit pas d'un cas isolé. D'autres chercheurs ont observé des attaquants utiliser de faux dépôts GitHub — agrémentés de descriptions générées par IA — pour diffuser un type de logiciel malveillant appelé SmartLoader, qui installe ensuite des logiciels malveillants voleurs de mots de passe et de portefeuilles numériques, tels que Lumma Stealer. Le téléchargement d'EQVita utilise la même méthode, remaniée pour séduire les amateurs de jeux rétro.
Jetez un œil à la comparaison ci-dessous. À gauche, un faux dépôt GitHub ; à droite, un vrai.
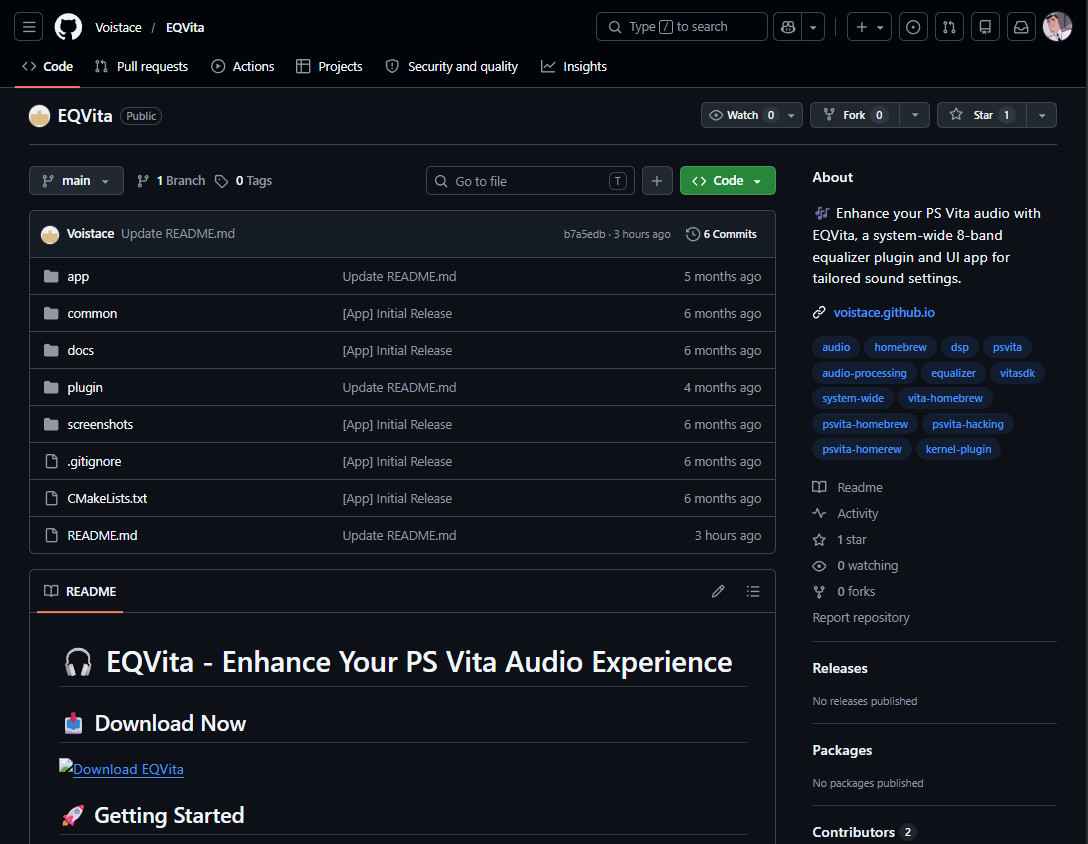
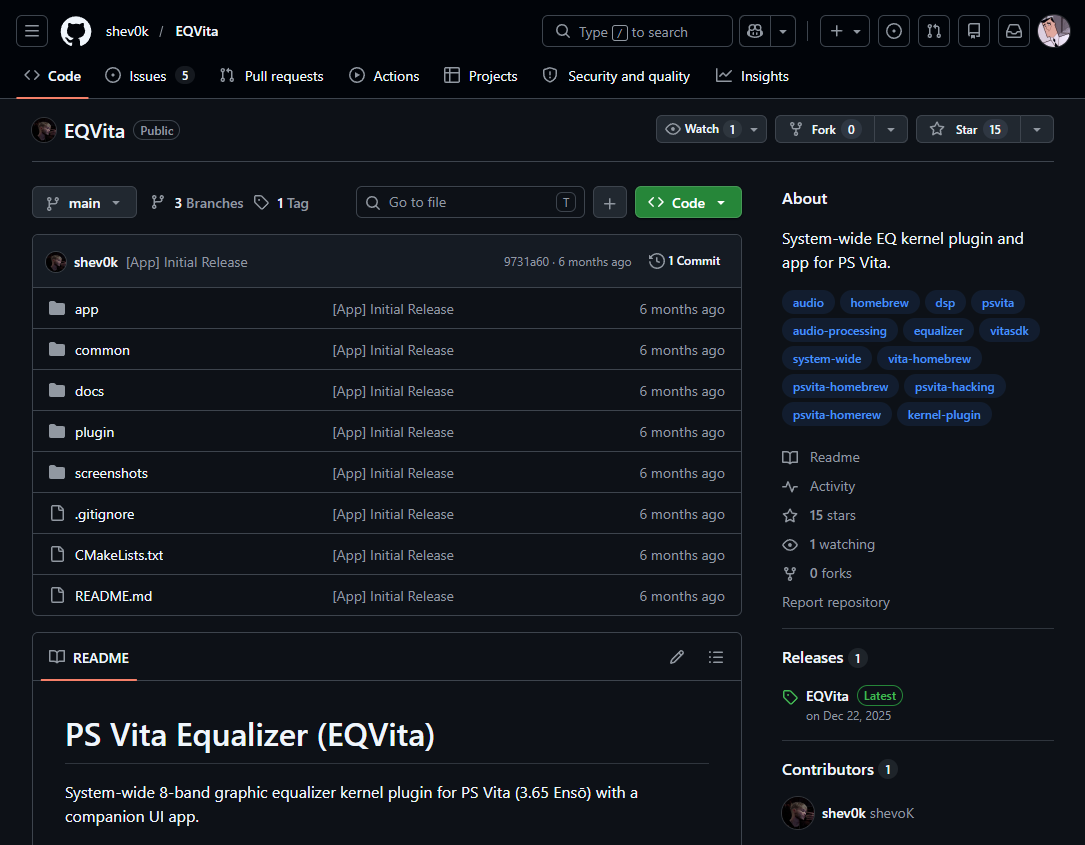
Il y a même une petite astuce dans le numéro de version. La véritable EQVita est en version 1.10, tandis que la contrefaçon est étiquetée 1.3. À première vue, la version 1.3 peut sembler plus récente, mais elle ne l'est pas. En informatique, la version 1.10 succède à la version 1.9 ; le logiciel authentique est donc la version la plus à jour. La contrefaçon se contente d'utiliser un numéro qui paraît actuel.
Pourquoi cela cible-t-il la communauté Vita ?
Si vous n'êtes pas fan de consoles rétro, la PS Vita ne vous évoquera peut-être pas grand-chose. Mais pour une communauté importante et active, c'est un véritable phénomène, ce qui en fait une cible de choix.
Je l'avoue, j'ai un faible pour ma PS Vita 1000 : je l'ai achetée d'occasion il y a une dizaine d'années, et elle fonctionne encore à merveille. Je la ressorts de temps en temps, surtout parce que son catalogue de jeux est tellement fourni qu'il y a toujours quelque chose qui mérite d'être redécouvert. Et je ne suis visiblement pas le seul.
Bien que Sony ait cessé la production de la PS Vita il y a des années, les fans l'ont maintenue en vie en développant leurs propres logiciels : émulateurs, gestionnaires de fichiers et plugins. Une PS Vita modifiée peut faire tourner ses propres jeux PSP à pleine vitesse et émuler des consoles plus anciennes comme la SNES, la Game Boy Advance et la Sega Genesis, transformant ainsi la console portable en une machine rétro polyvalente. En 2026, la scène est florissante, avec des développeurs actifs et même des concours de création amateur dotés de prix en argent.
Cette demande se répercute aussi sur les prix. Sans nouveaux modèles depuis 2019, les PS Vita fonctionnelles sont devenues des objets rétro très recherchés, et leurs prix de revente ont grimpé sur les principales plateformes au cours de l'année écoulée. Le modèle OLED, très prisé des moddeurs pour son firmware, est celui qui a connu la plus forte hausse. Autrement dit, de plus en plus de personnes achètent une PS Vita dans le but de la modifier, ce qui engendre une demande accrue de plugins et d'outils à installer.
Cet enthousiasme est précisément ce que les pirates exploitent. Les utilisateurs de logiciels amateurs ont l'habitude de télécharger des fichiers depuis GitHub, de les placer dans des dossiers et de les exécuter. Tout ce loisir repose sur la confiance accordée au code des développeurs indépendants. Les escrocs le savent, et un faux « plugin Vita » est un moyen facile d'amener les gens à exécuter quelque chose qu'ils n'auraient normalement pas fait.
Comment fonctionne l'arnaque
Le téléchargement, EQ_Vita_v1.3.zip, contient trois fichiers :
Launch.batluajit.exex64.txt
Voici la partie astucieuse. luajit.exe est un programme réel et inoffensif qui exécute des scripts. Le fichier batch lui indique simplement d'ouvrir x64.txtMalgré le .txt Ce fichier n'est pas un fichier texte, mais un script caché exécuté par LuaJIT. .txt C’est ce qui le rend inoffensif et facile à ignorer. Les chercheurs ont découvert le même procédé dans la campagne SmartLoader : le seul fichier dangereux du téléchargement est le script dissimulé, et tout le reste est légitime.
Rien dans le téléchargement ne semble dangereux en soi. Il n'y a pas d'installateur évident ni d'application à l'aspect inquiétant : juste un outil fiable utilisé pour exécuter du code tiers.
Nous avons observé son exécution. Le script a d'abord vérifié la position géographique de l'ordinateur. Ensuite, il a discrètement contacté un serveur sur Internet et lui a envoyé des données, via une adresse web brouillée en une chaîne de caractères apparemment incompréhensible. Le serveur a répondu.
Un plugin audio n'a aucune raison de faire tout cela. Voici comment fonctionne un « chargeur » de logiciel malveillant : il se connecte au serveur de l'attaquant pour recevoir des instructions et télécharger le prochain élément malveillant. Dans cette campagne, cet élément est généralement un voleur de données : un logiciel malveillant qui recherche les portefeuilles de cryptomonnaies, les mots de passe de navigateur enregistrés et les identifiants de connexion.
Malwarebytes Ce système bloque cette menace, empêchant ainsi l'exécution du fichier pour les utilisateurs protégés.
Comment repérer les faux
La plupart des plugins Vita s'installent sur la console à l'aide d'outils comme VitaShell ou Autoplugin, et ils sont fournis sous forme de fichiers Vita (le type se terminant par .Vita). .skprx ou .vpk).
Certains outils légitimes du secteur (programmes d'installation, utilitaires de transfert de fichiers, outils de compilation) fonctionnent sur PC, donc un Windows Un programme n'est pas forcément mauvais. L'important est de vérifier avant de l'exécuter.
Est-ce un outil bien connu ? Est-il largement utilisé ? Est-il recommandé par des sources communautaires fiables, ou l’avez-vous découvert par hasard dans un dépôt inconnu ? Un « plugin » qui s’appuie discrètement sur… .bat Ce contrôle vise précisément à détecter les fichiers permettant de lancer un programme caché.
Quelques habitudes peuvent aider :
- Associez le fichier à l'appareil et vérifiez les outils PC. La plupart des plugins Vita sont des fichiers Vita, pas des fichiers Vita. Windows Des programmes. Certains outils légitimes fonctionnent sur votre PC, alors ne paniquez pas si un
.exeou.batmais vérifiez qu'il s'agit d'un outil reconnu et fiable avant de l'exécuter. - Méfiez-vous des messages « Télécharger maintenant » trop flatteurs. Les véritables fichiers README des logiciels amateurs sont rédigés pour les utilisateurs, comme les autres développeurs. Dans cette campagne, les faux dépôts utilisent du texte généré par IA, qui ressemble souvent à du marketing : beaucoup d’émojis, un langage familier et un gros bouton de téléchargement. Un projet qui vous incite à cliquer rapidement mérite qu’on s’y attarde.
- Privilégiez les sources fiables. Les plateformes communautaires établies et les listes de sources fiables existent pour une raison : vérifiez avant de télécharger.
- Ajoutez une couche de protection supplémentaire. Malwarebytes Browser Guard peut contribuer à bloquer les pages et les téléchargements malveillants connus avant qu'ils ne vous atteignent.
Que faire si vous l'avez déjà exécuté
Si vous avez téléchargé et exécuté EQ_Vita_v1.3.zipVous devez considérer l'ordinateur comme compromis. Voici la marche à suivre :
- Effectuez une analyse complète des logiciels malveillants avec un logiciel de sécurité à jour.
- Cette campagne distribue des logiciels malveillants voleurs d'informations ; changez donc vos mots de passe importants depuis un appareil différent et propre, et vérifiez vos comptes pour détecter toute connexion non autorisée.
- Si vous conservez des cryptomonnaies sur cet ordinateur, transférez vos fonds à l'aide d'un appareil différent et propre, et changez vos clés et phrases de récupération.
- Vérifiez vos paramètres d'authentification à deux facteurs (2FA), car les voleurs peuvent également cibler les données 2FA.
- Enfin, supprimez les trois fichiers et signalez le dépôt GitHub afin qu'il soit fermé.
Pourquoi cette arnaque fonctionne
Cela fonctionne car cela ne ressemble pas à une arnaque. Le programme est hébergé sur GitHub, une plateforme de confiance pour les utilisateurs de logiciels amateurs. Il utilise un outil légitime et inoffensif pour accomplir ses méfaits. De plus, la partie dangereuse est dissimulée dans un fichier qui semble être du texte brut. Prises individuellement, aucune de ces astuces n'est particulièrement ingénieuse, mais combinées, elles passent inaperçues lors des vérifications rapides effectuées par la plupart des utilisateurs.
Ce qui rend cette initiative digne d'intérêt, c'est son objectif. Les communautés rétro reposent sur la bienveillance : des bénévoles préservent le matériel ancien, partagent gratuitement leurs créations et se portent garants des outils des uns et des autres. C'est précisément cette confiance que cette campagne exploite, et chaque faux dépôt qui parvient à passer entre les mailles du filet compromet la crédibilité des projets authentiques.
La meilleure défense est celle que ces communautés possèdent déjà : des listes de sources fiables, des wikis établis et des personnes qui testent les logiciels et partagent leurs résultats. Vérifiez la provenance d'un fichier avant de l'exécuter et, en cas de doute, signalez-le. C'est cette habitude qui garantit la sécurité de tous les membres de la communauté.
Indicateurs de compromission (IOC)
Domaines
https://github.com/Voistace/EQVita
https://voistace.github.io
IP
85.137.52.21 C2
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .