CrashStealer est un nouveau voleur d'informations macOS qui se fait passer pour le composant CrashReporter d'Apple, utilise un programme d'installation notarié par Apple pour contourner Gatekeeper, trompe les utilisateurs pour qu'ils lui communiquent leur mot de passe, puis pille systématiquement les navigateurs, les gestionnaires de mots de passe, les portefeuilles crypto et les secrets du Trousseau avant de les exfiltrer dans des paquets chiffrés AES.
Les chercheurs suivent le développement de CrashStealer depuis mai 2026. Ce programme usurpe l'identité du composant CrashReporter d'Apple en utilisant le nom CrashReporter.app . Il crée également un agent de lancement nommé com.apple.crashreporter.helper et utilise l'icône et les métadonnées de l'outil légitime afin de paraître aussi crédible que possible.
Gatekeeper, véritable système de sécurité de macOS, vérifie la sécurité apparente d'une application avant de l'autoriser à s'exécuter. En utilisant un programme d'installation certifié (analysé et validé par Apple), Gatekeeper est plus susceptible de l'autoriser sans déclencher d'alerte. La certification ne signifie pas qu'Apple a intentionnellement approuvé le logiciel malveillant. Cela signifie simplement que le programme d'installation a passé les contrôles automatisés d'Apple et que les attaquants ont abusé de cette confiance.
Le programme d'installation notarié, appelé « Werkbit Setup », est distribué à partir d'un faux site de logiciels enregistré fin juin et protégé par un code PIN de réunion (numéro d'identification personnel), ce qui suggère une campagne ciblée, sur invitation uniquement.
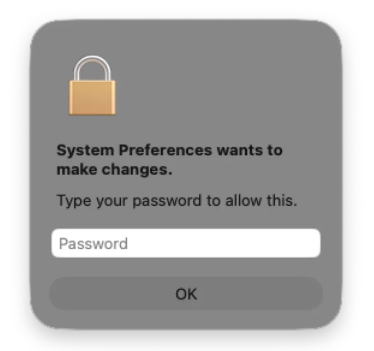
Au lancement, le logiciel malveillant affiche une fausse invite de mot de passe macOS, similaire à celle que les utilisateurs s'attendent à voir lors d'une opération système légitime nécessitant des privilèges d'administrateur. En réalité, le logiciel malveillant utilise ce mot de passe pour déverrouiller le Trousseau d'accès de l'utilisateur, qui stocke les mots de passe et autres données sensibles dans le coffre-fort de mots de passe chiffré de macOS.
Le logiciel malveillant dérobe ensuite les identifiants et cookies du navigateur, les extensions de portefeuilles de cryptomonnaies, les données des gestionnaires de mots de passe et de petits fichiers présents dans les répertoires utilisateurs courants. Les données volées sont chiffrées et envoyées à un serveur de commande et de contrôle (C2).
CrashStealer nous rappelle que macOS reste une cible privilégiée des pirates informatiques. La notarisation et Gatekeeper réduisent certes de nombreux risques, mais ne dispensent pas de la mise en place d'une défense multicouche, d'une vigilance accrue des utilisateurs et d'une surveillance continue des menaces.
Comment rester en sécurité
Il existe quelques mesures que vous pouvez prendre pour vous protéger de CrashStealer et autres voleurs d'informations.
- Soyez sceptique face aux téléchargements de « CrashReporter ». Les outils de signalement des plantages d'Apple sont intégrés à macOS ; vous n'aurez donc jamais besoin de télécharger une application CrashReporter distincte depuis un site tiers.
- Soyez prudent avec les programmes d'installation protégés par code PIN. Si une invitation à une réunion ou un outil de collaboration vous demande de télécharger un logiciel depuis un domaine inconnu et de saisir un code PIN privé pour déverrouiller le programme d'installation, vérifiez la demande auprès de l'organisateur par un autre moyen de communication fiable.
- Considérez comme un signal d'alarme toute demande de mot de passe qui apparaît immédiatement après le lancement d'une application nouvelle ou inconnue, en particulier si elle prétend être un composant système.
- Utilisez un logiciel de sécurité réputé compatible avec macOS . Veillez à ce que ce logiciel, ainsi que macOS lui-même, soient toujours à jour.
- Séparez vos risques. Évitez autant que possible de conserver vos portefeuilles de cryptomonnaies de grande valeur, vos gestionnaires de mots de passe et vos identifiants de navigation quotidiens sur le même ordinateur et le même profil utilisateur.
Malwarebytes détecte CrashStealer comme MacOS.Stealer.Crash .
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .