

L'hameçonnage exploite les tendances du moment, notamment les abonnements à des services d'IA gratuits. Nous avons récemment découvert une nouvelle variante : un faux concours Claude Max utilisant une fenêtre de connexion Google convaincante pour dérober des identifiants.
Les abonnements payants de Claude débutent à 20 $ par mois et coûtent nettement plus cher pour des limites d'utilisation plus élevées, tandis que les comptes gratuits ont des limites plus strictes. C'est pourquoi la promesse d'une mise à niveau gratuite est un argument de poids.
En juin , Microsoft a signalé une recrudescence des tentatives d'hameçonnage, des publicités malveillantes et des campagnes de recherche frauduleuses usurpant l'identité de services tels que ChatGPT, Claude, DeepSeek et Copilot. Certaines prétendent qu'un paiement a échoué et redirigent l'utilisateur vers une fausse page de paiement. D'autres proposent le téléchargement d'une application qui installe un logiciel malveillant.
La campagne que nous avons trouvée adopte une approche différente. Aucun formulaire de collecte de coordonnées bancaires ni téléchargement n'est requis. Elle propose en revanche une mise à niveau gratuite et vous invite à vous connecter avec votre compte Google.
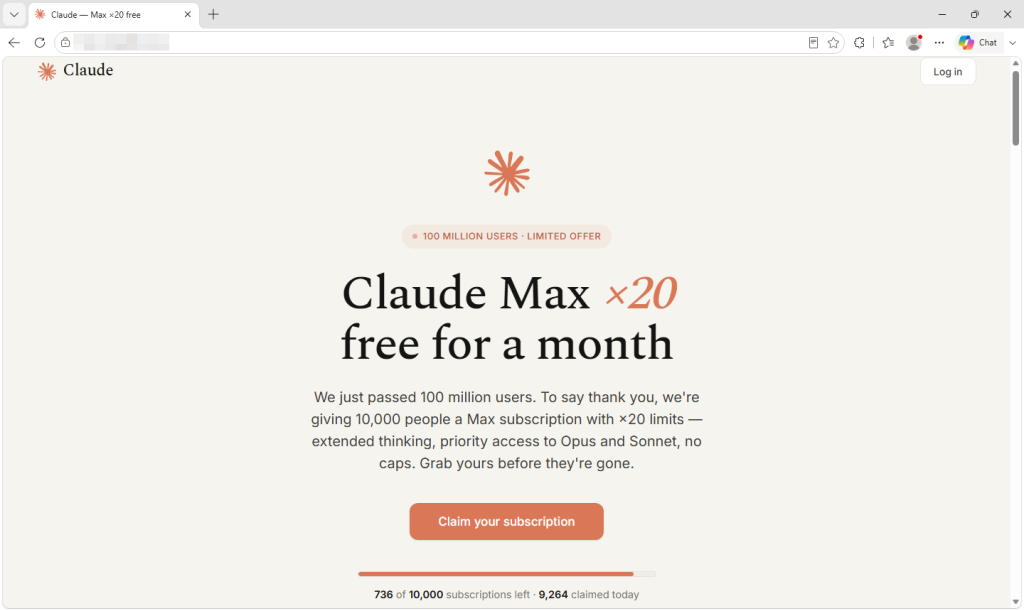
Ce que la page vous montre et ce qu'elle collecte
Le site annonce qu'Anthropic a franchi la barre des 100 millions d'utilisateurs et remercie ses abonnés en offrant 10 000 abonnements gratuits d'un mois à Claude Max, son forfait le plus populaire.
La présentation est soignée, jusqu'au logo et aux couleurs authentiques, aux faux avis cinq étoiles et à un long pied de page dont les liens mènent presque exclusivement à de véritables pages Anthropic. C'est probablement le gage de confiance le plus efficace du site, et cela n'a rien coûté à son exploitant.
Un compteur indique qu'il reste moins de 750 places sur les 10 000, et ce nombre diminue de quelques-unes toutes les quelques secondes. En réalité, aucun comptage n'est effectué. Ce nombre est généré automatiquement par votre navigateur et se réinitialise à chaque rechargement de la page ; ainsi, chaque visiteur constate la même pénurie artificielle.
La FAQ insiste sur le fait qu'aucune information de paiement n'est requise. C'est exact, ce qui rend l'offre d'autant plus attrayante. Nombreux sont ceux qui associent les arnaques aux demandes de coordonnées bancaires, or cette page ne les demande jamais.
En réalité, il vous demande votre identifiant Google. Deux options de connexion apparaissent, mais une seule fonctionne. Le bouton Apple affiche un message pré-rédigé indiquant que la méthode est temporairement indisponible. Le champ e-mail ignore tout ce que vous y saisissez et active à la place le bouton Google. Tous les chemins mènent au même endroit, et la récompense est bien plus importante que l'appât ne le laisse supposer.
Un compte Google permet d'accéder aux e-mails, aux documents et aux notifications de réinitialisation de mot de passe d'autres comptes. Si vous utilisez Google pour vous connecter à Claude, cela pourrait également permettre à des criminels d'accéder à votre compte. Les comptes payants d'IA sont précieux en soi, car leur utilisation est payante. Le mois dernier, notre enquête a porté sur des cas de vol d'informations par des pirates informatiques qui détournaient des comptes Claude et utilisaient les forfaits payants des victimes.
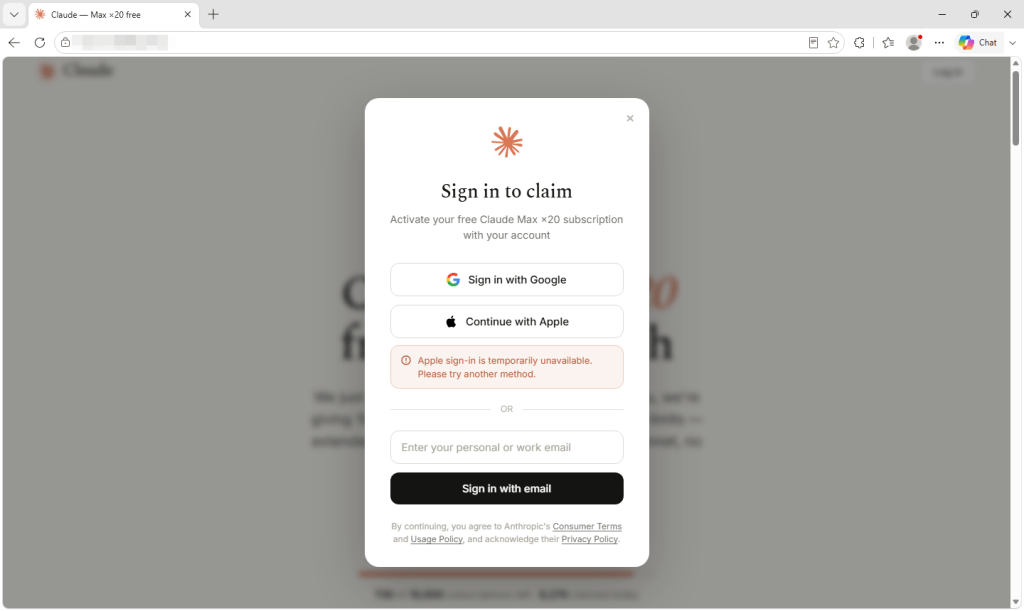
Pourquoi cet échantillon est remarquable
Cliquer sur le bouton Google n'ouvre pas une véritable fenêtre de connexion Google. À la place, la page affiche une fenêtre de navigateur dans l'onglet existant, avec un cadenas et l'adresse de connexion Google correctement orthographiée. Cette fenêtre peut même être déplacée sur la page.
La barre d'adresse, le cadenas et tous les éléments contenus dans la prétendue fenêtre appartiennent à la page d'hameçonnage, et non à Google. Le processus commence par une vérification humaine plutôt que par la saisie d'un mot de passe, ce qui peut rassurer les visiteurs tout en empêchant les scanners automatisés d'accéder à l'étape suivante.
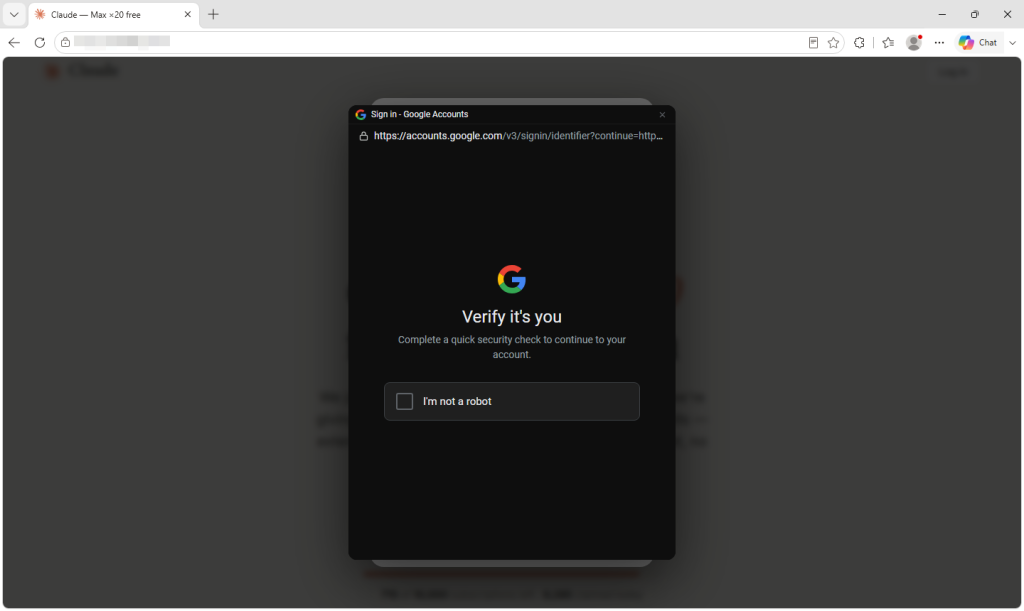
Les chercheurs documentent cette technique de « navigateur dans le navigateur » depuis 2022. L'unité 42 a signalé en juin une campagne utilisant un faux navigateur déplaçable. windows cibler les utilisateurs de Microsoft 365.
Ce qui rend cet exemple instructif, c'est la simplicité de l'intervention de l'opérateur. La fonctionnalité malveillante est chargée par une simple ligne de code depuis un service externe se présentant comme un widget de connexion réutilisable et fournissant les instructions d'installation.
Les commentaires à l'intérieur du code sont écrits en russe et désignent la cible comme la victime. L'un d'eux explique que le faux thème sombre windows Auparavant, le widget clignotait en blanc pendant le chargement ; il récupère désormais la couleur correcte à l’avance afin d’éliminer ce scintillement. Le code semble être un produit réutilisable et maintenu, et non une solution développée spécifiquement pour cette campagne.
Comment repérer une fausse fenêtre de navigateur
Ce système repose sur l'hypothèse que vous consulterez la mauvaise barre d'adresse. Les utilisateurs ont pris l'habitude de rechercher un cadenas et l'adresse correcte sur une page de connexion ; cette attaque les affiche donc tous deux dans une fenêtre inexistante.
La seule barre d'adresse qui compte est celle de votre navigateur, en haut de l'écran. Tout au long de cette procédure, elle continue d'afficher le domaine du site d'hameçonnage.
- Essayez de faire glisser la fenêtre de connexion au-delà du bord de la page web. Une véritable fenêtre contextuelle est une fenêtre de navigateur distincte et peut être déplacée n'importe où sur votre écran. Une fausse fenêtre contextuelle est intégrée à la page qui l'a créée et s'arrête à son bord. Ce test, qui ne prend que deux secondes, est le plus fiable pour un utilisateur non averti.
- Laissez votre gestionnaire de mots de passe décider. Il vérifie l'adresse web réelle et non ce qui s'affiche sur la page. Il ne devrait pas vous proposer de remplir votre mot de passe Google sur un site qui n'appartient pas à Google. S'il ne propose rien là où il remplit habituellement votre mot de passe, fiez-vous à lui plutôt qu'à ce que vous voyez.
- N'accédez pas à l'offre via des liens. Si une promotion est authentique, vous devriez également la trouver sur le site officiel de l'entreprise. Saisissez l'adresse ou ajoutez-la à vos favoris et recherchez-y l'offre.
- Considérez les comptes à rebours et les compteurs de machines à sous comme de simples éléments décoratifs. N'importe quelle page peut afficher un nombre qui tend vers zéro. Cela ne prouve en rien qu'une offre est limitée.
- Soyez méfiant si une seule option de connexion fonctionne. Prétendre qu'un fournisseur est temporairement indisponible peut orienter tout le monde vers la faille exploitée par l'attaquant.
- Si vous êtes déjà connecté(e), sécurisez votre compte. Modifiez votre mot de passe sur le site officiel de votre fournisseur, déconnectez-vous de toutes vos autres sessions et vérifiez les applications connectées et les appareils inconnus. Fermer l'onglet ne vous déconnecte pas.
Comment Malwarebytes aide
Malwarebytes Browser Guard bloque les domaines d'hameçonnage et d'escroquerie avant même que la page ne se charge. Lors d'une attaque de ce type, une fois la page ouverte, les criminels contrôlent la quasi-totalité des indices visuels qui vous permettraient normalement de déterminer sa légitimité.
Si vous avez reçu une offre et que vous avez des doutes, Scam Guard peut l'évaluer avant que vous ne vous engagiez et vous conseiller sur la marche à suivre.
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →








