Nous avons découvert une vague de sites web se faisant passer pour des pages de réservation Calendly pour des entretiens d'embauche chez Meta. Les visiteurs choisissent un créneau pour un appel téléphonique de 30 minutes avec un recruteur, renseignent leurs informations et réussissent ce qui ressemble à un CAPTCHA.
La page leur demande ensuite de se connecter à Facebook .
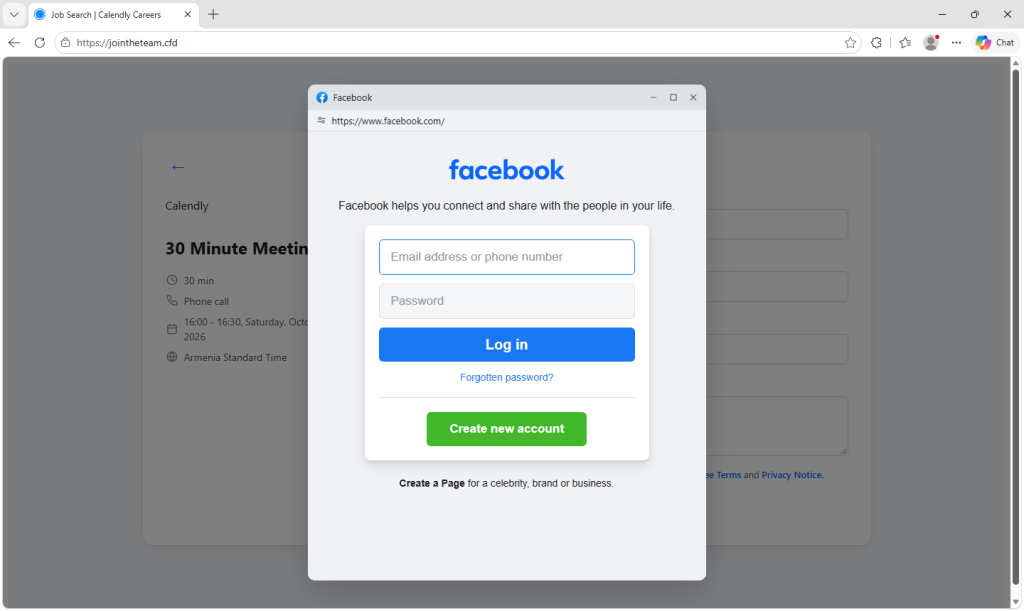
L'interview est fausse. Les pages sont conçues pour voler les données des visiteurs. Facebook Les informations de connexion, y compris les codes d'authentification à deux facteurs (2FA) destinés à protéger le compte, sont demandées. Les visiteurs sont ensuite invités à se connecter également à leur compte Google, soi-disant « pour des raisons de sécurité ».
Ces pages ne sont affiliées ni à Meta, ni à Calendly, ni à Google. Si vous avez déjà saisi un mot de passe ou autorisé une connexion, sécurisez immédiatement les comptes concernés. Consultez la section « Comment rester en sécurité » ci-dessous.
Pourquoi Calendly réussit un déguisement convaincant
Calendly est un outil de planification très répandu, notamment auprès des recruteurs pour la planification des entretiens. Cliquer sur un lien de réservation, choisir un créneau horaire et saisir son nom et son adresse e-mail est un réflexe. Nul besoin de créer de compte ni de télécharger quoi que ce soit.
Cette routine en fait un bon camouflage. Au moment où la page demande quelque chose d'inhabituel, le visiteur a déjà choisi un créneau horaire et partagé ses informations. Accomplir une étape supplémentaire peut sembler plus facile que de commencer à douter de toute la procédure.
Pour quelqu'un qui a envoyé candidature sur candidature sans obtenir de réponse, une invitation à un entretien chez Meta représente sans doute le message idéal. L'enthousiasme, et la crainte de rater une occasion unique, peuvent inciter à agir rapidement plutôt que de vérifier qui a envoyé le lien.
Les personnes en recherche d'emploi sont habituées à partager des informations personnelles avec des inconnus. Communiquer son nom, son adresse électronique et son numéro de téléphone à un recruteur que l'on n'a jamais rencontré est une étape normale du processus de candidature ; un formulaire demandant ces informations ne devrait donc pas susciter d'inquiétudes.
Un entretien d'embauche qui commence par un calendrier
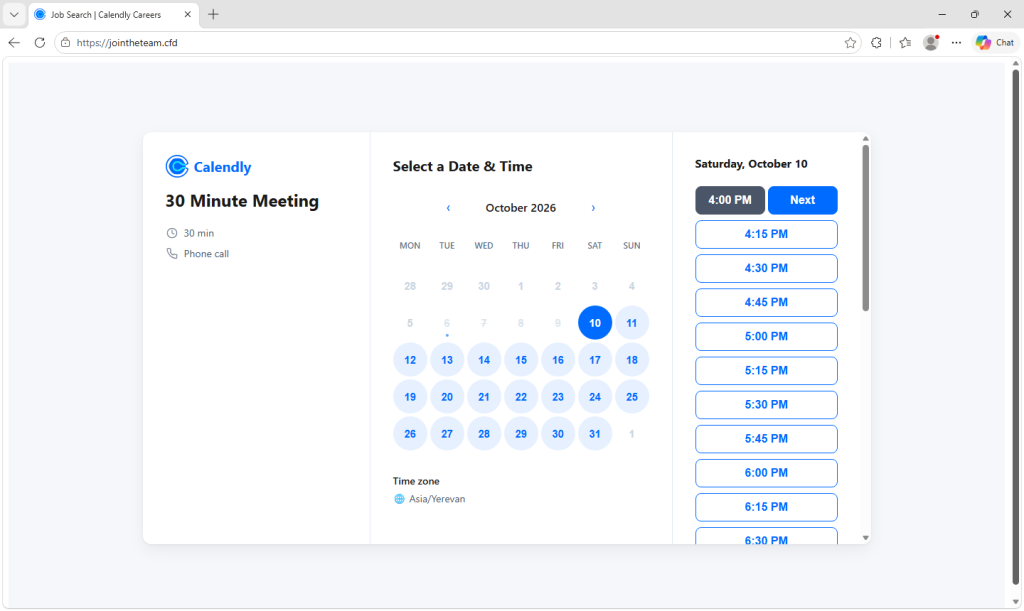
La fausse page imite l'écran de réservation de Calendly, intitulé « Calendly | Meta Careers ». Elle affiche un calendrier mensuel, un sélecteur de fuseau horaire et une option « Appel téléphonique » de 30 minutes. Les créneaux disponibles sont chargés depuis le serveur des pirates, ce qui donne au calendrier l'apparence d'un véritable agenda de recruteur.
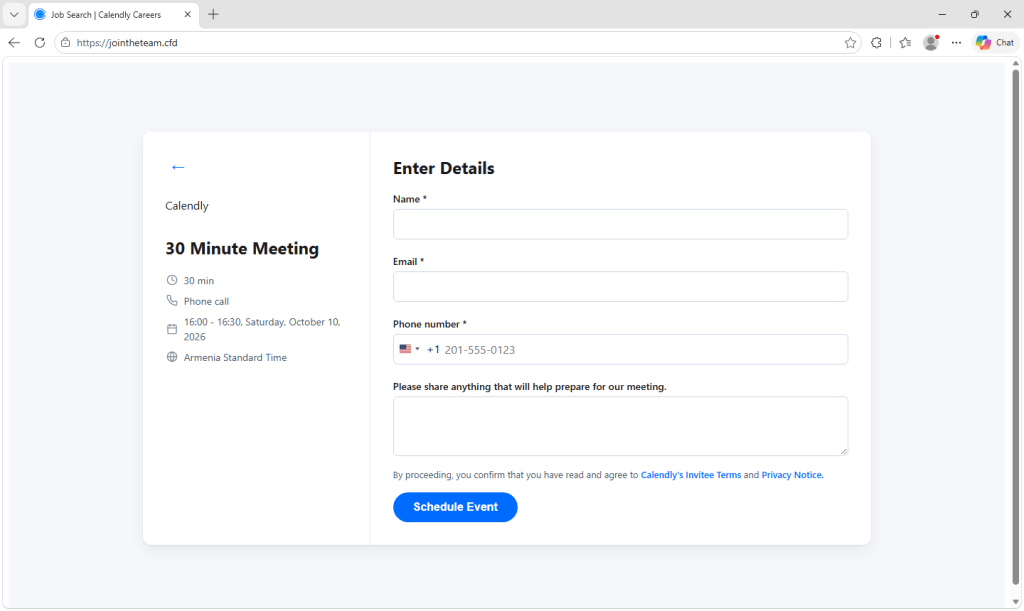
Une fois que le visiteur a choisi une heure, la page le guide à travers une série d'étapes :
- Vos coordonnées. Un formulaire vous demande votre nom, votre adresse électronique et votre numéro de téléphone, ainsi que toute information qui « nous aidera à préparer notre réunion ».
- Un faux CAPTCHA. Une grille d'images vous demande de « Select Toutes les images avec… ». Cela donne à la page un aspect légitime et peut également empêcher les scanners de sécurité automatisés de voir la suite.
- Une page de connexion Facebook . Une fenêtre dans la page contient des copies. Facebook La page de connexion de . Elle dessine même sa propre fausse barre d'adresse affichant un Facebook L'adresse web est correcte, ce qui donne l'impression d'être une véritable fenêtre contextuelle de navigateur. Le texte contient des messages d'erreur réalistes tels que « Vos informations de connexion sont incorrectes ». La page invite également les visiteurs à créer un « Profil professionnel ».
- Votre code de sécurité Facebook . Si le compte est protégé par l'authentification à deux facteurs (2FA), la page vous demandera le code depuis votre application d'authentification, par SMS, WhatsApp ou par e-mail.
- Une connexion Google. La page affirme « Facebook vous demande de vous connecter à l'adresse Gmail de votre compte. Pour que la demande paraisse inoffensive, la page ajoute que « Facebook « Nous ne partagerons aucune de vos données avec votre compte Google. » De fausses pages Google, toujours sous une fausse barre d'adresse, vous demandent votre mot de passe, puis l'information requise par Google : une notification sur votre téléphone, un code Google Authenticator, un code reçu par SMS ou votre adresse e-mail de récupération. Tout ce que vous saisissez sur ces pages, y compris votre mot de passe Google, est envoyé au serveur des pirates.
- Une fausse confirmation. Enfin, la page indique qu'une invitation a été envoyée et que vous recevrez une réponse sous 90 minutes. Le temps que vous commenciez à vous inquiéter, les pirates auront peut-être déjà accédé à vos comptes.
Comment l'escroquerie peut contourner l'authentification à deux facteurs
De nombreuses pages d'hameçonnage se contentent de récupérer un mot de passe et s'arrêtent là. Celle-ci continue.
Pendant que le visiteur navigue sur la page, celle-ci communique régulièrement avec le serveur des attaquants et attend de recevoir l'instruction d'afficher la page suivante. Cela permet aux attaquants de tester le mot de passe volé sur le compte réel. Facebook site immédiatement. Si Facebook Lorsqu'une page demande un code, la fausse page demande le même code au visiteur, et les attaquants peuvent l'utiliser avant son expiration. Si le code ne fonctionne pas, la page affiche simplement le message « Code incorrect. Veuillez réessayer. »
Les écrans Google utilisent la même méthode. Si Google envoie une demande de connexion sur le téléphone du visiteur, la fausse page peut lui indiquer de « cliquer sur Oui », autorisant ainsi potentiellement la connexion des attaquants.
Le visiteur voit la fausse page tandis que les attaquants tentent de se connecter au véritable service à son insu.
Les codes et les alertes téléphoniques rendent toujours le piratage de comptes beaucoup plus difficile ; il est donc conseillé de les activer. Cependant, un code saisi sur une page frauduleuse, ou une alerte approuvée pour la connexion d'une autre personne, peut permettre aux pirates d'accéder à votre compte. Les clés d'accès et les clés de sécurité matérielles compatibles sont liées au site web officiel ; une page frauduleuse comme celle-ci ne peut donc pas les transmettre de la même manière. Cette protection sera inefficace si vous optez pour une authentification par mot de passe et code et que vous communiquez ces informations aux pirates.
Signes d'un kit de phishing réutilisable
Le code comporte un numéro de version (0.8.0), une journalisation détaillée des erreurs et une « clé de campagne » envoyée avec chaque message au serveur des attaquants. Ces caractéristiques suggèrent un kit réutilisable permettant d'identifier différentes campagnes.
L'adresse de collecte utilise Amazon Passerelle API dans la région Singapour d'AWS, ap-southeast-1Un commentaire laissé dans le code est écrit en vietnamien. Il se traduit par :
« Modifiez la clé ici lors du déploiement en production. »
Ni la région d'hébergement ni la langue d'un commentaire de code ne permettent d'établir qui se cache derrière ces pages ni où elles opèrent.
Facebook Les comptes, notamment ceux liés à des pages professionnelles ou à des comptes publicitaires, sont précieux pour les cybercriminels. Le piratage du compte Google pourrait exposer des e-mails et d'autres données, et permettre aux attaquants de réinitialiser les mots de passe des comptes associés à cette adresse.
Les domaines constituent un autre signe d'alerte. Tous les 11 suivent le même schéma : join plus un mot à consonance de recrutement, tel que joinhire, joinquest, ou jointheteam, sur le .cfd, .info, et .works Domaines de premier niveau. Aucun ne mentionne Calendly ou Meta. Ces noms génériques pourraient également être réutilisés par d'autres entreprises pour attirer des candidats.
Comment rester en sécurité
- Vérifiez l'adresse, pas le design. Les liens de réservation directe Calendly sont utilisés
calendly.comBien que des formulaires légitimes puissent également être intégrés à d'autres sites web, considérez un domaine de recrutement inconnu comme une raison de vérifier l'invitation de manière indépendante. - Ne communiquez jamais votre mot de passe Facebook à une page de réservation. Planifier un appel ne nécessite pas de transmettre votre mot de passe de réseau social à un recruteur. Si une procédure de réservation vous demande soudainement de vous connecter ailleurs, vérifiez la requête et le domaine de connexion.
- Regardez la véritable barre d'adresse de votre navigateur. Ces faux identifiants de connexion windows dessinent leurs propres barres d'adresse affichant Facebook ou les adresses web de Google. Pour une fenêtre contextuelle distincte, vérifiez l'adresse affichée par votre navigateur. Une fenêtre de connexion qui ne peut pas être déplacée hors de la page web peut faire partie intégrante de la page et non s'afficher dans une fenêtre de navigateur séparée.
- Vérifiez l'identité du recruteur et le poste. Consultez directement le site carrières officiel de l'entreprise. Une offre d'emploi authentique ne garantit pas que la personne qui vous contacte représente l'entreprise ; vérifiez donc les invitations inattendues auprès d'un contact indépendant.
- Ne partagez pas les codes et n'approuvez pas les demandes inattendues. Saisissez un code uniquement sur le service officiel, lors d'une connexion que vous avez initiée. N'approuvez jamais une demande par téléphone simplement parce qu'un recruteur ou une page de réservation vous le demande.
- Utilisez un code d'accès ou une clé de sécurité lorsque c'est possible. Ils protègent contre ce type d'hameçonnage. Méfiez-vous si une page vous incite à utiliser un mot de passe et un code.
- Avez-vous déjà saisi un mot de passe ou approuvé une invite ? Depuis un appareil de confiance, accédez directement au service concerné et modifiez votre mot de passe. Déconnectez-vous des autres sessions et vérifiez vos paramètres de sécurité, votre adresse e-mail de récupération et votre numéro de téléphone. Si vos deux comptes ont été affectés, sécurisez rapidement votre compte Google, car l’accès à vos e-mails peut permettre aux pirates de réinitialiser d’autres mots de passe. Vérifiez Gmail à la recherche de règles de transfert et de filtres inhabituels, et examinez tous les paramètres de sécurité. Facebook Pages professionnelles ou comptes publicitaires que vous gérez. Modifiez le mot de passe partout où vous l'avez réutilisé.
- Vous êtes bloqué sur votre compte ? Utilisez l’assistance de récupération de compte de Meta ou les conseils de Google concernant les comptes compromis . Si vous n’avez partagé que vos coordonnées, méfiez-vous des tentatives d’escroquerie ultérieures qui les utilisent pour paraître convaincantes.
Comment Malwarebytes aide
Malwarebytes Browser Guard peut bloquer les sites d'hameçonnage et d'escroquerie avant même que vous n'interagissiez avec eux. C'est crucial dans des campagnes comme celle-ci, où la page imite presque à la perfection un service utilisé quotidiennement par de nombreuses personnes.
Si vous recevez un lien pour un entretien et que vous avez des doutes, Malwarebytes Scam Guard peut vous aider à évaluer le lien avant que vous ne cliquiez.
Indicateurs de compromis
Domaines d'hameçonnage
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
point de terminaison de collecte
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →