

Nous avons trouvé 70 sites web qui usurpent l'identité de projets crypto légitimes et invitent les visiteurs à voter pour la date d'une prochaine distribution de récompenses.
Les pages imitent fidèlement l'apparence des sites réels, et sur la plupart d'entre elles, l'offre est modeste et crédible : votez, et en tant que votant actif, vous bénéficiez d'un bonus de 1,25x lors du versement des récompenses.
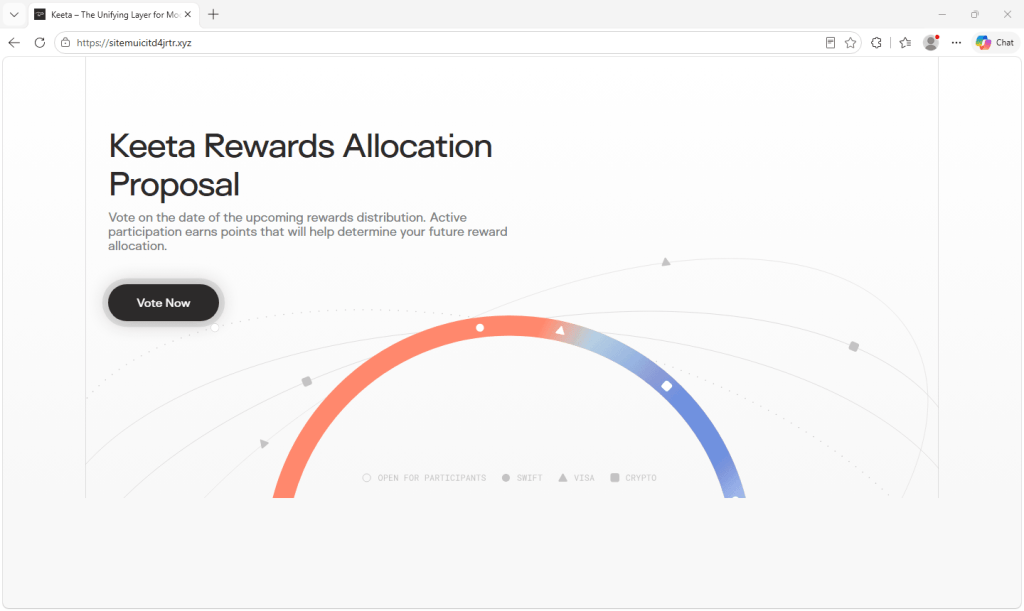
Cependant, ce vote est fictif et cliquer sur le bouton « Voter maintenant » ouvre une fenêtre de connexion à un portefeuille. C'est la première étape d'une série de requêtes visant à inciter les visiteurs à autoriser l'accès à leurs jetons.
Parmi les marques copiées figurent xStocks de Kraken, Pendle, Zama, Kinetiq, Yield Basis, Firelight, ainsi que des plateformes plus petites comme Umia, Keeta et NetNet. Aucune de ces pages n'est affiliée aux projets qu'elles imitent.
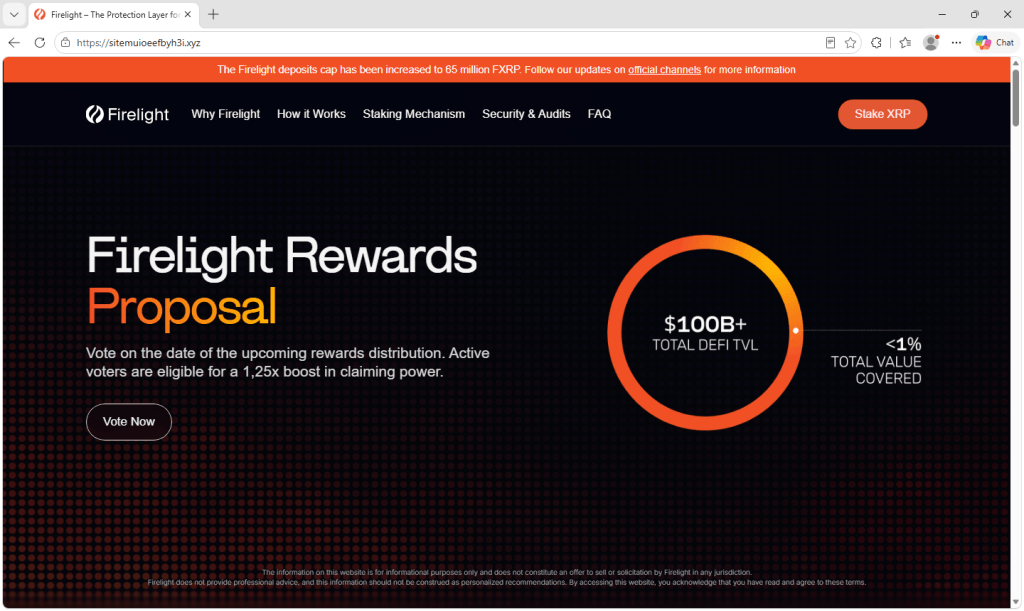
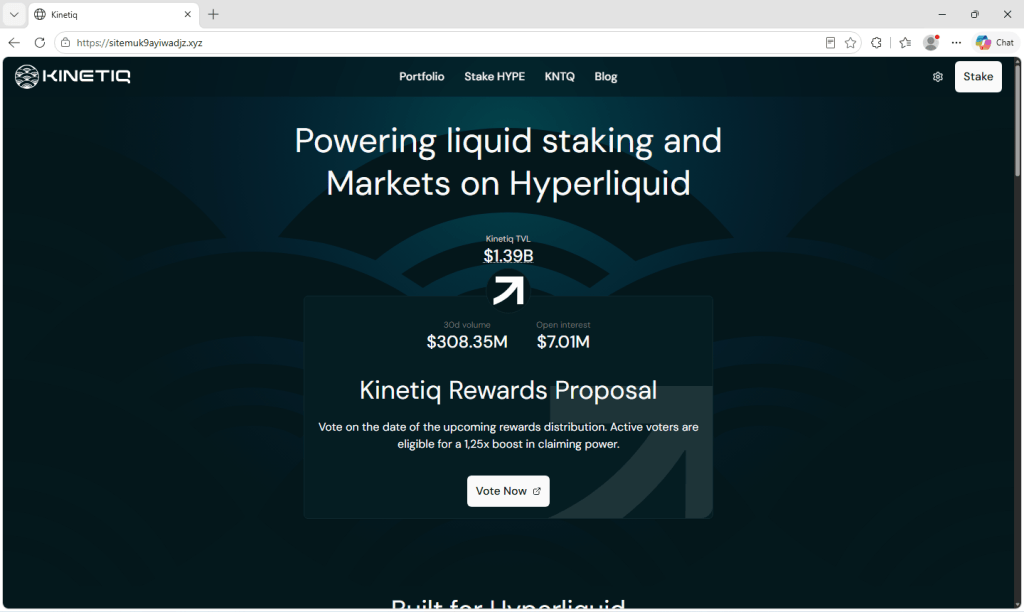
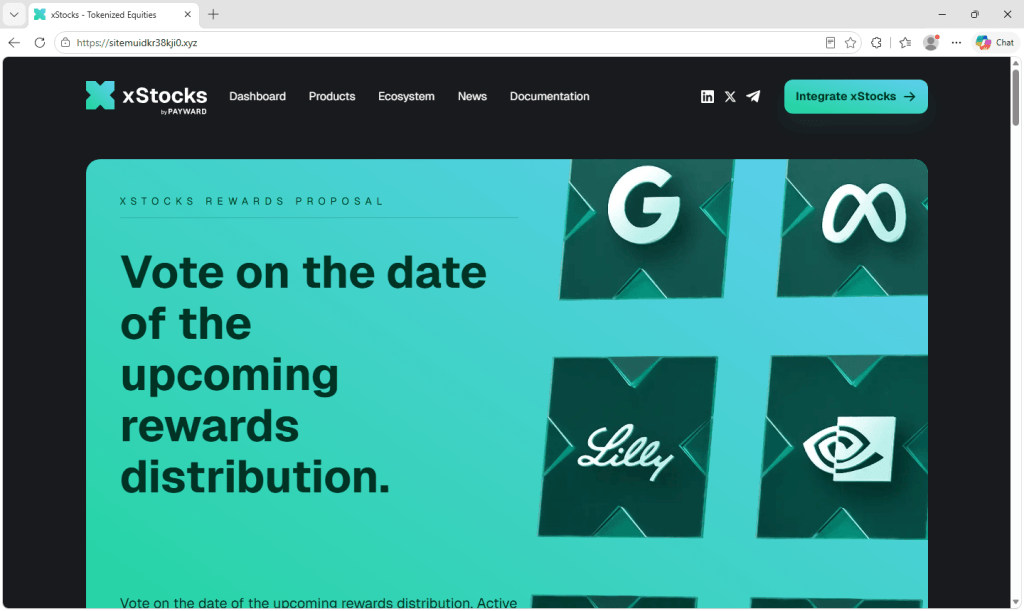
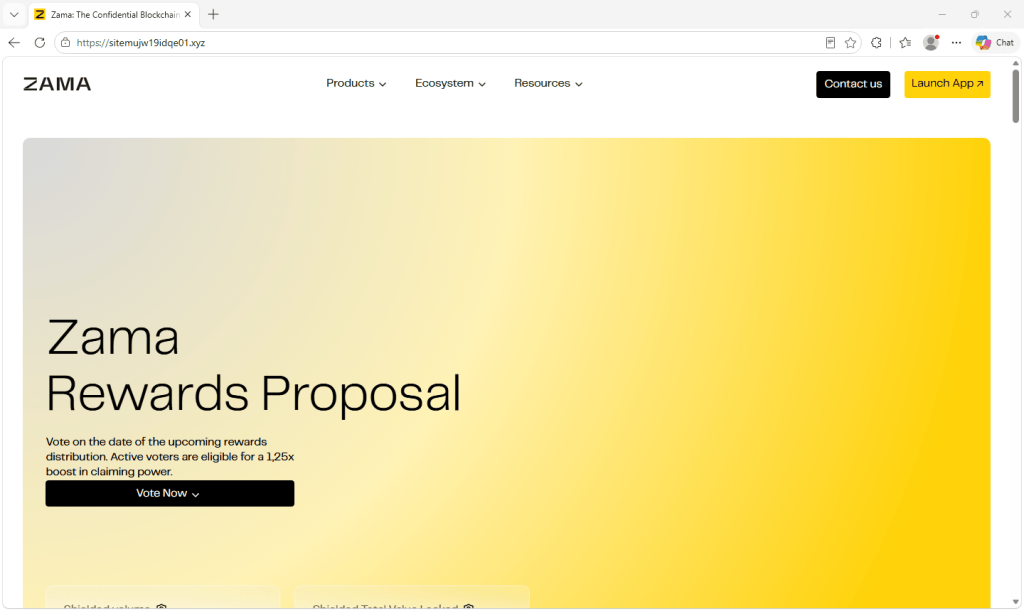
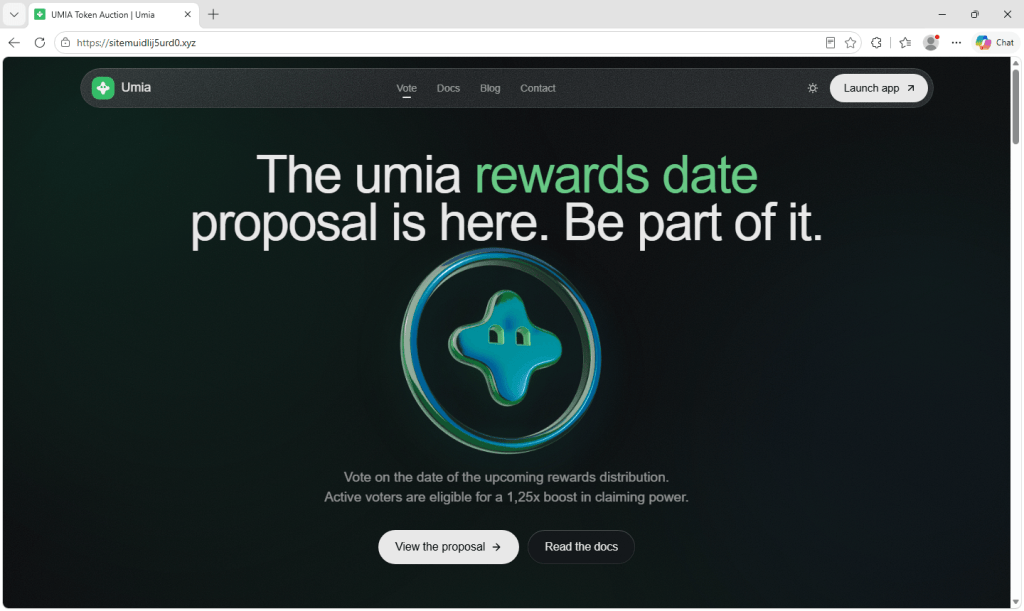
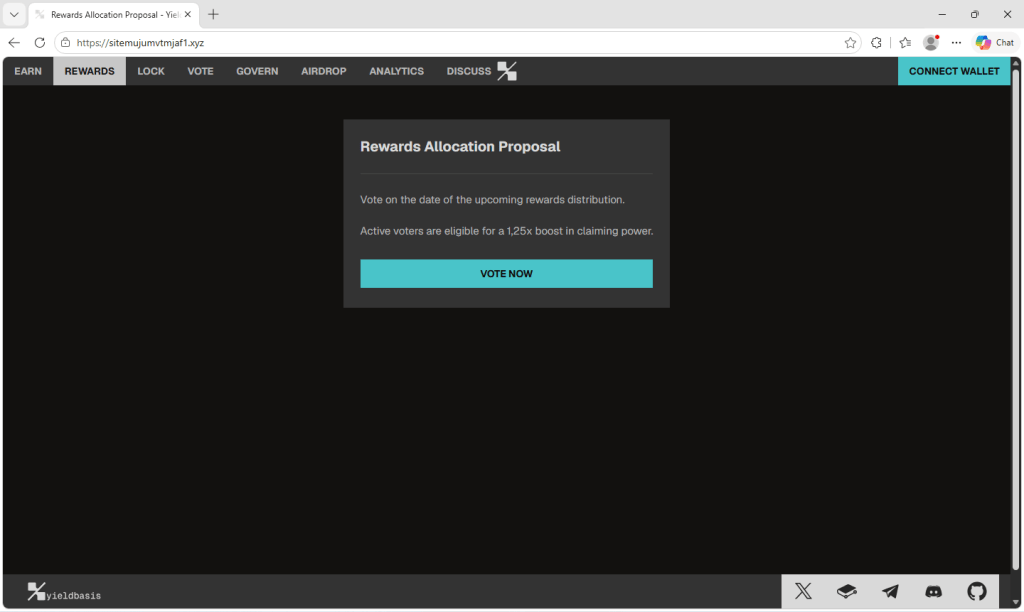
Copies de marques connues
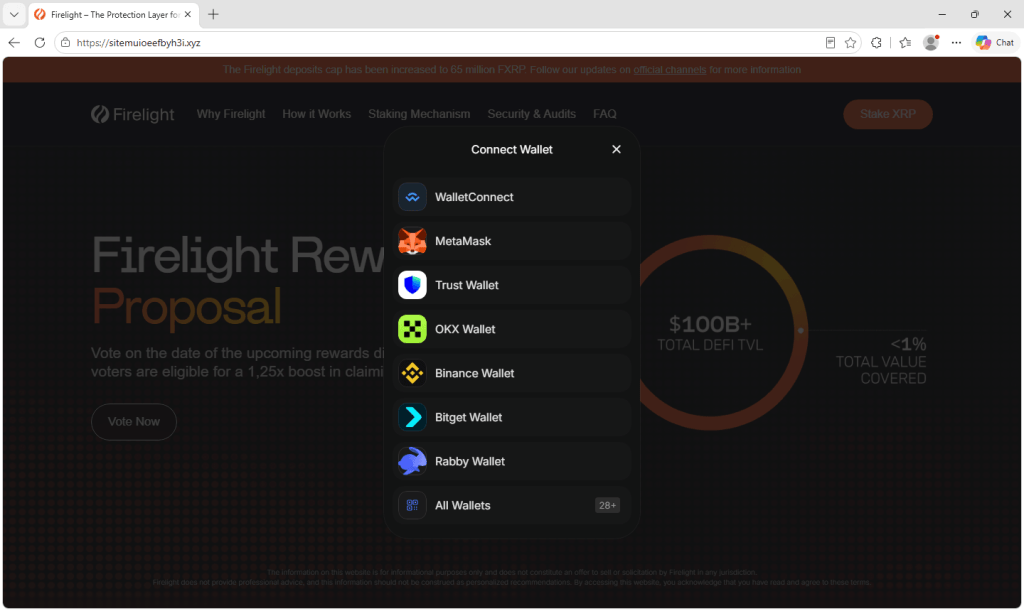
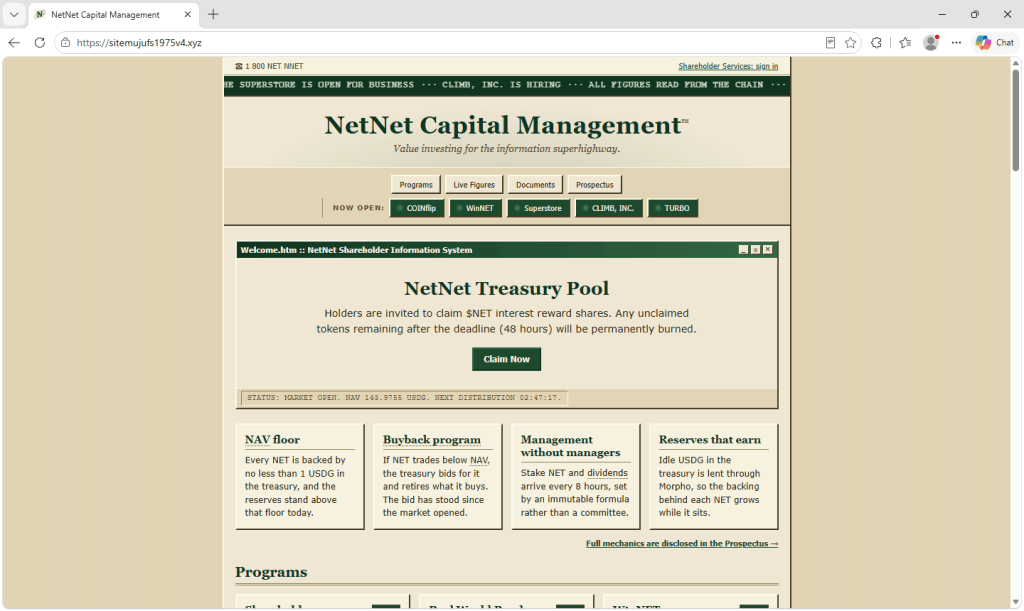
Chaque site est une copie conforme du projet qu'il cible, jusqu'au logo, aux menus et aux couleurs. La copie de Firelight contient même une véritable annonce concernant le plafond de dépôt du protocole, ce qui laisse penser que les pages ont été copiées des sites en ligne plutôt que reconstruites de zéro.
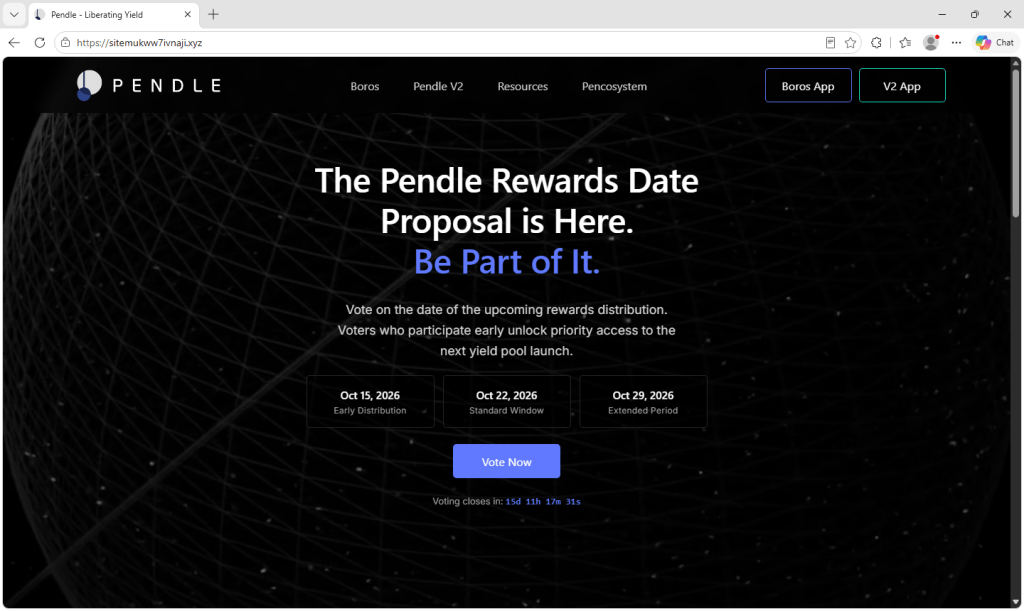
La plupart utilisent la même formulation concernant le vote à la date de distribution des récompenses pour obtenir un bonus, bien que certaines varient le discours. La version Pendle ajoute de fausses dates et un compte à rebours pour créer un sentiment d'urgence, la version Keeta promet des points au lieu d'un bonus, et la version NetNet omet le vote et prévient que les jetons non réclamés seront détruits après 48 heures.
Pourquoi ces marques
Le choix des cibles ne semble pas aléatoire. Plusieurs des projets usurpés ont procédé à un lancement de jetons, un airdrop ou une vente publique de jetons au cours de l'année écoulée. D'autres proposent des programmes de points ou de récompenses. Leurs communautés sont habituées à entendre parler de récompenses, de gains et d'attributions, et sont prêtes à en profiter.
Zama a organisé une vente aux enchères publique de jetons en janvier, et son jeton a commencé à être négocié en février. Kinetiq a lancé son jeton de gouvernance accompagné d'un airdrop aux premiers utilisateurs en novembre 2025. La vente aux enchères de jetons d'Umia s'est déroulée du 29 août au 2 septembre, il y a quelques semaines seulement. Firelight récompense les premiers déposants avec des points, et Pendle a été lancé sur Robinhood Chain le 4 septembre.
Un message concernant des récompenses offertes par l'un de ces projets ne surprendrait personne qui le suit. L'appât semble conçu pour séduire ceux qui possèdent déjà le jeton ou qui ont utilisé le protocole, car ce sont eux qui pourraient s'attendre à une distribution et souhaiter une part plus importante.
Que se passe-t-il lorsque vous cliquez sur voter ?
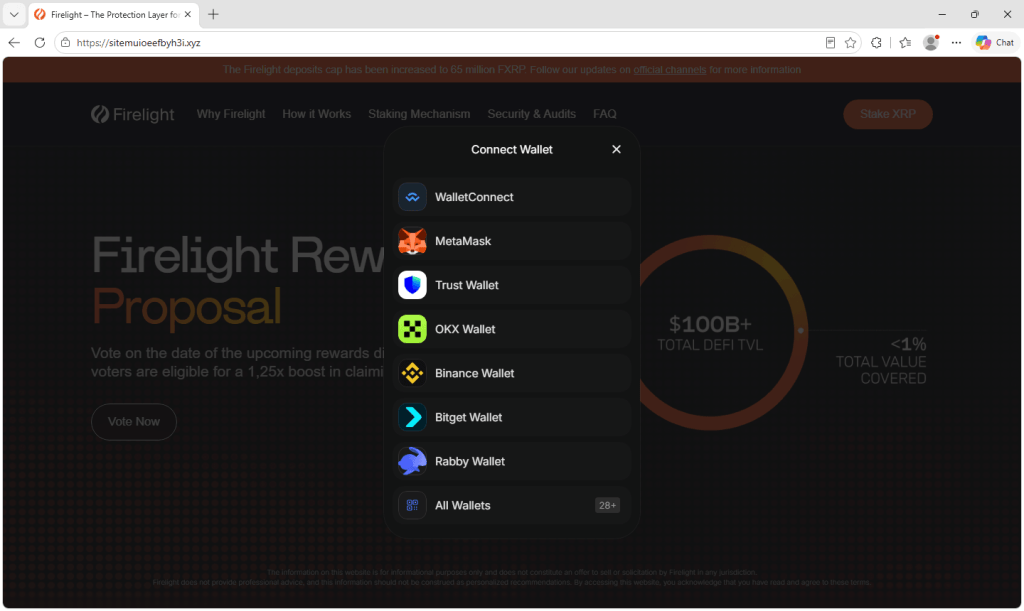
Le bouton « Voter » ne mène pas à un bulletin de vote. Il ouvre une fenêtre Connect Wallet identique quelle que soit la marque imitée par la page. Cette fenêtre affiche WalletConnect, MetaMask, Trust Wallet, OKX Wallet, Binance Wallet, Bitget Wallet et Rabby, et propose également d'en explorer plus de 28 autres.
Cette fenêtre ressemble aux invites de connexion que l'on voit sur les sites de cryptomonnaies légitimes, ce qui peut rendre la requête apparemment banale.
Connecter un portefeuille permet de partager son adresse et d'autoriser le site à consulter ses avoirs. À ce stade, cela ne l'autorise pas à dépenser vos jetons.
Le préjudice provient généralement de la demande suivante du site. Dans les arnaques visant à vider le portefeuille électronique, une page peut, après la connexion, demander de signer un message ou d'approuver une transaction, soi-disant pour confirmer l'action du visiteur. Une approbation ou une signature malveillante peut permettre à l'attaquant de transférer les jetons hors du portefeuille sans autre confirmation.
Les transactions blockchain sont généralement irréversibles, ce qui rend la récupération des fonds volés très difficile.
Signes d'une opération unique
Plusieurs détails laissent penser à une opération commune ou à l'utilisation d'un kit d'hameçonnage. Tous les domaines listés à la fin de cet article suivent le même schéma : sitemu suivi d'une suite de caractères apparemment aléatoires, sur le .xyz domaine de premier niveau.
Les mêmes modèles sont réutilisés par plusieurs marques, le texte apparaissant quasiment mot pour mot, que la page soit présentée sous les noms de Zama, Firelight ou Yield Basis – jusqu'à l'affichage du bonus sous la forme 1,25x , avec une virgule à la place du point décimal. La fenêtre de connexion au portefeuille située derrière le bouton « Voter » est également identique pour toutes les marques.
Les noms de domaine aléatoires évitent à l'opérateur d'avoir à créer une adresse similaire et convaincante pour chaque marque, et la perte d'un seul site lui coûte peu. De plus, la barre d'adresse devient l'un des indices les plus évidents sur ces pages.
Comment protéger son portefeuille
Avant de connecter votre portefeuille, vérifiez la distribution des votes et des récompenses sur les canaux officiels du projet. Un logo familier est facile à copier.
- Vérifiez l'adresse, pas le design. Ces pages imitent fidèlement le site officiel ; le logo seul ne suffit donc pas à garantir leur authenticité. Si le domaine n'est pas celui utilisé officiellement par le projet, fermez l'onglet.
- Rendez-vous directement sur le site du projet. Si un vote ou une récompense est authentique, vous le verrez sur le site officiel du projet ou sur ses comptes de réseaux sociaux. Utilisez un favori ou saisissez l'adresse vous-même plutôt que de suivre un lien dans un message, une publicité ou une réponse.
- Lisez attentivement ce que votre portefeuille vous demande de signer. Voter ne devrait pas vous contraindre à approuver l'utilisation de vos jetons. Si une demande de signature ou de transaction mentionne des approbations, des autorisations ou des transferts, refusez-la. Les portefeuilles qui affichent un aperçu du résultat d'une transaction peuvent être utiles, mais n'approuvez pas une demande que vous ne comprenez pas.
- Méfiez-vous des bonus, des promotions et des dates limites. Les promesses de récompenses supplémentaires et les avertissements selon lesquels les jetons non réclamés seront détruits peuvent vous inciter à agir avant même de vérifier.
- Conservez la majeure partie de vos fonds dans un portefeuille séparé. Utilisez un portefeuille avec un faible solde pour les sites inconnus et gardez vos avoirs à long terme dans un portefeuille que vous n'utilisez pas pour ces sites.
- Si vous êtes déjà connecté(e), déconnectez-vous du site. Si vous avez également signé un message ou approuvé une transaction, utilisez la fonction de gestion des approbations de votre portefeuille ou un vérificateur de jetons fiable pour examiner et révoquer les autorisations suspectes. La déconnexion seule ne révoque pas les approbations de jetons. Si vous pensez que votre phrase de récupération ou votre clé privée a été compromise, transférez vos fonds restants vers un nouveau portefeuille créé avec une nouvelle phrase de récupération.
Comment Malwarebytes aide
Malwarebytes Browser Guard peut bloquer les sites d'hameçonnage et d'escroquerie connus avant même que vous n'interagissiez avec eux. C'est particulièrement utile dans des campagnes comme celle-ci, où la fausse page ressemble trait pour trait à la vraie.
Si vous recevez un lien vers un vote de récompenses, une page de réclamation ou un airdrop et que vous avez des doutes, Malwarebytes Scam Guard peut vous aider à évaluer le lien avant de connecter votre portefeuille. Vérifiez également l'offre via les canaux officiels du projet.
Indicateurs de compromis
sitemufl06qs0r4o[.]xyzsitemui6m6bbj1bd[.]xyzsitemui8go6g99bb[.]xyzsitemuicitd4jrtr[.]xyzsitemuidkr38kji0[.]xyzsitemuidlij5urd0[.]xyzsitemuif3pa5k4eh[.]xyzsitemuife3h91vjj[.]xyzsitemuioeefbyh3i[.]xyzsitemuioi7005ekb[.]xyzsitemuizkhpdbjnv[.]xyzsitemuj1xencnin8[.]xyzsitemuj7lzbasipw[.]xyzsitemujbcz1nas1x[.]xyzsitemujdi54aitrf[.]xyzsitemujejvp4tp0x[.]xyzsitemujffobdhxgj[.]xyzsitemuji07m137aw[.]xyzsitemujoqrmsm0et[.]xyzsitemujrfn7witew[.]xyzsitemujsm7brhwh0[.]xyzsitemujtcvh5q9fj[.]xyzsitemujtd8ingh2b[.]xyzsitemujtdkvy6c7n[.]xyzsitemujufht1ntj4[.]xyzsitemujufs1975v4[.]xyzsitemujug76lkyke[.]xyzsitemujumvtmjaf1[.]xyzsitemujuncdlpnng[.]xyzsitemujuno47vpud[.]xyzsitemujunzgjapds[.]xyzsitemujw19idqe01[.]xyzsitemujw1uspghl1[.]xyzsitemujwcvm5ufu8[.]xyzsitemujxjlv2lmhh[.]xyzsitemuk3jcm1olr8[.]xyzsitemuk3jpe1eph7[.]xyzsitemuk3z1hh2tvn[.]xyzsitemuk3zjrr2ufy[.]xyzsitemuk3zu5776gi[.]xyzsitemuk6zd201nsw[.]xyzsitemuk7f31386dx[.]xyzsitemuk7fi1dcrp4[.]xyzsitemuk7fvnvihra[.]xyzsitemuk7xbyszpzj[.]xyzsitemuk7y434m4om[.]xyzsitemuk7yi5eqn74[.]xyzsitemuk7ys6db9qj[.]xyzsitemuk9ayiwadjz[.]xyzsitemuk9c4oppeco[.]xyzsitemukh5awm67rj[.]xyzsitemukpy2hpmpwv[.]xyzsitemukrod1am6ez[.]xyzsitemukvxv7j5hmv[.]xyzsitemukvy7wudsqb[.]xyzsitemukww7ivnaji[.]xyzsitemukwxih8302f[.]xyzsitemul94tcv4l80[.]xyzsitemul95f18sowo[.]xyzsitemul95pxqgmm8[.]xyzsitemulaay8dbm66[.]xyzsitemulaucnbmnrd[.]xyzsitemulffos1qryn[.]xyzsitemuli8pd7qi9z[.]xyzsitemulpmt6if530[.]xyzsitemulpnff7964j[.]xyzsitemulpo7jkntfz[.]xyzsitemulr9d1dg77r[.]xyzsitemuls00qrsh0k[.]xyzsitemulszq4rm2yn[.]xyz









