Points clés à retenir
- Pharming is a cyberattack that redirects users from legitimate websites to fake ones in order to steal login credentials, financial details, and other sensitive information.
- It works by manipulating the internet’s address system (DNS), sending users to malicious sites even when they enter the correct web address.
- Two main methods are used: malware that alters a device’s local settings and DNS poisoning that compromises servers or routers to redirect large numbers of users.
- These attacks are hard to detect because fake sites often look identical to real ones, making users unaware their information is being captured.
- Protection involves using anti-malware tools, password managers, secure network configurations, and reliable DNS services, along with general security awareness.
What is pharming?
Pharming is a type of cyberattack involving the redirection of web traffic from a legitimate site to a fake site for the purpose of stealing usernames, passwords, financial data, and other personal information.
Lorsque vous tapez une URL dans la barre d'adresse de votre navigateur, comme par exemple www.google.com, plusieurs processus en arrière-plan doivent s'effectuer avant que le logo et la boîte de recherche familiers de Google n'apparaissent à l'écran. Lors d'une attaque de pharming, les cybercriminels manipulent discrètement ces processus, dirigeant ainsi votre trafic web vers un site malveillant au lieu de celui que vous désiriez visiter. Le site de destination peut charger un malware sur votre ordinateur. Le plus souvent, il s'agit d'un faux site de phishing. Cette dernière activité est à l'origine du nom de pharming, une contraction des mots "phishing" et "farming."
Un site de phishing typique est usurpé ou faussé pour ressembler à un site que la victime visite régulièrement, souvent de nature financière ou commerciale. Le but d'un site de phishing est de récolter ou de cultiver les noms d'utilisateur et les mots de passe lorsque la victime tente de se connecter à son compte.
Le pharming est une forme sophistiquée de phishing et peut toucher n'importe qui, quelle que soit la plateforme. Les utilisateurs de Windows et de Mac, ainsi que les utilisateurs mobiles sur Android et iOS, doivent tous être conscients des potentielles attaques de pharming. Heureusement, il existe quelques mesures de bon sens que vous pouvez prendre pour vous protéger contre le pharming, alors continuez à lire pour tout savoir sur le pharming.
How does pharming work?
Pour comprendre comment fonctionne le pharming, nous devons commencer par un bref aperçu des noms de domaine et des adresses IP. Les noms de domaine et les adresses IP sont aux sites web ce que votre nom et votre emplacement sont au courrier traditionnel.
Si vous adressez une lettre à « Nancy Thompson », par exemple, en n'écrivant que son nom sur l'enveloppe timbrée, Nancy ne recevra pas votre lettre. La poste a besoin à la fois de son nom et de sa localisation ; par exemple, « Nancy Thompson, 1428 Elm Street, Springwood, Ohio », pour délivrer avec succès votre lettre.
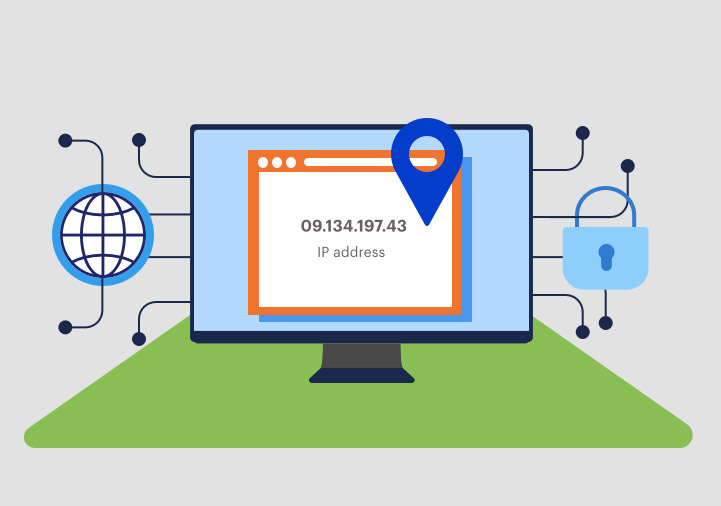
De même, l'adresse IP (abréviation de Internet Protocol address) fonctionne comme l'emplacement sous-jacent pour le nom de domaine que vous souhaitez contacter. Lorsque vous entrez « www.facebook.com » dans la barre d'adresse de votre navigateur, votre demande est envoyée à un serveur DNS. Le serveur DNS est un ordinateur avec une mission : traduire les noms de domaine en une adresse IP. Pour le type de protocole Internet le plus courant, IPv4, cette adresse sera composée de quatre chiffres séparés par des points : « 0.0.0.0 ». Dans le cas de Facebook, l'adresse IP ressemblera à quelque chose comme « 66.220.159.255 », bien que les chiffres réels puissent varier, car de grandes sociétés comme Facebook possèdent de larges blocs d'adresses IP.
Avec l'adresse IP en main, le serveur DNS communique ces informations à votre ordinateur, qui vous dirige alors vers le site web de Facebook. Ce processus de résolution DNS, du moment où vous appuyez sur la touche retour de la barre d'adresse à celui où la page web commence à se charger, se fait généralement en millisecondes.
Revenons maintenant au sujet du pharming, les cybercriminels peuvent manipuler ce système d'adressage en ligne pour diriger votre demande pour « www.facebook.com » vers une autre adresse contrôlée par le criminel. Cela peut se produire de plusieurs façons.
Quels sont les types de pharming ?
Il existe deux types de pharming : le malware pharming et l'empoisonnement DNS.
Le malware pharming alias changeurs/hijackers DNS infecte l'ordinateur de la victime et modifie discrètement le fichier hosts de la victime. Il est utile de considérer le fichier hosts de votre ordinateur comme un annuaire de sites web. Comme mentionné, le processus d’envoi d'un nom de domaine à un serveur DNS et de traduction de ce nom de domaine en une adresse IP se fait généralement si rapidement que la plupart d'entre nous ne le remarquent même pas. « Généralement » étant le mot opérant ici. Pour éviter les retards lors du chargement d'une page, votre ordinateur stocke les traductions des noms de domaine en adresses IP, réduisant ainsi le temps nécessaire pour charger chaque site web. Lors d'une attaque de pharming basée sur un malware, le malware s'infiltre sur votre ordinateur (souvent via un cheval de Troie) puis commence à modifier votre fichier hosts de sorte que le nom de domaine d'un site Web donné pointe vers un site malveillant. Certains malwares pharming, par exemple, le cheval de Troie Extenbro, bloqueront également l'accès aux sites de cybersécurité, empêchant les victimes de télécharger des logiciels pour supprimer le malware changeur de DNS.
L'empoisonnement DNS alias l'usurpation DNS exploite les failles dans le logiciel qui contrôle les serveurs DNS afin de détourner les serveurs et de détourner le trafic web. Typiquement, l'empoisonnement DNS cible les entreprises qui gèrent et maintiennent les serveurs DNS qui traduisent les noms de domaine adaptés aux humains en adresses IP prêtes pour l'ordinateur. En tant que tel, l'empoisonnement DNS a une base de victimes potentiellement beaucoup plus large, se chiffrant en dizaines de milliers. Cela dit, votre routeur Internet domestique possède un cache DNS qui stocke les recherches DNS précédentes. Tout appareil connecté à votre réseau domestique peut se référer à ce cache lorsqu'il essaie de se connecter à un site web que vous ou quelqu'un d'autre sur votre réseau a déjà visité. Votre routeur fonctionne, après coup, comme un petit serveur DNS et il peut aussi être empoisonné.
How to protect against pharming
Créez un mot de passe fort pour votre Internet domestique. Et surtout, n'utilisez pas le mot de passe par défaut inscrit au bas de votre routeur. Voici comment protéger votre réseau domestique contre l'empoisonnement DNS local. Si vous avez du mal à vous souvenir de votre mot de passe, envisagez d'utiliser une phrase de passe à la place. Une phrase de passe est une chaîne de mots absurdes facile à retenir pour un humain, mais presque impossible à brute force à l'aide d'une application de craquage de mot de passe. Contrairement à un mot de passe long et fort classique, il n'y a pas de mélange de majuscules/minuscules ou de symboles spéciaux. Par exemple, (ne l'utilisez pas comme phrase de passe) « chatvioletpensifchausseshauts » ferait une excellente phrase de passe. Tout ce que vous avez à faire est d'imaginer un chat violet portant des talons hauts avec un air pensif sur son visage.
Utilisez un gestionnaire de mots de passe. Vous avez besoin spécifiquement d'un gestionnaire de mots de passe qui offre l'autocomplétion des champs de nom d'utilisateur et de mot de passe lorsque qu'il détecte une page de connexion que vous avez visitée auparavant. Un site de phishing usurpé peut passer pour le site réel à première vue, mais un gestionnaire de mots de passe ne se laissera pas aussi facilement berner. Si vous tombez sur un mauvais site, le gestionnaire de mots de passe ne le reconnaîtra pas et ne proposera pas d'autocompléter vos identifiants de connexion.
Utilisez un bon programme anti-malware. Le phishing n'est pas un type de virus informatique et les formes traditionnelles d'antivirus ne peuvent pas s'en protéger. Un anti-malware avancé, en revanche, peut bloquer activement les malwares tentant de pirater le fichier hosts de votre ordinateur. Malwarebytes, par exemple, propose des programmes pour Windows, Mac, Chromebook, Android, et iOS qui stoppent les adwares, les spywares, et les chevaux de Troie responsables du désordre sur votre fichier hosts. Malwarebytes bloquera également les sites Web suspects sur lesquels vous pourriez atterrir à cause d'un DNS empoisonné.
Envisagez d'utiliser un service DNS différent. Bien que les consommateurs puissent utiliser un programme de cybersécurité pour bloquer le pharming basé sur les malwares et les sites web malveillants d'un DNS empoisonné, ils ne peuvent vraiment rien faire pour empêcher qu'il se produise en premier lieu. C'est aux entreprises qui offrent les services DNS de sécuriser leurs serveurs. Pour la plupart des gens, votre service DNS par défaut est celui offert par votre fournisseur d'accès Internet (FAI), ce qui est probablement suffisant, mais il existe d'autres alternatives populaires, notamment Google DNS, OpenDNS et Cloudflare. Toutes trois affirment que leurs services DNS offrent une sécurité et une confidentialité améliorées par rapport à un DNS traditionnel. OpenDNS propose également des serveurs spéciaux spécifiquement pour les familles cherchant à bloquer les contenus pour adultes.