Due vulnerabilità di Microsoft Defender sono attualmente oggetto di attacchi in rete.
Il 20 maggio 2026, l'Agenzia per la sicurezza informatica e delle infrastrutture (CISA) ha aggiunto una serie significativa di vulnerabilità attivamente sfruttate al proprio catalogo delle vulnerabilità note sfruttate (KEV). Il catalogo KEV tiene traccia delle vulnerabilità che si sa essere sfruttate in ambiente reale e stabilisce le scadenze per l'applicazione delle patch per le agenzie del ramo esecutivo civile federale (FCEB).
Cinque delle vulnerabilità aggiunte sono piuttosto datate rispetto agli standard del settore. Le patch sono state rilasciate nel 2008, nel 2009 e nel 2010. Le vulnerabilità relative a Microsoft Defender, invece, risalgono a quest'anno. Si tratta delle seguenti due:
- CVE‑2026‑41091 ( punteggio CVSS 7,8 su 10): una vulnerabilità di elevazione dei privilegi in Microsoft Defender. Un utente malintenzionato locale che ha già accesso a una macchina può abusare di Defender per ottenere autorizzazioni a livello di SISTEMA, ottenendo di fatto il pieno controllo su Windows .
- CVE-2026-45498 (punteggio CVSS 4,0 su 10): una vulnerabilità di tipo denial-of-service in Microsoft Defender. In questo caso, un malintenzionato può interferire con Defender in modo tale da comprometterne il normale funzionamento. Se i malintenzionati riescono a bloccare o disabilitare il motore antivirus a loro piacimento, possono creare un ambiente più sicuro in cui il loro malware possa operare senza essere rilevato.
Dovresti prendere sul serio la correzione di queste vulnerabilità se:
- Ti affidi a Microsoft Defender come soluzione principale per la protezione degli endpoint
- Tu gestisci Windows sistemi in un contesto aziendale, scolastico o di amministrazione locale
- Si dispone di computer condivisi, server terminal o qualsiasi altro ambiente in cui più utenti accedono allo stesso sistema
Come ti aspetteresti da noi, non consigliamo di fare affidamento su Windows Solo Defender. Esistono opzioni migliori , e non si escludono a vicenda.
Come applicare una patch
I prodotti di sicurezza sono software, e il software presenta dei bug. Quando questi bug finiscono in un elenco di vulnerabilità note già sfruttate, ignorarli è come lasciare la porta di casa aperta pensando che «l'allarme intercetterà chiunque entri».
Assicurarsi Windows L'aggiornamento è abilitato e impostato per ricevere aggiornamenti per i prodotti Microsoft. Gli aggiornamenti della piattaforma Defender vengono spesso distribuiti insieme ai normali aggiornamenti cumulativi.
Verifica inoltre che siano installati gli ultimi aggiornamenti relativi alle informazioni di sicurezza e alla piattaforma di Microsoft Defender.
La prima versione della piattaforma Microsoft Defender Antimalware in cui sono state risolte queste vulnerabilità è la 4.18.26040.7.
Solitamente è possibile trovare il numero di versione in Sicurezza Windows :
- Apri il menu Start e cerca Sicurezza Windows
- Vai a "Protezione da virus e minacce"
- Fai clic su "Impostazioni" osull'icona a forma di ingranaggio
- ApriInformazioni
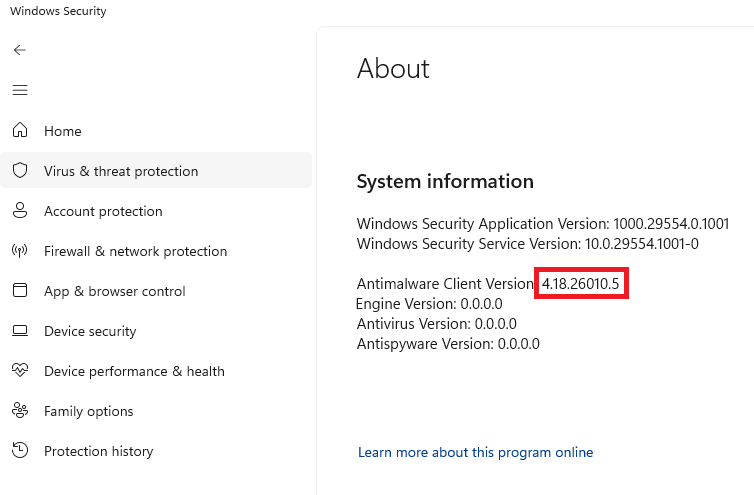
Anche con l'aggiornamento automatico abilitato, non ho ricevuto questa patch immediatamente. Gli aggiornamenti della piattaforma Defender possono essere in ritardo rispetto alle definizioni o apparire solo quando un aggiornamento cumulativo Windows L'aggiornamento è disponibile. Microsoft rilascia in genere aggiornamenti per la piattaforma antimalware Microsoft Defender una volta al mese, o secondo necessità, per proteggere dalle nuove minacce.
Quindi dovrò aspettare. Meno male che sono al sicuro.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .