Il 3 novembre Google ha rilasciato Chrome 157 al canale stabile per Windows , Mac e Linux. L'aggiornamento verrà distribuito nei prossimi giorni e settimane.
La maggior parte degli utenti è su Chrome Canale stabile. L' aggiornamento desktop porta Chrome alle versioni 157.0.8103.38/.39 per Windows e Mac e 157.0.8103.38 per Linux . Include 213 correzioni di sicurezza, tra cui sette vulnerabilità classificate come critiche da Google.
Chrome Anche la versione per Android è stata aggiornata alla 157.0.8103.38 . Sarà disponibile su Google Play nei prossimi giorni.
Come aggiornare Chrome
L'opzione più semplice è consentire Chrome per aggiornarsi automaticamente. Ma si rischia di rimanere indietro con gli aggiornamenti se non si chiude mai il browser o se qualcosa va storto, ad esempio se un'estensione impedisce l'aggiornamento.
Se non vuoi aspettare che l'aggiornamento ti raggiunga, puoi aggiornare manualmente. Apri Informazioni su Google Chrome da Chrome Impostazioni o menu Aiuto. Chrome Verificherò la presenza di aggiornamenti. Se ne è disponibile uno, fai clic su Riavvia per applicarlo.
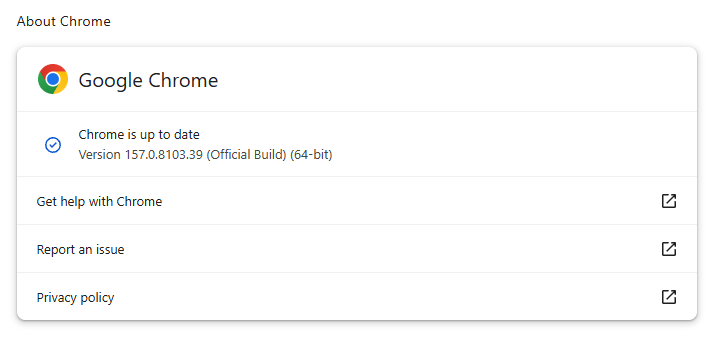
Nella nostra guida " Come aggiornare Chrome su qualsiasi sistema operativo " troverete una spiegazione del sistema di numerazione delle versioni e istruzioni dettagliate.
Dettagli tecnici
Alcune delle correzioni di sicurezza meritano un'analisi più approfondita.
Google classifica sette vulnerabilità nell'aggiornamento come critiche. Una, un difetto di corruzione della memoria in ANGLE, influisce Chrome per Android Potrebbe potenzialmente consentire a un utente malintenzionato remoto di eseguire codice al di fuori della sandbox tramite una pagina HTML appositamente creata.
Protezione per il cellulare , ovunque e in qualsiasi momento.
CVE-2026-121229 : Corruzione della memoria in ANGLE, che potrebbe consentire a un utente malintenzionato remoto di eseguire codice arbitrario al di fuori della sandbox tramite una pagina HTML appositamente creata.
L'ANGOLO è Chrome Livello di traduzione grafica. Un buffer overflow si verifica quando un programma inserisce più dati in un'area di memoria di quanti ne possa contenere, sovrascrivendo i dati nella memoria adiacente. Un utente malintenzionato può sfruttare questa vulnerabilità per far eseguire codice dannoso al processo vulnerabile.
Chrome Le vulnerabilità che consentono l'esecuzione di codice in remoto al di fuori della sandbox del browser sono particolarmente preziose per gli aggressori perché possono trasformare la visita a un sito web dannoso o compromesso nell'esecuzione diretta di codice sul sistema operativo sottostante, spesso senza richiedere ulteriori passaggi di sfruttamento.
CVE-2026-121035 : Uso di memoria dopo la sua liberazione (use-after-free) in Prerender.
Chrome Il componente Prerender di aiuta le pagine ad aprirsi più velocemente caricando e preparando una pagina in background prima che tu vi acceda. Se poi visiti quella pagina, Chrome può visualizzare la versione preparata quasi istantaneamente anziché caricarla da zero.
Questo va ben oltre il semplice download di contenuti: Chrome inoltre avvia il rendering della pagina e l'esecuzione del relativo codice JavaScript.
Una vulnerabilità di tipo use-after-free si verifica quando un programma tenta di accedere a una posizione di memoria dopo che questa è stata liberata. Ciò può causare arresti anomali o, in alcuni casi, consentire a un utente malintenzionato di eseguire il proprio codice.
CVE-2026-121156 : Overflow del buffer in Dawn.
Dawn alimenta WebGPU in Chrome Consente ai siti web di utilizzare il processore grafico di un dispositivo per il rendering e le attività di calcolo. Verifica e traduce le istruzioni WebGPU in comandi comprensibili al sistema grafico sottostante del dispositivo.
Un buffer overflow si verifica quando un programma scrive in un blocco di memoria più dati di quanti ne possa contenere. Ciò può causare un arresto anomalo del programma o, in alcuni casi, consentire a un utente malintenzionato di eseguire codice arbitrario.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard Blocca automaticamente le pagine di phishing e i siti dannosi. Gratuito, installazione con un solo clic. Aggiungilo al tuo browser →