Il 9 novembre Google ha rilasciato un aggiornamento di sicurezza per Chrome Canale stabile per Windows , Mac e Linux. L'aggiornamento verrà distribuito nei prossimi giorni e settimane.
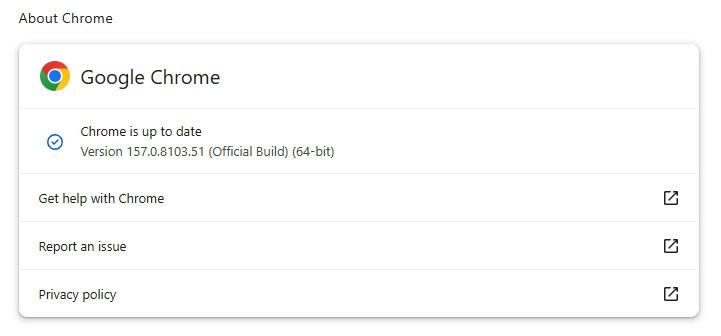
La maggior parte degli utenti è su Chrome Canale stabile. L' aggiornamento desktop porta Chrome alle versioni 157.0.8103.50/.51 per Windows e Mac e 157.0.8103.50 per Linux . Include nove correzioni di sicurezza, tra cui una per una vulnerabilità zero-day attivamente sfruttata.
Una vulnerabilità zero-day è una falla di sicurezza rivelata o sfruttata prima che sia disponibile una soluzione ufficiale.
Il Centro di coordinamento del Computer Emergency Response Team di Hong Kong (HKCERT) classifica il rischio complessivo come "estremamente elevato". Il suo bollettino afferma che alcune delle vulnerabilità risolte nell'aggiornamento potrebbero consentire attacchi denial of service, aggiramento delle restrizioni di sicurezza ed esecuzione di codice in remoto.
Come aggiornare Chrome
L'opzione più semplice è consentire Chrome per aggiornarsi automaticamente. Ma si rischia di rimanere indietro con gli aggiornamenti se non si chiude mai il browser o se qualcosa va storto, ad esempio se un'estensione impedisce l'aggiornamento.
Se non vuoi aspettare che l'aggiornamento ti raggiunga, puoi aggiornare manualmente. Apri Informazioni su Google Chrome da Chrome Menu Impostazioni o Guida . Chrome Verificherà la presenza di aggiornamenti e scaricherà quelli disponibili. Se richiesto, fai clic su Riavvia per applicarli.
Nella nostra guida " Come aggiornare Chrome su qualsiasi sistema operativo " troverete una spiegazione del sistema di numerazione delle versioni e istruzioni dettagliate.
Google ha inoltre rilasciato Chrome 157.0.8103.50 per Android il 9 novembre. Google afferma che include le stesse correzioni di sicurezza della versione desktop, salvo diversa indicazione. Android Gli utenti sono invitati a verificare la disponibilità dell'aggiornamento su Google Play.
Dettagli tecnici
Analizziamo più da vicino questa vulnerabilità zero-day.
Google afferma di essere stata informata di una vulnerabilità da una terza parte non identificata il 6 novembre. La vulnerabilità è tracciata come CVE-2026-125350 ed è classificata come una vulnerabilità use-after-free ad alta gravità. Chrome Componente XML.
XML è un formato di dati Chrome Utilizzato per leggere ed elaborare determinati tipi di contenuti web strutturati. XML sta per Extensible Markup Language: etichetta le informazioni con tag, in modo simile all'HTML, ma consente agli autori di definire i propri tag per descrivere i dati.
Una vulnerabilità di tipo use-after-free si verifica quando un programma tenta di accedere a una posizione di memoria dopo che questa è stata liberata. Ciò può causare arresti anomali o, in alcuni casi, consentire a un utente malintenzionato di eseguire il proprio codice.
Google si limita ad affermare di essere "a conoscenza dell'esistenza di un exploit per la vulnerabilità CVE-2026-125350". Non ha rivelato i nomi degli autori degli attacchi, i bersagli, il metodo di diffusione o le potenzialità dell'exploit.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard Blocca automaticamente le pagine di phishing e i siti dannosi. Gratuito, installazione con un solo clic. Aggiungilo al tuo browser →