È in corso l'implementazione di un aggiornamento del certificato Secure Boot per i sistemi supportati. Windows dispositivi tramite Windows Aggiornamento. Nel giugno 2026, i certificati Secure Boot che sono stati spediti all'interno Windows I certificati emessi nel 2011 hanno iniziato a scadere e Microsoft li sta sostituendo con nuovi certificati con data 2023.
La buona notizia: se mantieni aggiornato il tuo PC, probabilmente non dovrai fare nulla. La cattiva notizia: alcuni dispositivi più vecchi potrebbero non effettuare la transizione senza intoppi. Il tuo PC non smetterà improvvisamente di funzionare, ma col tempo potrebbe perdere importanti protezioni di sicurezza a livello di avvio senza che te ne accorga.
Ecco cosa sta succedendo, perché è importante e come verificare che il tuo computer rispetti la scadenza.
Che cos'è Secure Boot e cosa sta per scadere?
Secure Boot è una funzionalità del firmware UEFI integrata praticamente in ogni PC venduto dal 2012 circa. Viene eseguito prima Windows Il suo compito è persino quello di verificare che il boot loader e i componenti di avvio iniziali siano stati firmati da una parte fidata. Se qualcosa tenta di inserirsi nella catena di avvio senza essere presente nell'elenco di attendibilità, ad esempio un bootkit, Secure Boot ne impedisce l'esecuzione.
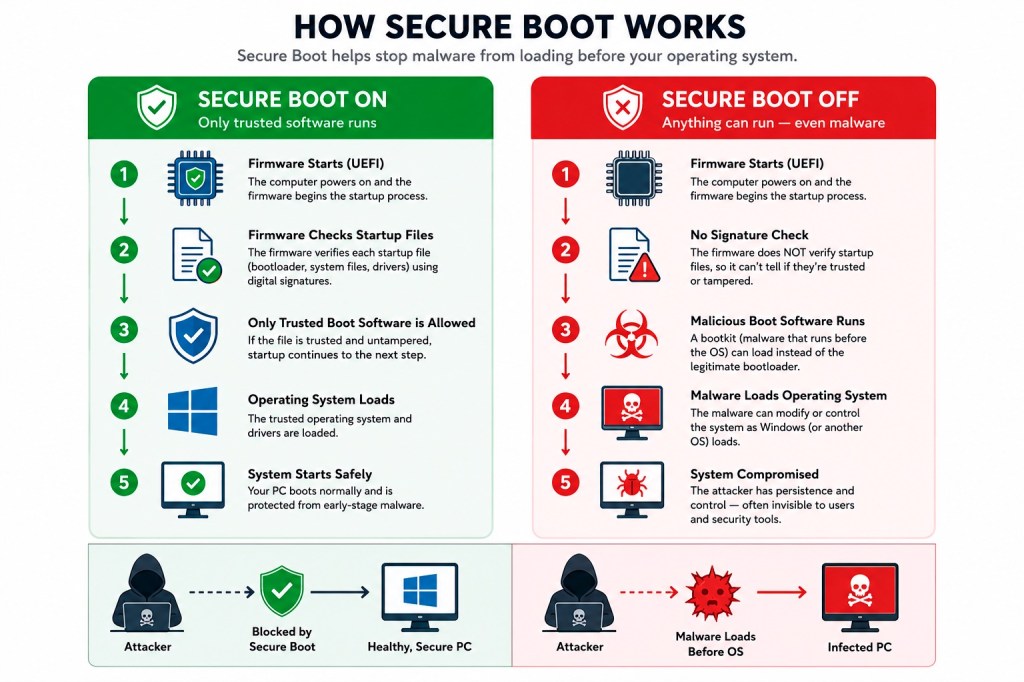
Il concetto di "parte fidata" è l'elemento fondamentale. La fiducia viene stabilita tramite certificati crittografici integrati nel firmware della scheda madre. I certificati attuali sono stati emessi nel 2011 e stanno per scadere. Sono coinvolti tre certificati specifici:
- Microsoft Corporation KEK CA 2011: scadenza 24 giugno 2026
- Microsoft UEFI CA 2011: scadenza 27 giugno 2026
- Microsoft Windows Production PCA 2011 : scade il 19 ottobre 2026.
Microsoft li sta sostituendo con un set datato 2023, incluso Windows UEFI CA 2023 e Microsoft Corporation KEK 2K CA 2023. Secondo quanto affermato dagli ingegneri Microsoft durante una sessione AMA del marzo 2026, i nuovi certificati saranno validi fino al 2038 e una transizione separata alla crittografia post-quantistica è prevista intorno al 2030 per l'hardware futuro.
«Il mio computer smetterà di funzionare?»
No. Questa è la cosa più importante da capire, perché le voci di corridoio hanno avuto più risalto dei fatti.
Se arriva la scadenza e il tuo PC funziona ancora con i certificati del 2011, Windows si avvierà comunque, Windows L'aggiornamento funzionerà comunque e il PC continuerà a funzionare normalmente.
Ciò che cambia è che, secondo le parole di Microsoft , il dispositivo “non sarà più in grado di ricevere nuove protezioni di sicurezza” per il processo di avvio anticipato, inclusi gli aggiornamenti a Windows Boot Manager, database di Secure Boot, elenchi di revoca e misure di mitigazione per le vulnerabilità di avvio recentemente scoperte.
In parole povere: con il passare del tempo diventa sempre più difficile proteggere il tuo PC. È protetto dalle minacce di avvio attualmente note, ma non necessariamente da quelle che verranno scoperte il mese prossimo o l'anno prossimo.
Questo è un problema perché i bootkit operano al di sotto Windows e software antivirus. Vengono eseguiti prima di qualsiasi altro programma e possono disabilitare gli strumenti di sicurezza che normalmente li rileverebbero.
Il problema BlackLotus
Se volete un esempio concreto del perché la sicurezza a livello di avvio sia importante, date un'occhiata a BlackLotus.
BlackLotus è un bootkit UEFI emerso sui forum di hacker nel 2022 e confermato in circolazione dai ricercatori all'inizio del 2023. Sfruttava la vulnerabilità CVE-2022-21894 , soprannominata "Baton Drop", per aggirare Secure Boot su dispositivi completamente patchati. Windows sistemi. Una volta installato, potrebbe disabilitare BitLocker, Hypervisor-Protected Code Integrity (HVCI) e Microsoft Defender prima Windows completamente equipaggiato.
Microsoft ha risolto la vulnerabilità alla base delCVE-2023-24932, ma correggere in modo sicuro i gestori di avvio vulnerabili è un'operazione complessa. La revoca dei componenti di avvio sbagliati può rendere i sistemi inavviabili, motivo per cui Microsoft ha implementato le misure di protezione in modo graduale nel corso di diversi anni.
Il rinnovo dei certificati previsto per il 2026 è un evento pianificato nell'ambito del ciclo di vita dei prodotti (i certificati del 2011 sarebbero comunque scaduti), ma consente anche di rafforzare ulteriormente la sicurezza del Secure Boot, un'iniziativa che Microsoft sta portando avanti in risposta alla vulnerabilità dei gestori di avvio e ad attacchi come BlackLotus.
Con l'introduzione dei nuovi trust anchor, Microsoft potrà continuare a distribuire componenti di avvio più recenti firmati nel 2023 e revocare in tutta sicurezza quelli vulnerabili man mano che emergono nuove minacce. I dispositivi che non effettueranno la transizione potrebbero alla fine non beneficiare di tali protezioni future.
Come funziona l'implementazione
Microsoft sta adottando un'implementazione graduale pensata per evitare di compromettere il funzionamento dei sistemi.
Un programma Windows L'attività viene eseguita all'incirca ogni 12 ore e applica l'aggiornamento in fasi successive:
- Aggiungere la nuova CA UEFI Windows 2023 al database delle firme del firmware.
- Se il vecchio certificato di terze parti del 2011 è ancora presente, aggiungere ancheMicrosoft UEFI CA 2023eMicrosoft Option ROM UEFI CA 2023.
- Aggiungi la nuova chiaveKEK 2K CA 2023 di Microsoft Corporation.
- Aggiornare il Windows Avviare il gestore di avvio con un certificato firmato dal nuovo certificato. Questa operazione verrà posticipata al successivo riavvio naturale.
Secondo le linee guida di Microsoft per i professionisti IT, il completamento dell'intero processo richiede circa 48 ore e uno o più riavvii. Ogni fase deve essere completata con successo prima che venga eseguita quella successiva, pertanto un dispositivo può rimanere bloccato a metà della sequenza per un certo periodo se, ad esempio, è in attesa di un aggiornamento del firmware o di un riavvio pianificato.
Per la maggior parte degli utenti privati, ciò avviene in modo trasparente in background tramite i normali aggiornamenti cumulativi.
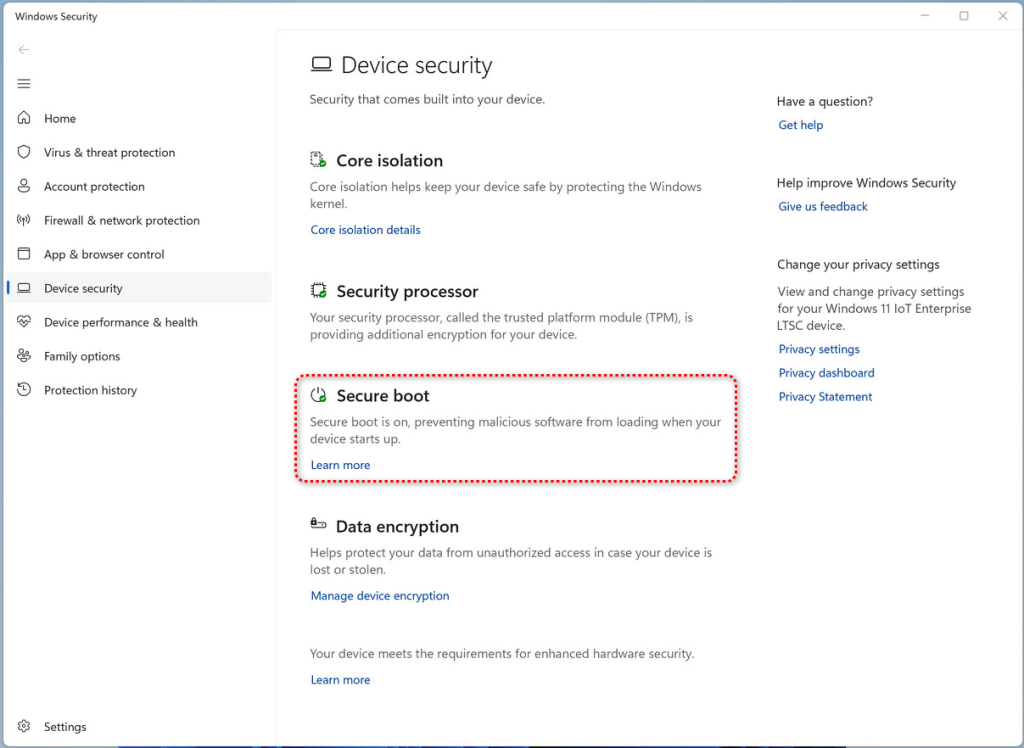
A partire dall'aprile 2026 Windows aggiornamento, il Windows L'app Sicurezza include informazioni aggiornate sullo stato di Avvio protetto nella sezione Sicurezza dispositivo , che indicano se i nuovi certificati sono stati applicati correttamente.
Cosa potrebbe andare storto
La maggior parte dei sistemi effettuerà la transizione senza problemi, ma esistono alcuni punti critici noti:
- PC meno recenti con firmware obsoleto.Alcune implementazioni di firmware UEFI meno recenti non supportano correttamente i nuovi certificati. Per completare la transizione, su questi sistemi potrebbe essere necessario un aggiornamento del BIOS o del firmware fornito dal produttore.
- PC che hanno aggirato i requisiti Windows 11. Se Secure Boot è stato disabilitato per l'installazione Windows 11. Utilizzando soluzioni alternative non ufficiali, i nuovi certificati non possono essere applicati correttamente.
- Sistemi con BIOS legacy / CSM.I dispositivi che utilizzano il BIOS legacy (o UEFI con il modulo di supporto alla compatibilità abilitato) non utilizzano affatto Secure Boot, pertanto non rientrano affatto nell'ambito di applicazione di questo aggiornamento.
- Firmware personalizzati e configurazioni insolite.Alcune configurazioni di firmware personalizzate o insolite potrebbero attivare una richiesta di ripristino di BitLocker in seguito alla modifica delle variabili di Secure Boot. Microsoft ha tenuto a precisare che BitLockernonviene disabilitato, ma che gli utenti dovrebbero tenere a portata di mano le proprie chiavi di ripristino per ogni evenienza.
Windows Le ultime segnalazioni indicano che si sono verificati errori di aggiornamento su migliaia di PC con firmware obsoleto durante i test. Le linee guida di Microsoft avvertono più in generale che le limitazioni del firmware, della piattaforma e dell'OEM possono bloccare la transizione. In molti casi, Windows Il sistema di sicurezza segnalerà i sistemi interessati con avvisi di stato gialli o rossi.
Cosa dovrebbero fare gli utenti privati
Per la maggior parte delle persone, il consiglio è semplice:
- Mantieni Windows sempre aggiornato. Microsoft sta distribuendo i nuovi certificati tramite la normale procedura. Windows aggiornamenti, e la maggior parte degli utenti domestici non dovrà fare altro che installare gli aggiornamenti mensili.
- Verifica lo stato di Avvio protetto (controlla il testo, non solo il colore). Apri Sicurezza Windows > Sicurezza dispositivo > Avvio protetto . Un badge verde con il testo "Avvio protetto attivo, impedisce il caricamento di software dannoso all'avvio del dispositivo" indica che tutto è a posto. Microsoft avverte che un semplice segno di spunta verde non conferma l'avvenuta applicazione dei nuovi certificati.
- Se il tuo dispositivo è di vecchia generazione, verifica se il produttore ha rilasciato un aggiornamento del BIOS o del firmware.In alcuni sistemi, tali aggiornamenti sono necessari affinché l'aggiornamento di Secure Boot possa essere completato correttamente. Ciò è particolarmente importante per i PC prodotti prima del 2024.
- Non disattivare Secure Boot per "risolvere" un problema.Disattivare Secure Boot è esattamente la cosa sbagliata da fare: elimina completamente la protezione invece di aggiornarla. Alcuni sistemi anti-cheat dei giochi e alcune app meno recenti chiedono agli utenti di farlo.
- Non fatevi prendere dal panico per la nuova cartella SecureBoot. Windows L'aggiornamento cumulativo di maggio 2026 di 11 (KB5089549) crea una cartella in
C:\Windows\SecureBootche contiene script di esempio in PowerShell destinati agli amministratori IT. Non si tratta di malware, è un file previsto e non è necessario eliminarlo. - Utilizza una protezione anti-malware aggiornata e in tempo reale, in grado di rilevare le minacce a livello di sistema operativo anche nel caso in cui alcune riescano a eludere il Secure Boot.
Cosa dovrebbero fare i team IT
Se gestisci una flotta, Microsoft ha pubblicatouna guida dettagliatae il lavoro è più complesso. In breve:
- Fai subito un inventario dei tuoi dispositivi. Raccogli informazioni su produttore, modello, versione del BIOS e data, scheda madre e stato di Secure Boot per l'intero parco macchine. Microsoft mette a disposizione uno script di esempio per PowerShell all'indirizzo
aka.ms/GetSecureBootche mostra le chiavi di registro e gli ID evento pertinenti. - Controllare gli ID evento 1801 e 1808.L'ID evento 1808 conferma che i nuovi certificati sono stati installati. L'ID evento 1801 indica che il dispositivo non ha completato l'aggiornamento.
- Effettuare dei test prima dell'implementazione su larga scala.Microsoft consiglia di testare almeno quattro dispositivi per ogni combinazione unica di produttore/modello/firmware. Alcuni sistemi potrebbero richiedere un aggiornamento del firmware OEM prima di poter accettare i nuovi certificati.
- Scegliere un unico metodo di distribuzione per ogni dispositivo.È possibile utilizzare chiavi di registro, Criteri di gruppo, strumenti da riga di comando WinCS o script Intune/ConfigMgr, ma non combinare metodi diversi sullo stesso computer.
- Presta attenzione alla creazione di immagini PXE e a Hyper-V. Potrebbe essere necessario rifirmare i server PXE SCCM/MECM
boot.wim, inoltre potrebbe essere necessario aggiornare gli host Hyper-V prima di creare nuove macchine virtuali utilizzando il KEK 2023 nel modello di firmware. - Indicare i dispositivi che non possono essere aggiornati.L'hardware meno recente che non beneficia del supporto OEM per il firmware potrebbe dover essere sostituito prima della scadenza o essere formalmente accettato come eccezione, previa adozione di misure di controllo compensative. Tali dispositivi continueranno a funzionare, ma potrebbero non beneficiare delle future protezioni a livello di avvio.
In conclusione
Si tratta di uno di quegli eventi legati alla sicurezza che non provocheranno alcun incidente grave il 24 giugno 2026. Quel giorno non si verificherà alcun problema evidente.
Il rischio sta in ciò che accadrà nei mesi e negli anni a venire. I dispositivi che non riusciranno a passare alla nuova catena di fiducia potrebbero rimanere gradualmente indietro rispetto alle future protezioni a livello di avvio, man mano che Microsoft continuerà a rispondere a minacce come BlackLotus e altri bootkit.
Per la maggior parte degli utenti domestici, Windows L'aggiornamento gestirà la transizione automaticamente. Il tuo compito principale è quello di mantenere il sistema aggiornato e verificare lo stato di Secure Boot prima delle scadenze.
Se il tuo hardware è piuttosto datato, questo è il momento giusto per verificare se il produttore fornisce ancora aggiornamenti del firmware e se il tuo PC è pronto per il prossimo decennio di protezioni Secure Boot.
“Una delle migliori suite di sicurezza informatica al mondo.”
Secondo CNET.Leggi la loro recensione →