I criminali informatici stanno trovando nuovi modi per ingannare le persone e indurle a compromettere i propri dispositivi e account. Una campagna ha utilizzato un annuncio sponsorizzato su X per colpire Mac utenti, mentre un'altra tecnica, denominata ConsentFix, ruba gli account Microsoft 365 senza installare malware.
Verificato X conto utilizzato in Mac Attacco ClickFix
I ricercatori hanno scoperto un attacco in stile ClickFix che si presenta come una pubblicità sponsorizzata su X L'annuncio è stato pubblicato da un account verificato, il che conferisce ulteriore credibilità alla truffa.
Le campagne ClickFix utilizzano esche convincenti: in passato si trattava di finte schermate di “verifica umana”, mentre ora si ricorre a un falso download DynamicLake, un’utilità legittima per macOS che trasforma la tacca del MacBook in una versione non ufficiale ma funzionante della Dynamic Island di Apple. Questo tipo di attacco richiede all’utente di incollare un comando dagli appunti, il che lo rende fortemente dipendente dall’interazione dell’utente.
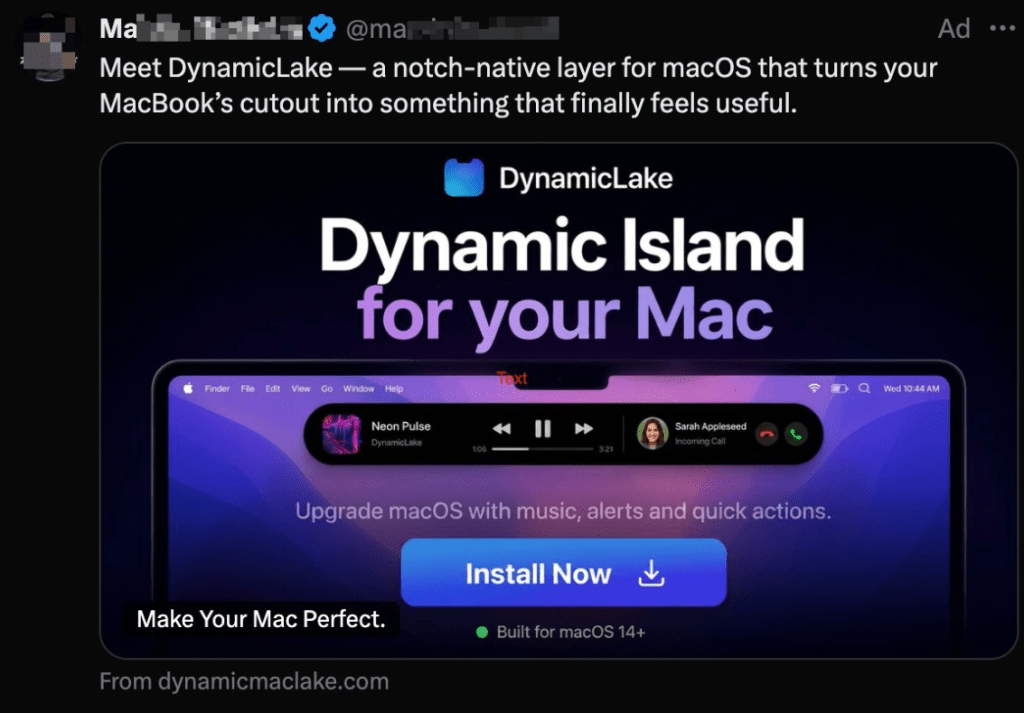
Immagine per gentile concessione di Jamf
In realtà, chi ha cliccato sul link è stato reindirizzato al dominio simile dynamicmacisland[.]com, dove veniva loro chiesto di aprire il Terminale e incollare i comandi di installazione che installavano il malware in modo invisibile.
La campagna combina tre tendenze preoccupanti: ingegneria sociale in stile ClickFix tramite comandi del Terminale, domini simili che imitano quelli affidabili Mac app e infrastrutture pubblicitarie a pagamento utilizzate per estendere gli attacchi a un vasto pubblico.
Secondo quanto riferito, il malware diffonde diverse varianti dell’infostealer Atomic Stealer.
Questo schema rispecchia casi precedenti in cui Google Ads ha promosso falsi programmi di installazione di software, tra cui annunci sponsorizzati dannosi che diffondevano malware quando gli utenti cercavano strumenti di sviluppo affidabili. La lezione è chiara: il posizionamento a pagamento e i badge di verifica non sono garanzia di sicurezza, soprattutto quando gli autori degli attacchi progettano deliberatamente campagne volte a eludere i controlli automatici.
La campagna ha abusato X sulla piattaforma pubblicitaria, con l'annuncio dannoso visualizzato sotto un account verificato. I ricercatori hanno segnalato l'annuncio a X Ho contattato il titolare dell'account e sembra che l'annuncio sia stato rimosso.
ConsentFix ruba gli account invece di installare malware
Windows Gli utenti vengono inoltre avvertiti della prossima generazione di attacchi ClickFix, denominata ConsentFix.
ConsentFix è diverso perché, mentre ClickFix ti trasforma in un installatore, ConsentFix ti trasforma in un provider di identità. Anziché indurti con l’inganno a eseguire malware, utilizza tecniche di ingegneria sociale per convincerti a fornire i tuoi token di accesso al cloud tramite il browser, senza mai chiederti di eseguire malware o digitare la tua password.
«Può iniziare con un gesto banale come trascinare un link nel browser. Tre secondi dopo, un malintenzionato è già in possesso dei token necessari per assumere il controllo del tuo account Microsoft 365, e tu non hai fatto nulla che un corso tradizionale di sensibilizzazione alla sicurezza avrebbe segnalato come sospetto.»
Ad esempio, potrebbe arrivare un’e-mail di phishing contenente un link, spesso ospitato su piattaforme affidabili come Dropbox. A volte è protetto da una password, il che rende più difficile anche l’analisi da parte degli strumenti di sicurezza.
Se il destinatario clicca sul link, vedrà una pagina che sembra una normale pagina di accesso di Microsoft e gli verrà chiesto di completare la procedura trascinando un link di callback localhost nel browser.
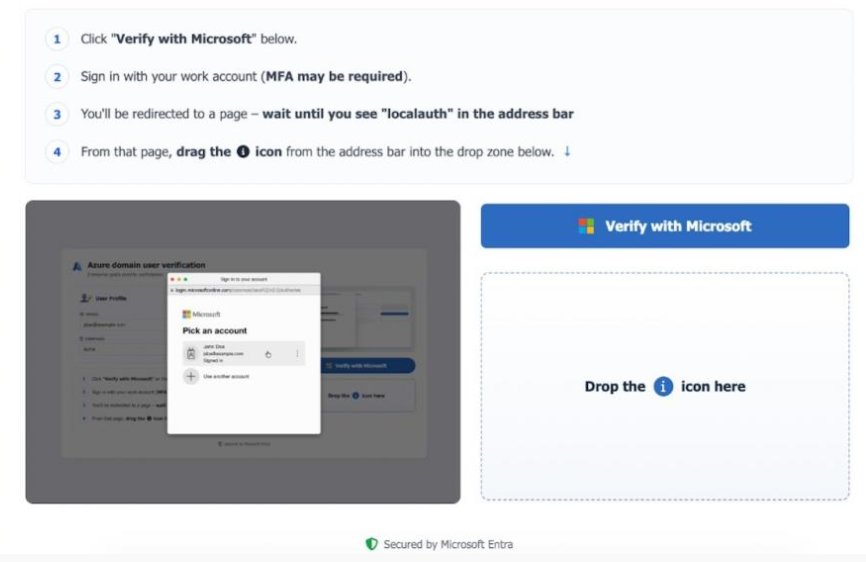
È a quel punto che scatta la trappola. Senza rendersene conto, la vittima consegna i token di sessione all’autore dell’attacco, consentendogli di accedere alla posta elettronica e ad altri servizi di Microsoft 365 senza bisogno di una password né di completare l’autenticazione a più fattori (MFA).
A quanto pare, il metodo è stato diffuso su un forum russo dedicato alla criminalità informatica, rendendo abbastanza semplice anche per i criminali informatici meno esperti rubare account Microsoft 365.
Come stare al sicuro
La migliore protezione è sapere che questi attacchi esistono e imparare a riconoscerli. Continua quindi a seguire il nostro blog. Ma puoi fare anche di più:
- Non fidarti dei link che ricevi inaspettatamente, che provengano da e-mail, SMS, social media o persino da account verificati o risultati di ricerca sponsorizzati.
- Rifletti bene prima di seguire istruzioni che ti sembrano insolite o che non comprendi appieno.
- Quando inserisci le credenziali, controlla sempre l'indirizzo nella barra del browser. È quello che ti aspettavi? Se no, fermati.
- Utilizza una soluzione anti-malware aggiornata e in tempo reale dotata di protezione web.
Suggerimento da professionista: sapevi che il gratuito Malwarebytes L'estensione per browser Browser Guard ti protegge dai siti web dannosi e dagli attacchi ClickFix? Blocca anche annunci pubblicitari e tracker, il che è un vantaggio.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard Blocca automaticamente le pagine di phishing e i siti dannosi. Gratuito, installazione con un solo clic. Aggiungilo al tuo browser →