Durante un'intervista a Meta, abbiamo scoperto una serie di siti web che si spacciavano per pagine di prenotazione di colloqui di lavoro su Calendly. I visitatori sceglievano una fascia oraria per una telefonata di 30 minuti con un selezionatore, inserivano i propri dati e dovevano superare quello che sembrava un CAPTCHA.
Quindi la pagina chiede loro di accedere a Facebook .
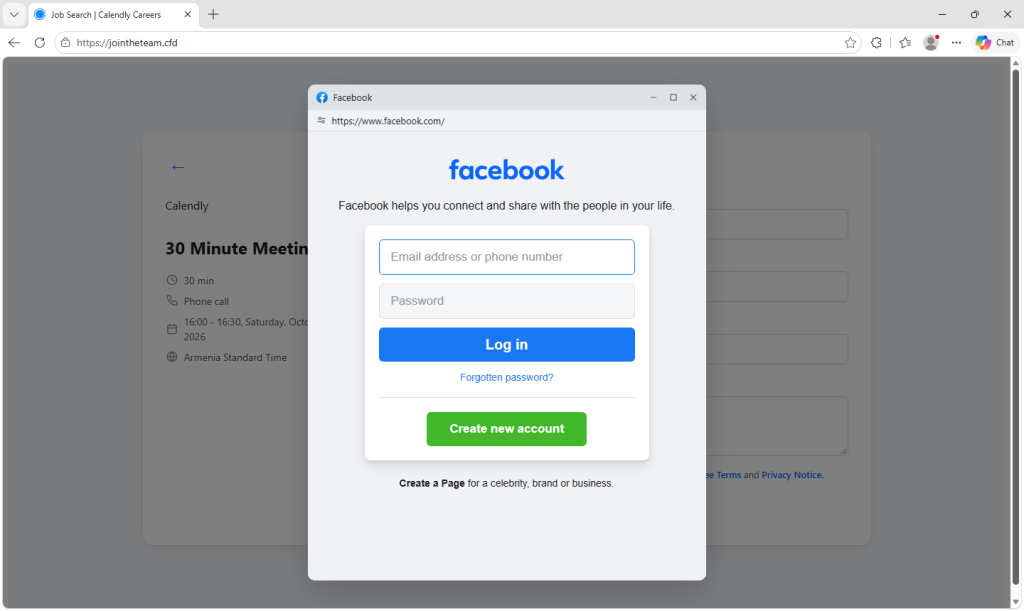
L'intervista è falsa. Le pagine sono progettate per rubare il visitatore Facebook Vengono richiesti i dati di accesso, inclusi i codici di autenticazione a due fattori (2FA) necessari per proteggere l'account. Ai visitatori viene poi chiesto di accedere anche al proprio account Google, presumibilmente "per motivi di sicurezza".
Queste pagine non sono affiliate a Meta, Calendly o Google. Se hai già inserito una password o approvato una richiesta di accesso, proteggi immediatamente gli account interessati. Consulta la sezione "Come proteggersi" qui sotto.
Perché Calendly crea un travestimento convincente
Calendly è uno strumento di pianificazione ampiamente utilizzato e i recruiter lo usano per prenotare i colloqui. Cliccare su un link di prenotazione, scegliere un orario e digitare il proprio nome e indirizzo email è qualcosa che le persone fanno senza pensarci due volte. Non c'è un account da creare e niente da download .
Questa routine funge da ottimo travestimento. Nel momento in cui la pagina richiede qualcosa di insolito, il visitatore ha già scelto una fascia oraria e condiviso i propri dati. Completare un ulteriore passaggio può sembrare più semplice che iniziare a dubitare dell'intera procedura.
Per chi ha inviato innumerevoli candidature senza ricevere risposta, un invito a un colloquio presso Meta potrebbe essere esattamente il tipo di messaggio che spera di ricevere. L'entusiasmo e la paura di perdere un'occasione rara possono spingere le persone ad agire in fretta, senza verificare chi ha effettivamente inviato il link.
Anche chi cerca lavoro è abituato a condividere i propri dati personali con sconosciuti. Fornire nome, indirizzo email e numero di telefono a un selezionatore che non si è mai incontrato è una prassi normale durante la candidatura, quindi un modulo che li richieda potrebbe non destare alcun sospetto.
Un colloquio di lavoro che inizia con un calendario
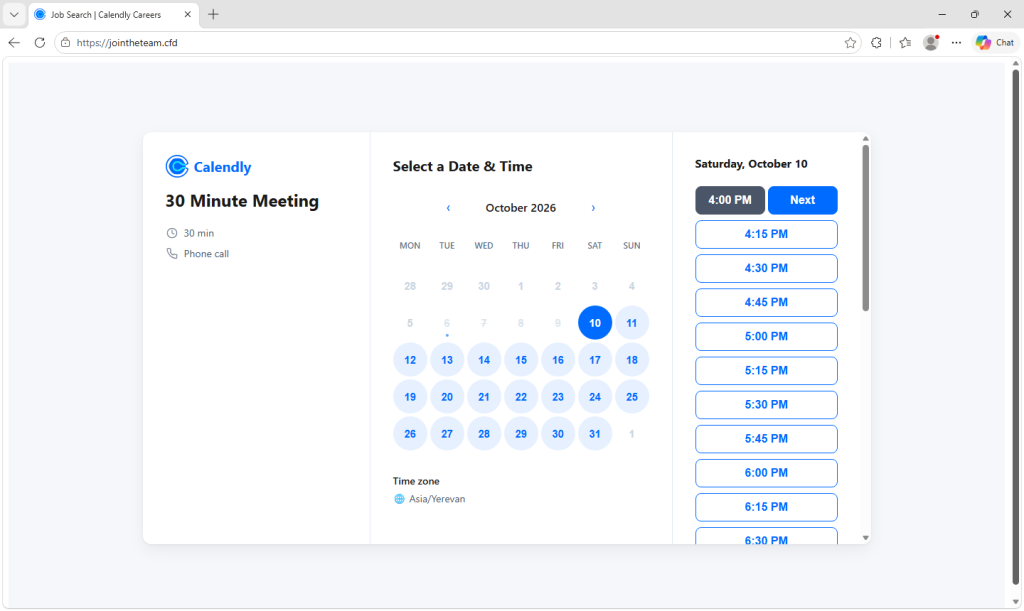
La pagina falsa copia la schermata di prenotazione di Calendly, intitolata "Calendly | Meta Careers". Mostra un calendario mensile, un selettore di fuso orario e una "Chiamata telefonica" di 30 minuti. Gli orari disponibili vengono caricati dal server degli hacker, quindi il calendario sembra quello di un vero selezionatore di personale.
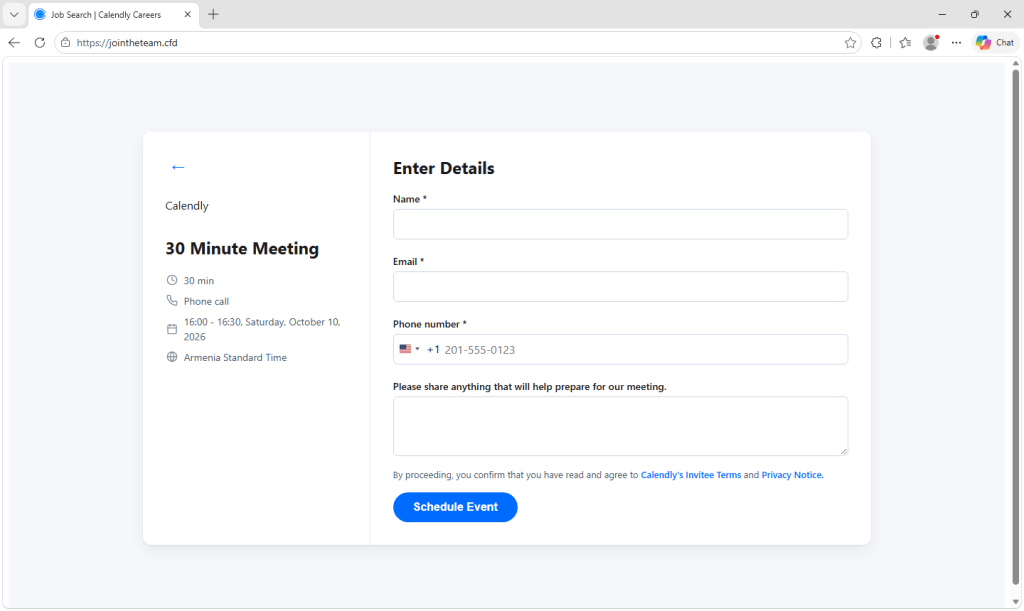
Dopo che il visitatore ha scelto un orario, la pagina lo guida attraverso una serie di passaggi:
- I tuoi dati. Un modulo richiede il tuo nome, indirizzo email e numero di telefono, oltre a qualsiasi altra informazione che "possa essere utile per prepararci al nostro incontro".
- Un CAPTCHA falso. Una griglia di immagini ti chiede di “ Select "Tutte le immagini con...". Questo conferisce alla pagina un aspetto legittimo e potrebbe anche impedire agli scanner di sicurezza automatici di vedere cosa segue.
- Un login Facebook . Una finestra all'interno della pagina copia Facebook pagina di accesso. Disegna persino la propria barra degli indirizzi falsa che mostra un Facebook L'indirizzo web è stato modificato in modo da sembrare un vero e proprio pop-up del browser. Il testo include messaggi di errore realistici come "Le informazioni di accesso inserite non sono corrette". La pagina invita inoltre i visitatori a registrarsi per creare un "Profilo professionale".
- Il tuo codice di sicurezza Facebook . Se l'account ha l'autenticazione a due fattori (2FA), la pagina richiede il codice dall'app di autenticazione, tramite SMS, WhatsApp o e-mail.
- Accesso con Google. La pagina afferma: Facebook richiede l'accesso all'indirizzo Gmail” sul tuo account. Per far sembrare la richiesta innocua, la pagina aggiunge che “ Facebook "Non condivideremo nessuno dei tuoi dati con il tuo account Google." Schermate false di Google, sempre sotto una falsa barra degli indirizzi, chiedono la password e poi qualsiasi altra informazione richiesta da Google: un tocco su una richiesta del telefono, un codice da Google Authenticator, un codice tramite SMS o il tuo indirizzo email di recupero. Tutto ciò che digiti in queste schermate, inclusa la password di Google, viene inviato al server di raccolta dei malintenzionati.
- Una falsa conferma. Infine, la pagina afferma che è stato inviato un invito al calendario e che riceverai una risposta entro 90 minuti. Nel momento in cui inizi a farti delle domande, gli hacker potrebbero già aver avuto accesso ai tuoi account.
Come la truffa riesce a eludere l'autenticazione a due fattori
Molte pagine di phishing si limitano a raccogliere la password e si fermano. Questa, invece, continua.
Mentre il visitatore si trova sulla pagina, continua a connettersi al server degli aggressori e attende di ricevere istruzioni su quale schermata mostrare successivamente. Ciò consente agli aggressori di provare la password rubata sul sito reale. Facebook sito subito. Se Facebook La pagina originale richiede un codice, ma la pagina falsa richiede lo stesso codice al visitatore, e gli aggressori possono utilizzarlo prima che scada. Se il codice non funziona, la pagina visualizza semplicemente il messaggio "Codice errato. Riprova."
Le schermate di Google supportano lo stesso approccio. Se Google invia una richiesta di accesso al telefono del visitatore, la pagina falsa può dirgli di "toccare Sì", potenzialmente autorizzando l'accesso degli aggressori.
Il visitatore visualizza la pagina falsa mentre gli aggressori tentano di accedere al servizio reale senza essere visti.
I codici e le notifiche via telefono rendono ancora molto più difficile l'accesso non autorizzato agli account, quindi è consigliabile mantenerli attivi. Tuttavia, un codice inserito in una pagina falsa o una notifica approvata per l'accesso di qualcun altro possono consentire agli aggressori di entrare. Le password e le chiavi di sicurezza hardware compatibili sono associate al sito web autentico, quindi una pagina falsa come questa non può trasmetterle allo stesso modo. Questa protezione non servirà a nulla se si sceglie un sistema di fallback con password e codice, fornendo così tali informazioni agli aggressori.
Segnali di un kit di phishing riutilizzabile
Il codice ha un numero di versione (0.8.0), registrazione dettagliata degli errori e una "chiave di campagna" inviata con ogni messaggio al server degli aggressori. Queste caratteristiche suggeriscono un kit riutilizzabile con supporto per l'identificazione di diverse campagne.
L'indirizzo di raccolta utilizza Amazon API Gateway nella regione di Singapore di AWS, ap-southeast-1Un commento lasciato nel codice è scritto in vietnamita. La sua traduzione è:
“Modificare la chiave qui quando si effettua la distribuzione in produzione.”
Né la regione di hosting né la lingua di un commento nel codice stabiliscono chi si cela dietro le pagine o dove queste operano.
Facebook Gli account, soprattutto quelli collegati a pagine aziendali o account pubblicitari, sono preziosi per i criminali. Assaltare anche l'account Google potrebbe esporre email e altri dati, consentendo agli aggressori di reimpostare le password degli account collegati a quell'indirizzo.
Anche i domini rappresentano un segnale d'allarme. Tutti e 11 seguono lo stesso schema: join più una parola dal suono reclutante, come joinhire, joinquest, o jointheteam, sul .cfd, .info, e .works Domini di primo livello. Nessuno menziona Calendly o Meta. Questi nomi generici potrebbero essere riutilizzati anche per le offerte di lavoro di altre aziende.
Come stare al sicuro
- Controlla l'indirizzo, non il design. Utilizzare i link di prenotazione diretti di Calendly
calendly.comSebbene i moduli legittimi possano essere incorporati anche in altri siti web, è opportuno considerare un dominio di reclutamento sconosciuto come un motivo valido per verificare autonomamente l'invito. - Non fornire la tua password Facebook a una pagina di prenotazione. Fissare una chiamata non richiede di comunicare la password del tuo profilo social a un recruiter. Se una procedura di prenotazione ti chiede improvvisamente di accedere da un'altra piattaforma, verifica sia la richiesta che il dominio di accesso effettivo.
- Guarda la vera barra degli indirizzi del tuo browser. Questi falsi accessi windows disegnano le proprie barre degli indirizzi che mostrano Facebook o indirizzi web di Google. Per una finestra pop-up separata, controlla l'indirizzo visualizzato dal browser stesso. Una finestra di accesso che non può essere trascinata al di fuori della pagina web potrebbe essere parte della pagina stessa anziché una finestra del browser separata.
- Verifica il recruiter e la posizione offerta. Visita direttamente il sito ufficiale dell'azienda dedicato alle opportunità di carriera. Un annuncio di lavoro autentico non garantisce che la persona che ti contatta rappresenti effettivamente l'azienda, quindi verifica gli inviti inaspettati tramite un contatto indipendente.
- Non condividere codici né approvare richieste inaspettate. Inserisci un codice solo sul servizio legittimo per un accesso che hai avviato tu. Non approvare mai una richiesta telefonica solo perché te lo dice un reclutatore o una pagina di prenotazione.
- Utilizzate, ove possibile, delle password o una chiave di sicurezza. Queste tecniche resistono a questo tipo di phishing. Diffidate invece delle pagine che vi spingono a utilizzare password e codice.
- Hai già inserito una password o approvato una richiesta? Da un dispositivo attendibile, vai direttamente al servizio interessato e cambia la password. Disconnettiti dalle altre sessioni e controlla i tuoi metodi di sicurezza, l'indirizzo email di recupero e il numero di telefono. Se entrambi gli account sono stati interessati, proteggi immediatamente il tuo account Google perché l'accesso alla posta elettronica può aiutare gli aggressori a reimpostare altre password. Controlla Gmail per regole di inoltro e filtri sconosciuti e rivedi eventuali Facebook Pagine aziendali o account pubblicitari che gestisci. Cambia la password ovunque l'hai riutilizzata.
- Non riesci ad accedere al tuo account? Utilizza il supporto per il recupero dell'account di Meta o la guida di Google per gli account compromessi . Se hai condiviso solo i tuoi dati di contatto, fai attenzione alle truffe successive che li utilizzano per sembrare più credibili.
In che modo Malwarebytes
Malwarebytes Browser Guard è in grado di bloccare i siti di phishing e truffaldini prima ancora che tu possa interagire con essi. Questo è fondamentale in campagne come questa, in cui la pagina copia fedelmente un servizio che le persone utilizzano quotidianamente.
Se ricevi un link per un'intervista e hai dei dubbi, Malwarebytes Scam Guard può aiutarti a valutarlo prima di cliccarci sopra.
Indicatori di compromissione
Domini di phishing
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
Endpoint della raccolta
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard automaticamente le pagine di phishing e i siti dannosi. È gratuito e si installa con un solo clic. Aggiungilo al tuo browser →