Microsoft Defenderの2つの脆弱性が、現在実環境で積極的に悪用されています。
2026年5月20日、サイバーセキュリティ・インフラセキュリティ庁(CISA)は、現在悪用されている注目すべき一連の脆弱性を「既知の悪用済み脆弱性(KEV)」カタログに 追加した。KEVカタログは、実環境で悪用されていることが確認されている脆弱性を追跡し、連邦文民行政機関(FCEB)に対してパッチ適用期限を設定するものである。
追加された脆弱性のうち5つは、脆弱性の基準からすればかなり古いものです。パッチは2008年、2009年、2010年にリリースされています。しかし、Microsoft Defenderの脆弱性は今年発見されたものです。その2つは以下の通りです:
- CVE-2026-41091 ( CVSSスコア7.8/10): Microsoft Defenderの権限昇格の脆弱性。既にマシンへのアクセス権を持つローカル攻撃者は、Defenderを悪用してSYSTEMレベルの権限を取得し、事実上マシンを完全に制御できるようになります。 Windows 。
- CVE-2026-45498(CVSSスコア:10点満点中4.0):Microsoft Defenderのサービス拒否(DoS)の脆弱性。この脆弱性を悪用すると、攻撃者はDefenderの正常な動作を妨害することが可能になります。攻撃者が任意のタイミングでウイルス対策エンジンをクラッシュさせたり無効化したりできれば、マルウェアが検出されずに実行されるための安全な環境を作り出すことができます。
以下の場合は、これらの脆弱性へのパッチ適用を真剣に検討すべきです:
- エンドポイント保護の主力としてMicrosoft Defenderを利用しています
- 管理Windows 企業、学校、または地方自治体環境におけるシステム
- 共有マシン、ターミナルサーバー、あるいは複数のユーザーが同じシステムにログオンする環境
当然のことながら、私たちはWindows ディフェンダー単体で十分です。他にもっと良い選択肢があり、それらは互いに排他的なものではありません。
パッチの適用方法
セキュリティ製品はソフトウェアであり、ソフトウェアにはバグがつきものです。そうしたバグが既知の悪用可能な脆弱性のリストに載ってしまった場合、それを無視するのは、「侵入者がいれば警報が鳴るから」という理由で玄関のドアを開けっ放しにするようなものです。
確認するWindows 更新が有効になっており、Microsoft 製品の更新プログラムを受信するように設定されています。Defender プラットフォームの更新プログラムは、多くの場合、通常の累積更新プログラムと同時に配信されます。
また、最新のMicrosoft Defenderセキュリティインテリジェンスおよびプラットフォームの更新プログラムがインストールされているか確認してください。
これらの脆弱性が修正されたMicrosoft Defender アンチマルウェア プラットフォームの最初のバージョンは 4.18.26040.7 です。
通常、そのバージョン番号はWindowsセキュリティで確認できます。
- スタートメニューを開き、 Windowsセキュリティ」を検索します。
- 「ウイルスと脅威からの保護」へ移動
- 「設定」または歯車アイコンをクリックしてください
- 「About」を開く
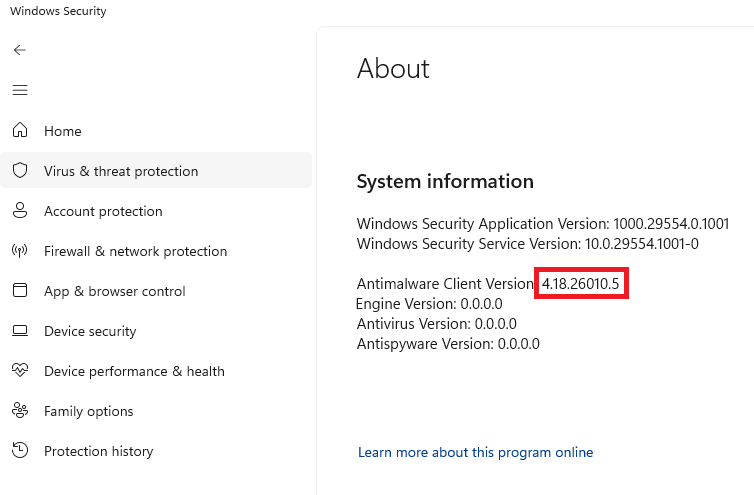
自動更新を有効にしていても、このパッチはすぐには届きませんでした。Defenderプラットフォームの更新は定義ファイルの更新より遅れたり、累積更新が行われた場合にのみ表示されることがあります。 Windows アップデートが配信されました。マイクロソフトは通常、Microsoft Defenderマルウェア対策プラットフォームのアップデートを月に1回、または新たな脅威から保護するために必要に応じてリリースします。
じゃあ、待つしかないね。守られているからよかった。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。