ユーザーが、これまで使ってきたソフトウェアがいかに脆弱性に満ちているかを痛感したことがあるとすれば、まさに今この時だろう。先月、マイクロソフトは「パッチチューズデー」史上最大規模のアップデートを公開した。そして昨日、6月の最終日に、Googleは実に382件ものセキュリティ修正を含むアップデートを公開した。
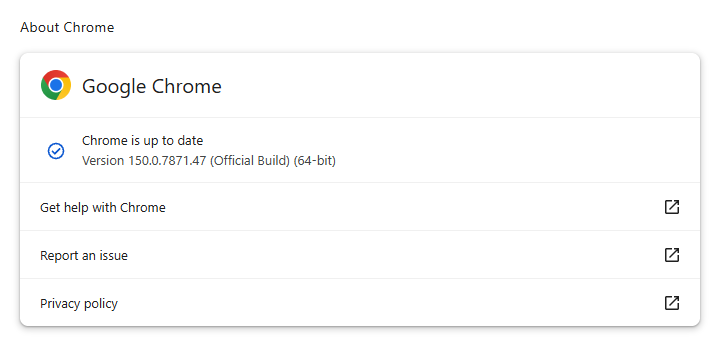
安定版チャネルが150.0.7871.46/.47に更新されました。 Windows そしてMac Linux版は150.0.7871.46、 Androidは150.0.7871.63です。アップデートは今後数日から数週間かけて順次配信されます。
更新方法Chrome
アップデートが配信されるのを待ちたくない場合は、手動で更新することも簡単です。
最も簡単な選択肢は、 Chrome 自動的にアップデートされるように設定できます。しかし、ブラウザを閉じなかったり、拡張機能がアップデートを妨げるなどの問題が発生したりすると、アップデートが遅れてしまう可能性があります。
手動で更新するには、 [その他]メニュー (3 つの点) をクリックし、 [設定] > Chromeについて]に進みます。更新が利用可能な場合は、 Chrome 自動的にダウンロードが開始されます。再起動してください。 Chrome アップデートを完了すれば、これらの脆弱性から保護されます。
バージョン番号体系の説明と手順については、各オペレーティングシステムでChromeアップデートする方法に関するガイドをご覧ください。
技術的な詳細
382件のセキュリティ修正のうち、358件はGoogle自身が発見したもので、そのうち15件は「重大(Critical)」と評価されています。Googleがこれらを「重大」と評価したのは、攻撃者がブラウザのサンドボックス外で任意のコードを実行できる可能性があるためであり、これは同社の評価尺度において最上位のレベルにあたります。したがって、Googleが誰よりも先にこれらを発見したことは心強いことです。というのも、どうやらすべてのバグハンターが「責任ある開示(Responsible Disclosure)」を信奉しているわけではないようですから。
Googleは、こうした脆弱性を発見するために、社内のコードサニタイザーツールやファジング手法を活用しています。また、こうした脆弱性の発見を支援するために高度なAIプラットフォームの利用が許可されている企業のリストにGoogleが名を連ねていることも、おそらく一助となっているでしょう。
「高」と評価された脆弱性が1つ、特に目立っています。これはCVE-2026-13789として追跡されている脆弱性です。公式の説明は以下の通りです:
GoogleのGPUで解放後の使用Chrome バージョン150.0.7871.47より前のバージョンでは、レンダラープロセスを侵害したリモート攻撃者が、細工されたHTMLページを介してサンドボックスからの脱出を実行できる可能性がありました。
攻撃者がサンドボックスから脱出することを可能にする脆弱性――つまり、デバイス全体に影響を及ぼす可能性があるもの――は、他の脆弱性と組み合わせて利用できれば、非常に価値のあるものとなります。 ブラウザのサンドボックスは、悪意のある活動をコンピュータ全体ではなくブラウザ内に封じ込めることを目的とした、制限された隔離環境です。したがって、サンドボックスからの脱出は、「ブラウザ内で何か悪いことが起きた」という状態から、「システム全体に悪影響を及ぼす可能性がある」という状態へと攻撃者を移行させる恐れがあるため、危険です。
「Use-after-free」とは、プログラムの実行中に動的メモリが不適切に使用されることによって引き起こされる脆弱性の一種です。メモリ領域を解放した後、そのメモリを指すポインタをクリアしなかった場合、攻撃者はこのミスを悪用して、プログラムをクラッシュさせたり、本来実行すべきではないコードを実行させたりすることが可能です。
クロム/ Chrome アーキテクチャにおいて、GPUという用語は通常、ハードウェアアクセラレーションによるレンダリング、合成、WebGL、ビデオデコード、および関連するグラフィックス処理を処理する専用のGPUプロセスを指します。
「細工されたHTMLページを介して」とは、悪意のあるウェブサイト、HTML形式の電子メール、または埋め込まれたHTMLドキュメントを通じて、標的のデバイスを悪用する可能性があることを意味します。
ですから、繰り返しになりますが、できるだけ早くアップデートを行ってください。その他のChromiumベースのブラウザをご利用の方は、次回のアップデートにご注目ください。
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard フィッシングページや悪意のあるサイトを自動的にブロックします。無料、ワンクリックでインストールできます。ブラウザに追加 →